IP/Port Filtering определяет прохождение трафика из локальной сети в глобальную и обратно при отключенном NAT
Предварительная подготовка:
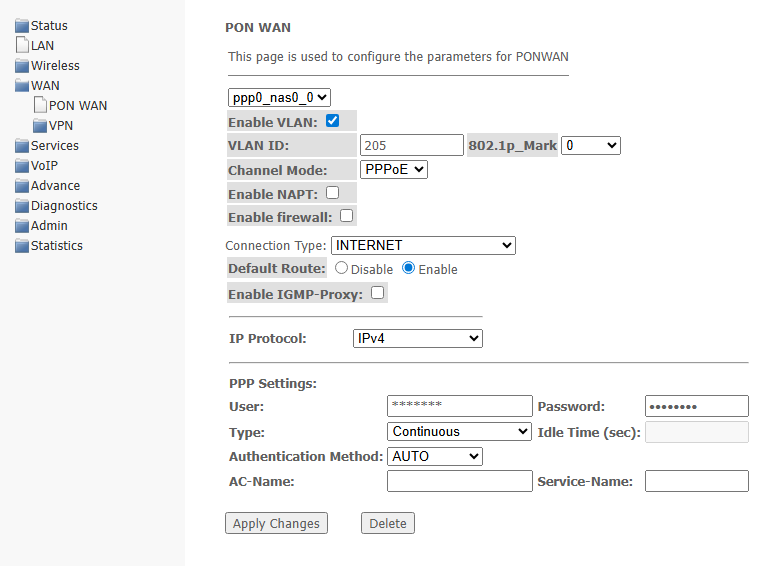
Перед началом нужно создать на ONT сервис с выключенным NAT.
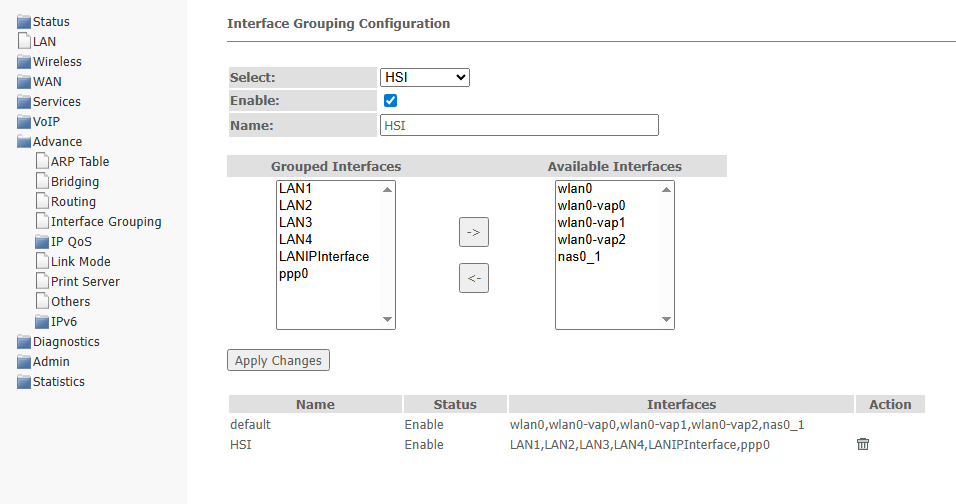
В примере буду использовать PPPoE сервис, для удобства вынесу сервис и все LAN порты в отдельную bridge group
Для настройки IP/Port Filtering необходимо перейти во вкладку Service → Firewall → IP/Port Filtering
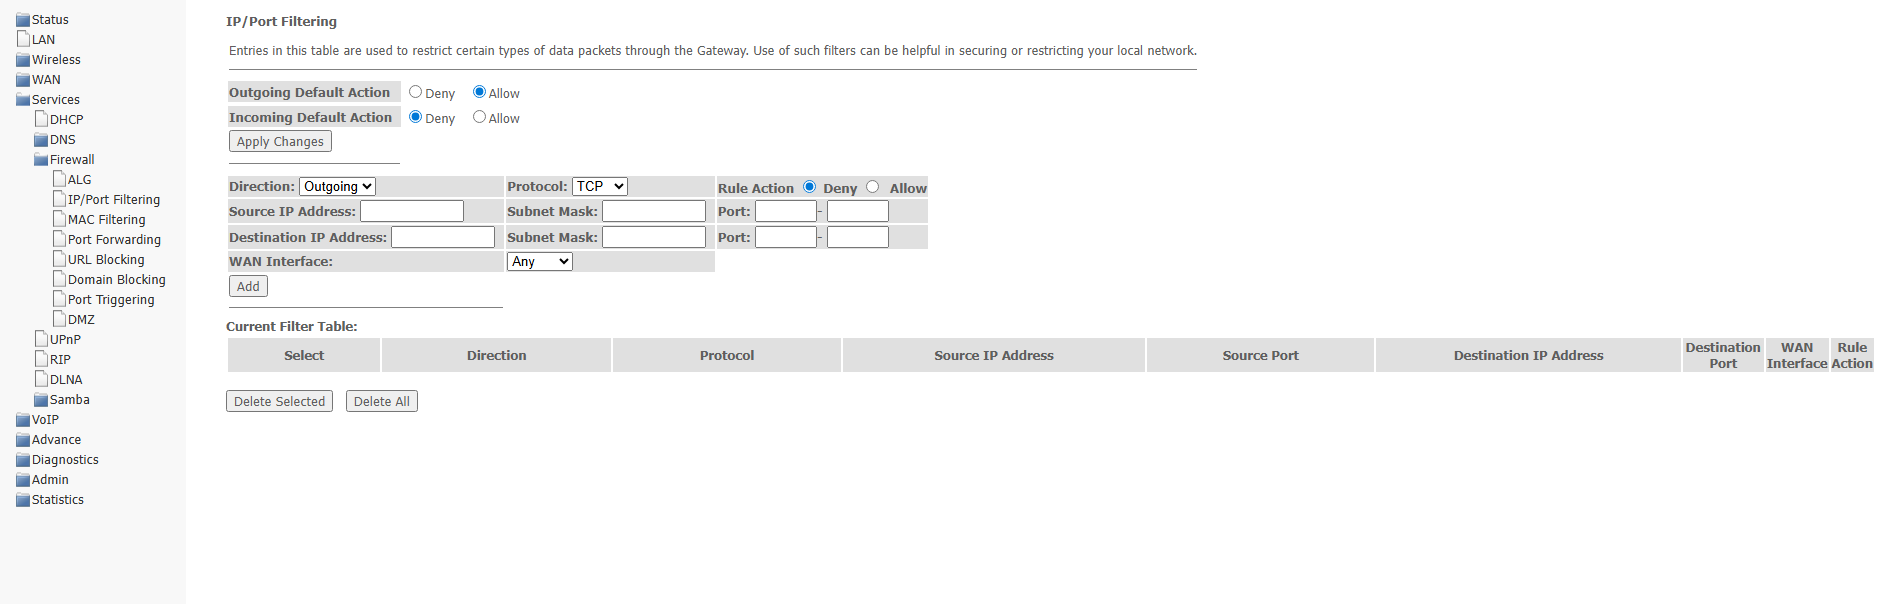
Условно старницу конфигурации можно разделить на 2 части:
1 часть Общие правила прохождения трафика для создания белого, либо черного списка
2 часть Правила которые будут исключениями из общих правил
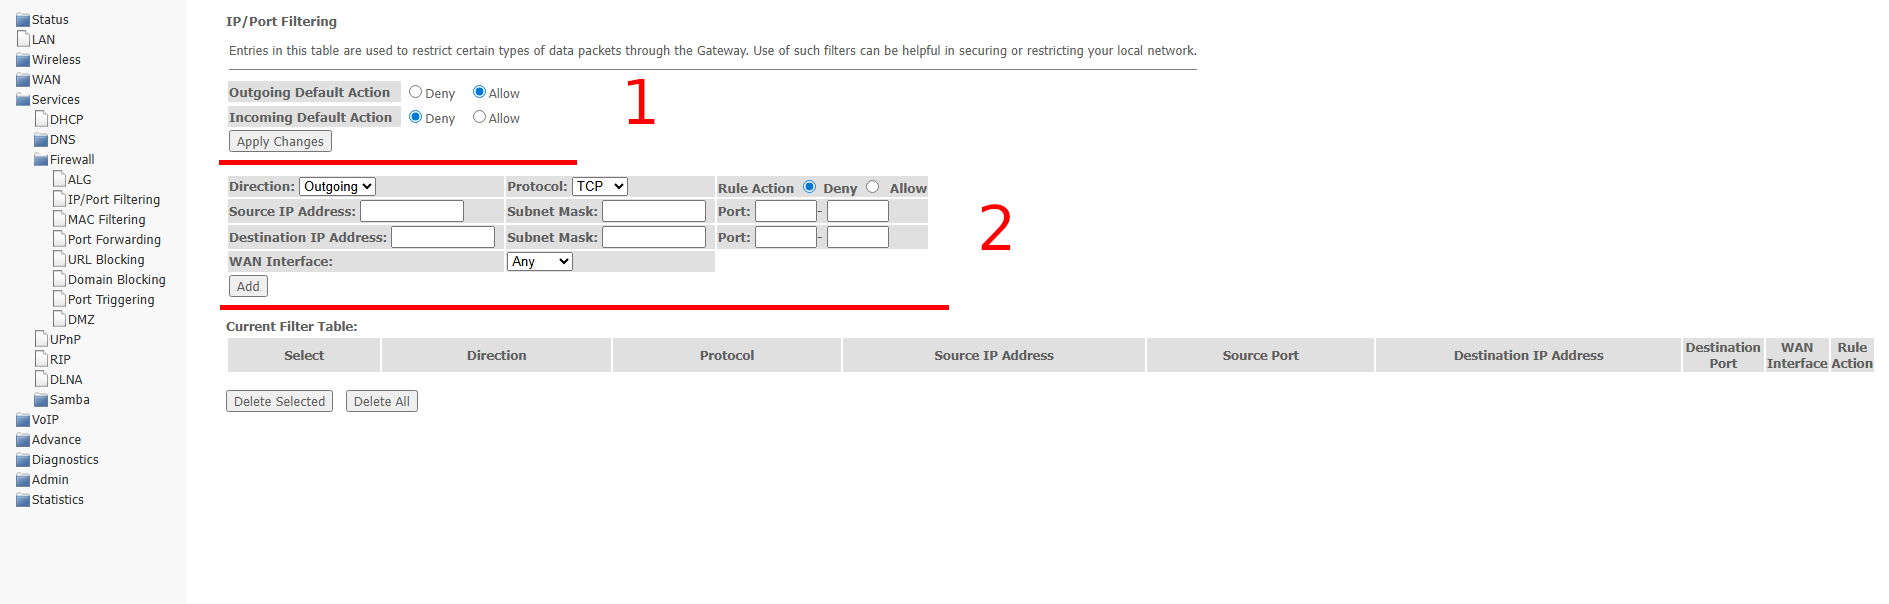
По умолчанию у выходного трафика настраивается черный список, а на входящий белый
При такой настройке запуская трафик в сторону PPPoE сервера будет проходить
Для прохождения трафика от сервера до клиента необходимо настроить маршрутизацию, до LAN подсети, чтобы ответная сторона отвечала на запросы |
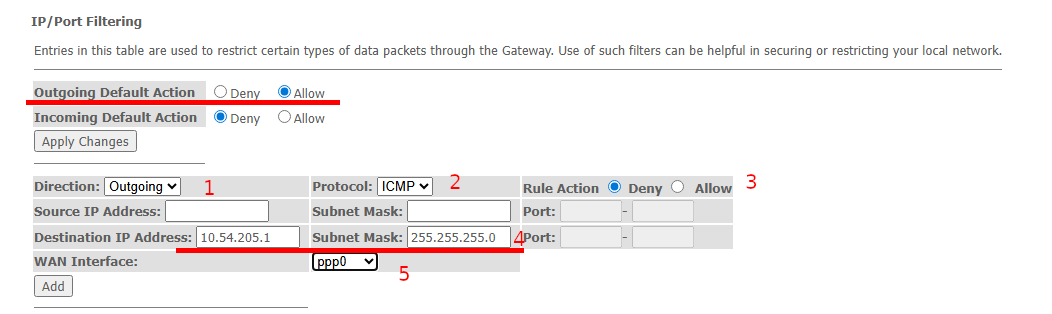
Для добавления правила необходимо заполнить поля(В примере создам правило запрещающее исходящий ICMP трафик в сторону сервера):