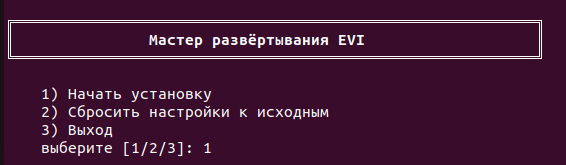
Платформа EVI разработана для организации единой системы управления, конфигурирования и мониторинга устройств (контроллеры, камеры, датчики) через графический web-интерфейс.
После установки платформы вы сможете:
Установка выполняется одним установщиком evi-installer: пошаговый мастер сам настраивает платформу и запускает её. Редактировать файлы вручную не нужно.
|
Для крупных площадок платформу можно разнести по двум серверам — «ядро» (управление) и видеопоток. В этом случае установку повторяют на каждом сервере — см. раздел «Установка на два сервера». |
|
Скачайте архив evi-installer по ссылке. |
На сервере выполните следующие действия:
sudo ./configure.sh --setup |
|
Мастер выполнит установку автоматически: поставит сертификаты, заполнит настройки платформы и запустит её. Редактировать файлы не нужно, установка выполняется один раз. |
|
Также мастер автоматически установит внутренние сертификаты платформы и перезапустит контейнерную систему (Docker) — это нужно для загрузки компонентов платформы. Действий с вашей стороны не требуется, подробности — в разделе «Технические детали (для специалистов)». |
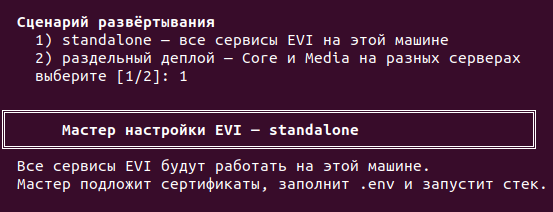
В ходе установки мастер попросит указать несколько параметров. Что вводить в каждом случае:
| Вопрос мастера | Что указать |
|---|---|
| Адрес сервера (домен или IP) | Адрес сервера в локальной сети, например 192.168.1.10 или evi-server.company.local. По этому адресу операторы и камеры будут обращаться к платформе. |
| Где хранить видеоархив | Папка на диске сервера, в которую будут записываться записи с камер. Если не указывать, будет использована папка archive рядом с установщиком. |
| Где хранить резервные копии | Папка для резервных копий данных платформы. Можно оставить значения по умолчанию. |
| Адрес шлюза СКУД | Нужен только если на площадке есть турникеты или двери с контролем доступа — укажите реальный сетевой адрес шлюза. При установке на два сервера — адрес сервера «ядро». |
| Установлена ли система мониторинга Peeper? | Ответьте «да», если на площадке уже развернута система мониторинга Peeper, иначе — «нет». |
|
Не указывайте 127.0.0.1 в качестве адреса сервера: это «внутренний» адрес, при нём видео и web-интерфейс будут доступны только с самого сервера, а не с рабочих мест операторов. |
|
Платформа сообщает этот адрес камерам и видеоплеерам, чтобы они могли находить прямой видеопоток. Поэтому адрес должен быть доступен с любого рабочего места, с которого будут смотреть видео. |
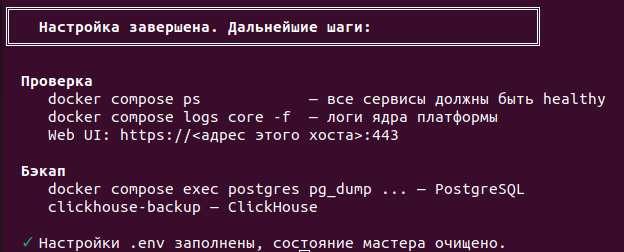
После завершения настройки мастер выведет сообщение об успешной установке:
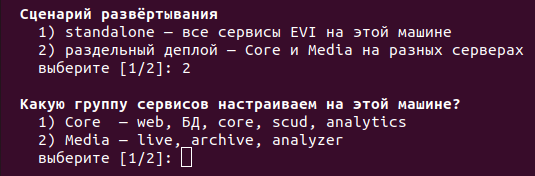
Для крупных площадок платформу можно разделить на два сервера: на первом работает «ядро» (управление, база данных, web-интерфейс), на втором — видеопоток. Так нагрузка не концентрируется на одной машине.
Процедура одинаковая на каждом сервере:
sudo ./configure.sh --setup |
Ответьте на вопросы мастера на каждом сервере. Не забудьте указать реальный сетевой адрес (не 127.0.0.1).
Чтобы убедиться, что платформа работает:
|
После установки действует стандартная учетная запись: пользователь — admin, пароль — password. Дальнейшая настройка (добавление контроллеров, камер, сотрудников) описана в Quick Start. Руководстве по быстрой настройке. |
Основные параметры в .env (их мастер просит задать на шаге 3):
| Переменная | Описание |
|---|---|
| EVILIVE_GLOBAL_EXTERN_HOST | Адрес хоста, по которому live доступен клиентам (браузеру и камерам): домен или IP. live анонсирует его в RTSP-URL и SDP (WebRTC), поэтому адрес должен быть достижим с рабочих мест операторов (НЕ 127.0.0.1) и совпадать с CN/SAN сертификата live |
| SYSTEM_ARCHIVE_PATH | Путь к видеоархиву на хосте (только standalone, по умолчанию ./archive) |
PSQL_BACKUP_PATH / CLICKHOUSE_BACKUP_PATH | Каталоги на хосте для резервных копий PostgreSQL и ClickHouse (по умолчанию ./backup/postgres и ./backup/clickhouse) |
| EVISCUD_GATEWAY_HOST | Адрес шлюза СКУД (scud), по которому к нему обращается контроллер IPA-ER. Должен быть реальным адресом хоста в сети (НЕ 127.0.0.1); в раздельном деплое — адрес сервера Core |
| IS_PEEPER_INSTALLED | Развертывание с предустановленной мониторинг-системой Peeper |
| ONVIF_IMAGE_TAG | Тег образа агента обнаружения камер onvif (версия одна — 1.0.0). Параметры агента — в config/microservice/onvif.env, см. docs/onvif.md |
Проверка контейнеров:
docker compose ps # все сервисы в состоянии healthy docker compose logs core -f # логи ядра платформы |
Сертификаты: мастер устанавливает CA-сертификаты приватных registry в /etc/docker/certs.d/ и перезапускает Docker. Без этого шага docker pull завершится ошибкой x509: certificate signed by unknown authority.