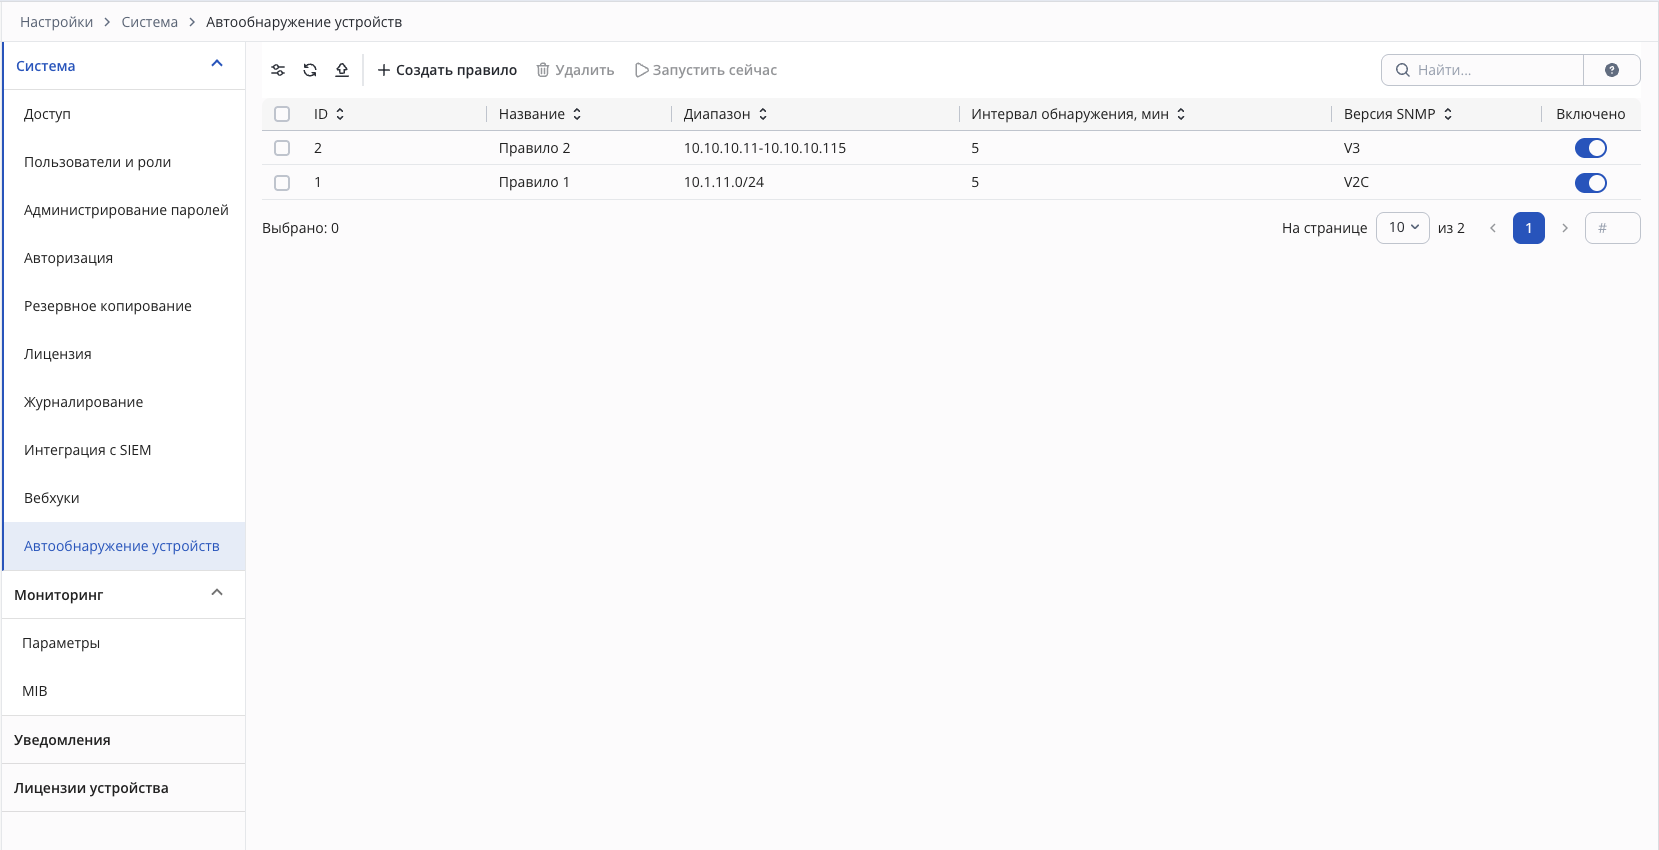
Настройки → Система → Автообнаружение устройств
Раздел предназначен для создания и управления правилами автообнаружения устройств — обеспечивает автоматическое обнаружение неинтегрированных устройств сети в заданных диапазонах подсетей. Позволяет вручную запустить правило немедленно, не дожидаясь очередного планового цикла.
Автообнаружение работает только с обычными группами устройств ECCM. |
Во вкладке доступны следующие элементы управления:
Кнопки фильтрации, обновления, экспорта таблицы в CSV-файл;
Кнопка "Создать правило" — создание нового правила автообнаружения;
Таблица содержит следующие поля:
Для создания правила нажмите кнопку "Создать правило" — откроется диалоговое окно "Создать правило автообнаружения".
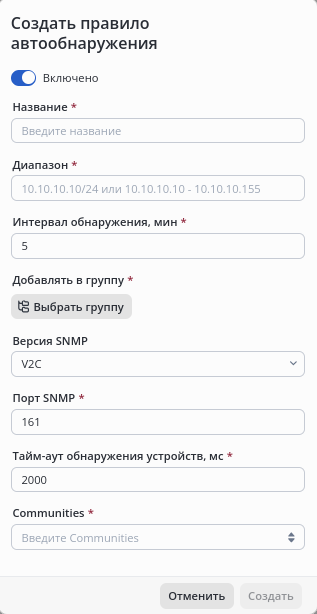
Диалоговое окно содержит следующие поля:
1. Включено — переключатель активности правила. По умолчанию включен;
2. Название — имя правила, не более 64 символов;
3. Диапазон — адреса, которые будет опрашивать правило: подсеть в формате CIDR (например, 10.10.10.0/24), диапазон двух адресов через " - " (например, 10.10.10.10 - 10.10.10.155) или одиночный адрес;
4. Интервал обнаружения, мин — периодичность автоматического выполнения, от 1 до 100. По умолчанию 5;
5. Добавлять в группу — целевая группа устройств. Для выбора нажмите кнопку "Выбрать группу"; доступны только группы типов "Устройства", открытые пользователю;
6. Версия SNMP — версия протокола обнаружения: V1, V2C или V3. По умолчанию V2C;
7. Порт SNMP — порт протокола SNMP на опрашиваемых устройствах, от 1 до 65535. По умолчанию 161;
8. Тайм-аут обнаружения устройств, мс — время ожидания ответа устройства, от 500 до 5000. По умолчанию 2000;
9. Communities — список сообществ для опроса V1/V2C (отображается для версий V1 и V2C). Значения вводятся по одному с нажатием Enter, требуется минимум одно значение;
10. Настройки SNMP V3 — блок отображается только для версии V3 и содержит:
Поля блока "Настройки SNMP V3" связаны: если заполнен хотя бы один параметр аутентификации или шифрования, необходимо заполнить имя пользователя и протокол с паролем аутентификации; протокол шифрования и ключ шифрования заполняются только парно. |
Для завершения нажмите кнопку "Создать" (недоступна, пока заполнены не все обязательные поля) либо отмените создание кнопкой "Отменить".
При успешном создании правило появляется в таблице, отображается сообщение "Правило автообнаружения "{name}" создано". Если имя уже занято, откроется ошибка "Правило с таким именем уже существует", и окно останется открытым. Для некорректного адреса отобразится ошибка "Некорректный IP-адрес, подсеть или диапазон". |
Откройте строку правила в таблице — откроется диалоговое окно "Редактировать правило автообнаружения" с текущими значениями правила. Пароли и ключи предзаполнены в замаскированном виде.
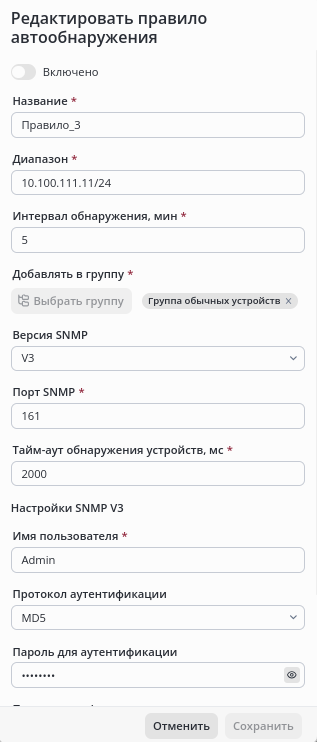
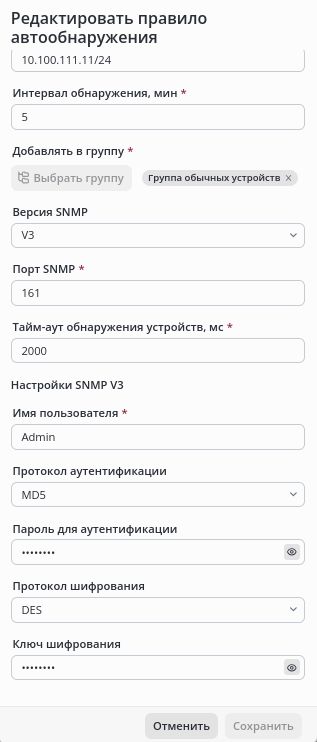
Кнопка "Сохранить" становится доступной после изменения формы (подсказка, пока изменения не внесены, — "Форма не содержит изменений").
|
Для удаления одного или нескольких правил выберите их в таблице и нажмите кнопку "Удалить". Откроется диалоговое окно "Подтвердите действие".
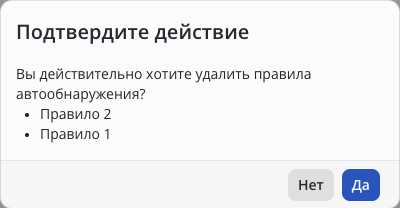
Для массового удаления в окне перечисляются названия удаляемых правил.
|
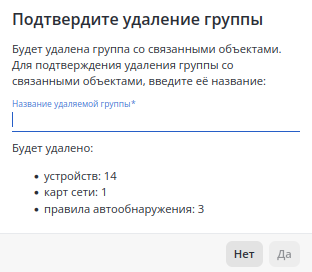
Если к группе устройств привязаны правила автообнаружения, при удалении такой группы в окне подтверждения отображается блок "Будет удалено: правила автообнаружения: N" — правила удаляются вместе с группой.
Для немедленного выполнения правила без ожидания интервала выберите его в таблице и нажмите кнопку "Запустить сейчас". Откроется окно "Подтвердите действие".
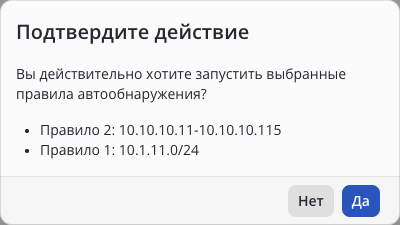
Подтвердите запуск кнопкой "Да" — отобразится сообщение "Правило автообнаружения запущено". Доступен массовый запуск.
Если для выбранного правила уже выполняется запуск (плановый или ручной), запуск не начинается и отображается ошибка "Автообнаружение устройств для правил "{name}" уже запущено". |