Установите платформу установщиком evi-installer: пошаговый мастер настроит и запустит платформу автоматически. Редактировать файлы вручную не нужно.
Для крупных площадок платформу можно разделить по двум серверам — «ядро» (управление) и видеопоток. В этом случае установку повторяют на каждом сервере (см. раздел Установка на два сервера). |
Для непрерывного доступа к логам сервисов платформы и их сохранения с платформой дополнительно поставляется сервис Clickstack и агент для сбора логов. |
Выполните в терминале последовательно следующие команды:
sudo mkdir -p /etc/apt/keyrings curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo gpg --dearmor -o /etc/apt/keyrings/docker.gpg echo "deb [arch=$(dpkg --print-architecture) signed-by=/etc/apt/keyrings/docker.gpg] https://download.docker.com/linux/ubuntu $(lsb_release -cs) stable" | sudo tee /etc/apt/sources.list.d/docker.list > /dev/null sudo apt update sudo apt install docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin -y sudo systemctl enable --now docker sudo usermod -aG docker $USER |
Выполните в терминале последовательно следующие команды:
curl -fsSL https://get.docker.com -o /tmp/get-docker.sh sudo sh /tmp/get-docker.sh sudo systemctl enable --now docker sudo usermod -aG docker $USER |
Выполните в терминале последовательно следующие команды:
echo '<pass>' | sudo -S dnf install -y --repo updates --best \ docker-ce docker-ce-cli docker-compose runc containerd sudo systemctl enable --now docker sudo usermod -aG docker $USER |
Выполните в терминале последовательно следующие команды:
echo '<pass>' | sudo -S dnf install -y --repo base --repo updates --best \ docker-ce docker-ce-cli docker-compose runc containerd sudo systemctl enable --now docker sudo usermod -aG docker $USER |
Выполните в терминале последовательно следующие команды:
apt-get update apt-get install -y docker-engine docker-compose containerd sudo systemctl start docker sudo usermod -aG docker $USER |
Скачайте нужный архив evi-installer в зависимости от ОС: |
Распакуйте архив evi-1.7.1.tar.gz на диск сервера в отдельную папку.
Откройте терминал в папке с установщиком и выполните:
sudo ./install.sh |
Выберите локализацию мастер-скрипта, далее выберите один из трёх вариантов установки.
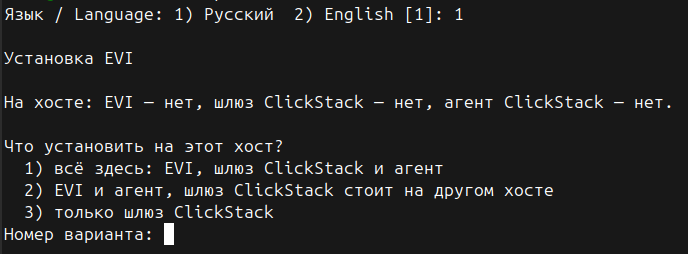
всё здесь: EVI, шлюз ClickStack и агент Установка платформы EVI в двух видах развёртки на выбор, шлюза Clickstack для работы с логами и агента для сбора логов и их передачи на шлюз ClickStack EVI и агент, шлюз ClickStack стоит на другом хосте Установка платформы EVI в одном из двух видов развёртки на выбор и агента для сбора логов и их передачи на шлюз Clickstack, который установлен на другом сервере только шлюз Clickstack Установка шлюза Clickstack для работы с логами |
Мастер выполнит установку автоматически: поставит сертификаты, заполнит настройки платформы и запустит ее. Редактировать файлы не нужно, установка выполняется один раз. |
Также мастер автоматически установит внутренние сертификаты платформы и перезапустит контейнерную систему (Docker) — это нужно для загрузки компонентов платформы. Действий с вашей стороны не требуется. |
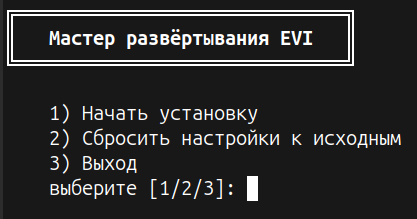
В ходе установки мастер запросит несколько параметров. Укажите значения согласно таблице:
| Вопрос мастера | Значение |
|---|---|
| Адрес сервера (EVILIVE_GLOBAL_EXTERN_HOST) | Адрес сервера в локальной сети, например 192.168.1.10 или evi-server.company.local. По этому адресу операторы и камеры будут обращаться к платформе. |
| Где хранить видеоархив (SYSTEM_ARCHIVE_PATH) | Папка на диске сервера, в которую будут записываться записи с камер. Если не указывать, будет использована папка archive рядом с установщиком. |
Где хранить резервные копии (PSQL_BACKUP_PATH / CLICKHOUSE_BACKUP_PATH) | Папка для резервных копий данных платформы. Можно оставить значения по умолчанию. |
| Адрес шлюза СКУД (EVISCUD_GATEWAY_HOST) | Адрес сервера в локальной сети. По этому адресу контроллер будет обращаться к платформе. При установке на два сервера — адрес сервера «ядро». |
| Установлена ли система мониторинга Peeper? (IS_PEEPER_INSTALLED) | Ответьте «да», если на площадке уже развернута система мониторинга Peeper, иначе — «нет». |
Не указывайте 127.0.0.1 в качестве адреса сервера: это «внутренний» адрес, при нём видео и веб-интерфейс будут доступны только с самого сервера, а не с рабочих мест операторов. |
Платформа сообщает указанный адрес камерам и видеоплеерам, чтобы они могли находить прямой видеопоток. Следовательно, адрес должен быть доступен с любого рабочего места, с которого будут смотреть видео. |
По завершении мастер выведет на экран следующий вывод:
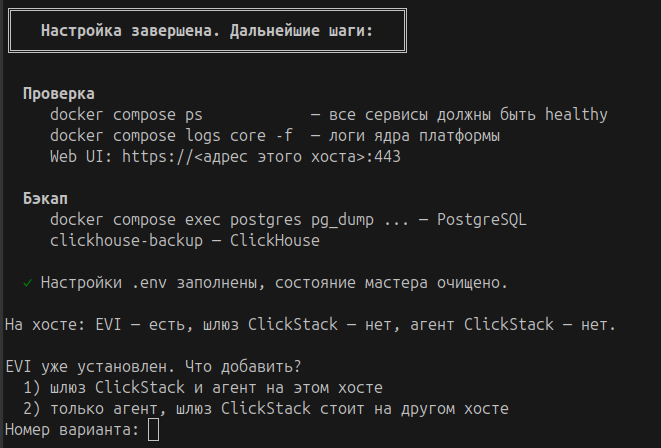
Установка платформы EVI прошла успешно.
При выборе установки шлюза Clickstack мастер запросит дополнительные несколько параметров. Мастер подставляет их автоматически, при необходимости укажите свои значения согласно таблице:
| Вопрос мастера | Значение |
|---|---|
| Адрес хоста с Gateway (HOST_IP) | Адрес сервера в локальной сети, например 192.168.1.10 или evi-server.company.local, на котором будет развёрнут и доступен Clickstack. |
| Каталог с дополнительным конфигом OTel Collector (CUSTOM_CONFIG_PATH) | Папка на сервере с конфигурацией OTel Collector. Определяется автоматически, необходимо лишь проверить. |
| Имя базы данных в ClickHouse (CLICKHOUSE_DB) | Имя базы данных Clickhouse для записи Clickstack |
| Пользователь Clickhouse (CLICKHOUSE_USER) | Имя пользователя, которое будет использоваться для записи в базу данных |
| Пароль пользователя Clickhouse (CLICKHOUSE_PASSWORD) | Пароль от пользователя, который будет использоваться для записи в базу данных |
По умолчанию мастер занимает порт 443 для доступа к веб-интерфейсу Clickstack. Если он обнаружит что порт занят, мастер автоматически подставит порт 8443, который при желании или необходимости можно сменить. |
Далее требуется указать пути до ваших TLS-сертификатов. Если они отсутствуют, мастер автоматически подставит свои самоподписанные сертификаты. После этого мастер установки запустит контейнеры Clickstack и по завершении выведет на экран следующий вывод:
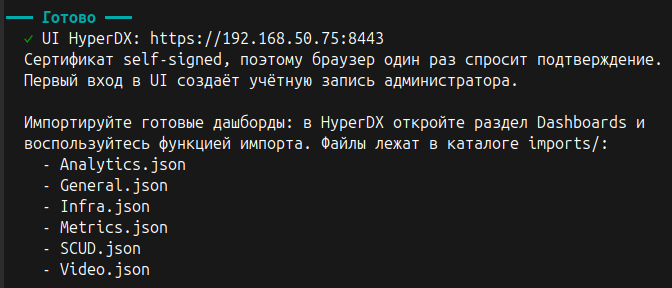
Установка платформы Clickstack прошла успешно.
Следующий этап - установка агента Clickstack, который перехватывает логи с контейнеров платформы EVI и направляет их на шлюз Clickstack.
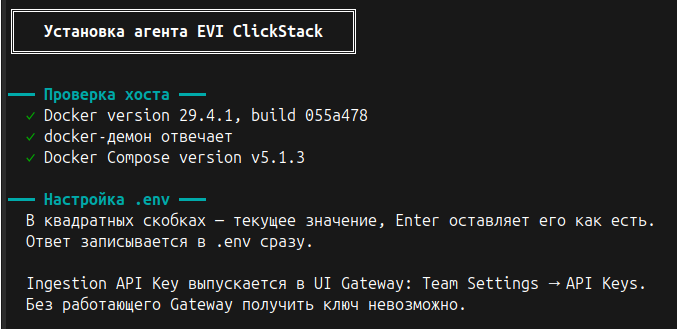
Для установки агента мастер запросит два параметра, укажите значения согласно таблице:
| Вопрос мастера | Значение |
|---|---|
| Адрес OTLP gRPC на Gateway (GATEWAY_OTLP_ENDPOINT) | Адрес и порт сервера в локальной сети, например 192.168.1.10 или evi-server.company.local, на котором развёрнут и доступен Clickstack и на который будет ходить агент. |
| Ingestion API Key из UI Gateway (GATEWAY_OTLP_AUTHORIZATION) | Ключ авторизации, который агент будет использовать для подключения к Clickstack. |
Для получения значения Ingestion API Key необходимо:
|
После этого мастер установки запустит контейнеры агента и по завершению выведет на экран следующий вывод:
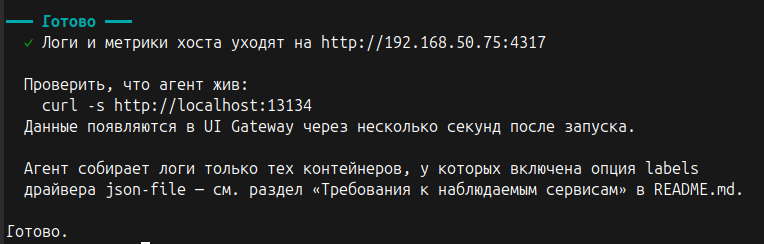
Установка агента EVI Clickstack прошла успешно.
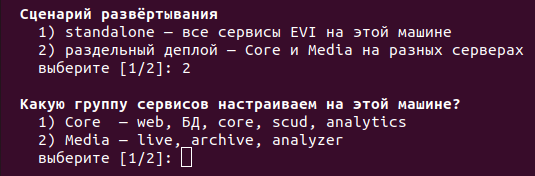
Для крупных площадок платформу можно разделить на два сервера: «основной» (управление, база данных, веб-интерфейс) и «видеосервер». В этом случае установку повторяют на каждом сервере. |
В предыдущих шагах установка проводилась на одном сервере. Для установки на двух серверах, на каждом сервере распакуйте архив evi-1.7.1.tar.gz на диск, откройте терминал в папке с установщиком и выполните:
sudo ./install.sh |
Ответьте на вопросы мастера на каждом сервере. Не забудьте указать реальный сетевой адрес (не 127.0.0.1).
Откройте браузер на компьютере в локальной сети и введите адрес сервера, на котором установлено «ядро»: https://IP-адрес или https://имя хоста.
Если открылась страница входа в платформу — установка прошла успешно, платформа готова к работе.
После установки действует стандартная учетная запись: пользователь — admin, пароль — password. Дальнейшая настройка (добавление контроллеров, камер, сотрудников) описана в Quick Start. Руководстве по быстрой настройке. |
Проверка контейнеров:
docker compose ps # все сервисы в состоянии healthy docker compose logs core -f # логи ядра платформы |
Сертификаты: мастер устанавливает CA-сертификаты приватных registry в /etc/docker/certs.d/ и перезапускает Docker. Без этого шага docker pull завершится ошибкой x509: certificate signed by unknown authority.