NAICE является сервером RADIUS (и, при наличии дополнительного модуля, TACACS+) и выступает центром проверки подлинности и авторизации при доступе к сети. В сценарии административного доступа NAICE выполняет для оборудования ту же роль, что и для конечных клиентов, - устройство управления (NAS-устройство) перенаправляет запросы входа в CLI на NAICE, а NAICE принимает решение:
Для администраторов используются те же объекты NAICE, что и для клиентских сценариев: пользователи, сетевые устройства и их профили, условия, профили авторизации, наборы политик. Различие - в атрибутах запроса: административный вход отличается от клиентского типом порта (NAS-Port-Type = Virtual) и отсутствием EAP, что позволяет развести политики администраторов и конечных клиентов даже при обращении к одному инстансу NAICE.
Параметром лицензирования уровня BASIC является количество успешно авторизованных уникальных конечных устройств (эндпоинтов) за сутки. Учёт ведётся по успешным авторизациям, которые обслуживает NAICE, - без разделения на «это клиент 802.1X» и «это администратор по SSH». Следовательно, каждая уникальная авторизация через CLI учитывается как отдельное подключение (эндпоинт) и расходует лимит лицензии.
| Пример расчёта: 5 администраторов в течение дня работают с 40 коммутаторами. Если административные запросы содержат Calling-Station-Id, расход - 5 эндпоинтов в сутки. Если атрибут не приходит и уникальность считается по паре «логин + NAS», расход может достичь 5 x 40 = 200 эндпоинтов за сутки. Фактическое поведение нужно проверить по журналу до подбора объёма лицензии. |
1. При достижении лицензионного лимита по эндпоинтам новые эндпоинты авторизованы не будут - ранее авторизованные в последние сутки переавторизуются. Для администраторов это означает отказ входа в CLI новых устройств и учётных записей ровно в тот момент, когда лимит исчерпан клиентскими устройствами.
2. Предупреждение о приближении лимита отображается в интерфейсе при достижении 90% счётчика; при планировании объёма лицензии это порог для её расширения.
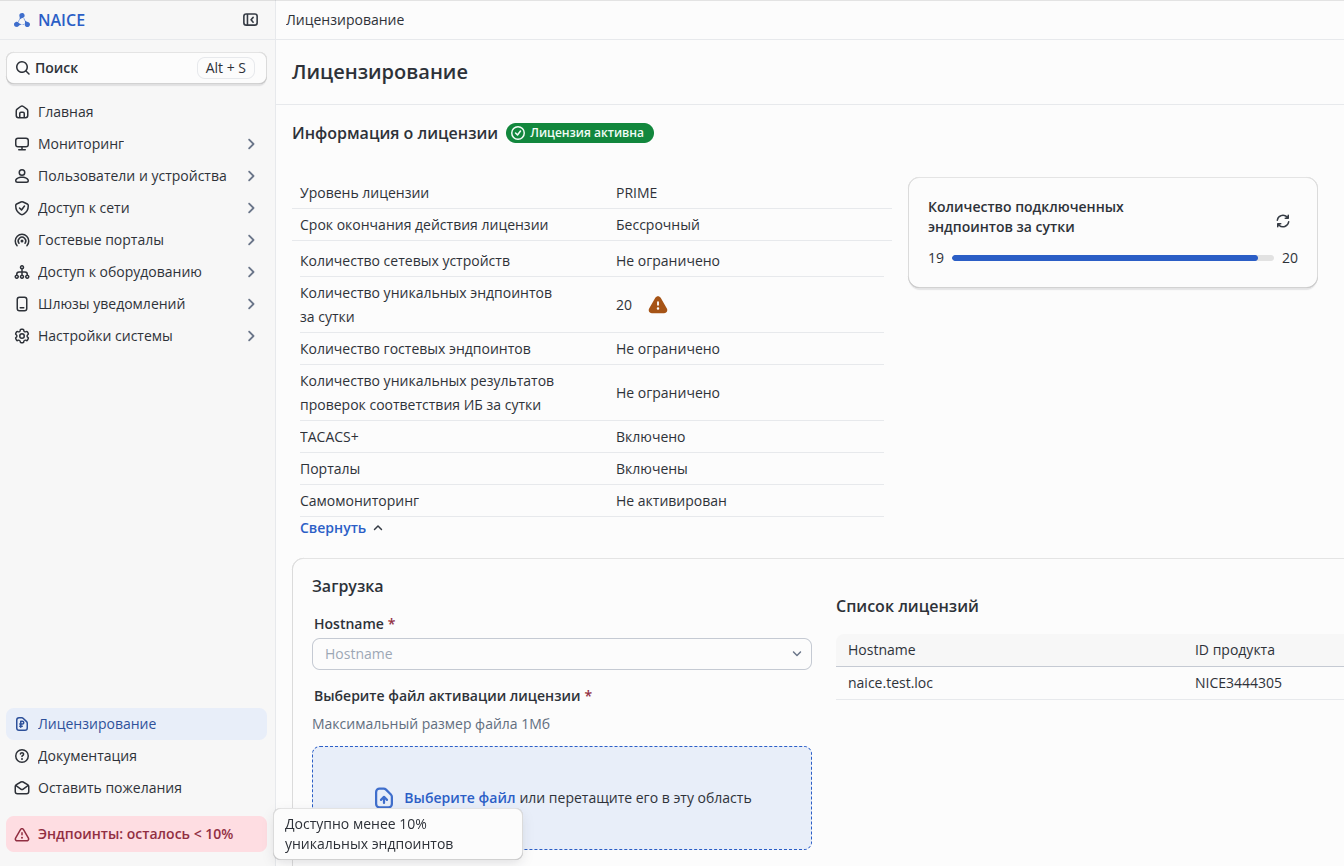
3. При истечении срока лицензии лицензируемый функционал блокируется, в том числе авторизация.
1. Заложить административные авторизации в расчёт лицензии: число администраторов как минимум; по худшему сценарию - число администраторов на число управляемых устройств.
2. Проверить по журналу подключений, какие атрибуты у административных запросов вашего оборудования (есть ли атрибут Calling-Station-Id) - от этого зависит реальный расход лицензии.
3. Помнить, что повторный вход того же администратора в пределах 24 часов счётчик не увеличивает, а смена устройства при отсутствии атрибута Calling-Station-Id - увеличивает.
4. Модуль TACACS+ (NAICE-TACACS) для описанных сценариев не требуется - все инструкции построены на RADIUS. Если покомандный аудит через TACACS+ всё же планируется, модуль должен быть в лицензии.