Контроллер выступает NAS-устройством (аутентификатором) для доступа администраторов к собственному интерфейсу управления - Console, SSH. Проверка учётных данных выполняется сервером NAICE по протоколу RADIUS, при недоступности сервера используется локальная база контроллера.
Обобщенно компоненты схемы авторизации можно представить так:
Доступ беспроводных клиентов авторизуется отдельно и описанную настройку не затрагивает.
Настройка рассмотрена для WLC-Series на версии ПО 1.39.2.
1. Сохранить конфигурацию на внешний ресурс и начать сессию, готовую к откату. Конфигурация применяется командой commit, поэтому до подтверждения работоспособности подтверждения confirm не выполнять; открыты консоль и вторая SSH-сессия:
copy running-config <URL_внешнего_ресурса> |
2. Создать локальную учётную запись для аварийного доступа и пароль повышения привилегий, применить:
configure username <резервный_логин> password <пароль> privilege 15 exit enable password <пароль_повышения> exit commit confirm |
Проверить вход под созданной учётной записью и повышение командой enable.
3. Описать сервер администраторов. Адрес источника - статический адрес интерфейса, из которого есть маршрут до NAICE:
configure radius-server host <IP-адрес NAICE> key ascii-text <RADIUS secret> source-address <IP-адрес устройства> priority 10 exit exit |
Применение конфигурации проходит проверку check RADIUS server ... source-address: address <IP> is not present on any of the interfaces по candidate-config. Если управляющий интерфейс получает адрес по DHCP (ip address dhcp), адреса в кандидат-конфигурации нет и применение не пройдёт. Варианты решения проблемы:
|
При переводе единственного DHCP-интерфейса на статический адрес проверка применения выдаёт `check 'boot host auto-update': please first configure 'ip address dhcp' on at least one interface`. Заводские настройки автозагрузки конфигурации требуют наличия DHCP-клиента; перед переводом адреса отключить их:
|
| Если на интерфейсе включён nat source с source-nat interface, адрес источника запроса будет перезаписан и перестанет совпадать с NAS-IP-Address, который ожидает NAICE. Использовать интерфейс без source NAT либо учитывать адрес трансляции в описании устройства. |
4. Настроить цепочки проверки подлинности: вход - сервер с локальным резервом, повышение привилегий - только локальная проверка:
configure aaa authentication mode chain aaa authentication login SSH radius local aaa authentication login CONSOLE radius local aaa authentication enable default enable exit |
Метод enable в списке повышения означает проверку по локальному паролю, заданному на шаге 2 (`enable password`).
Значение none в состав цепочки включать нельзя - оно означает гарантированный успех входа.
| Настраивать режим aaa authentication enable default radius (в том числе с резервом radius enable) нельзя. При серверной проверке повышения доступа контроллер формирует Access-Request со служебным User-Name = "$enab15$" вместо имени вошедшего администратора - NAICE не может сопоставить такой запрос с учётной записью и отвечает Access-Reject. Изменение формата запроса средствами конфигурации не предусмотрено. |
| Консоль можно перевести на исключительно локальную проверку (aaa authentication login CONSOLE local), чтобы сохранить независимый от NAICE аварийный доступ. В этом случае вход под доменным логином через консоль будет невозможен. |
5. Привязать цепочки к линиям управления:
configure line console login authentication CONSOLE exit line ssh login authentication SSH exit exit |
6. Включить аудит действий администраторов:
configure logging userinfo logging aaa syslog cli-commands syslog host <имя_журнала> <IP-адрес_журнал-сервера> info udp 514 exit |
7. Отключить незащищённый доступ к управлению:
configure no ip http server exit |
8. Применить конфигурацию:
commit confirm |
Если в профиле авторизации не указан уровень привилегии, то при авторизации такого пользователя уровень привилегии будет соответствовать уровню привилегии служебного пользователя remote, который используется для RADIUS/TACACS+/LDAP авторизаций.
С версии ПО 1.34.6 убрали пользователя username remote и вместо данного пользователя ввели отдельную команду:wlc(config)# aaa authorization remote user privilege ? 1-15 Privilege level |
Далее описана последовательность действий, которая позволяет настроить вход администратора из внутренней БД по политике, основанной на IP-адресе NAS-устройства.
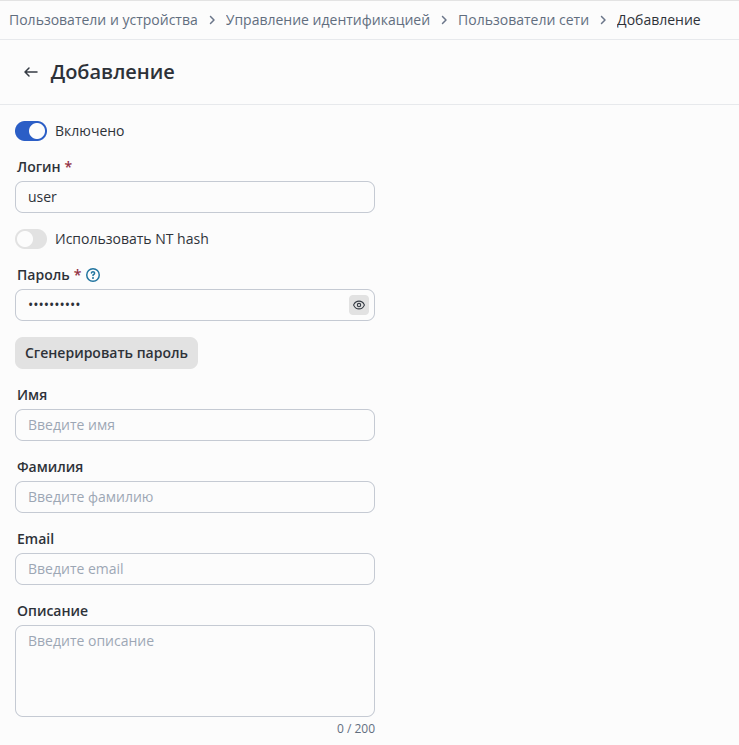
Учётная запись создаётся до привязки цепочек к линиям на устройстве. Добавление пользователя доступно в разделе Пользователи и устройства → Управление идентификацией → Пользователи сети.
Минимально необходимые для заполнения параметры:
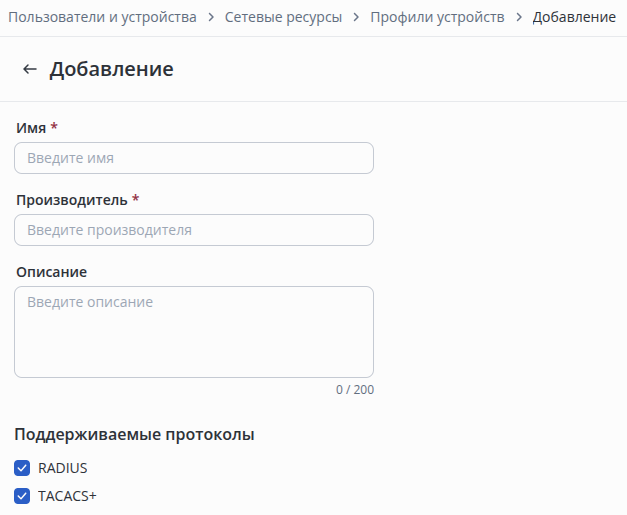
Доступно в разделе Пользователи и устройства → Сетевые ресурсы → Профили устройств.
Минимально необходимые для заполнения параметры:
Доступно в разделе Пользователи и устройства → Сетевые ресурсы → Устройства.
Минимально необходимые для заполнения параметры:
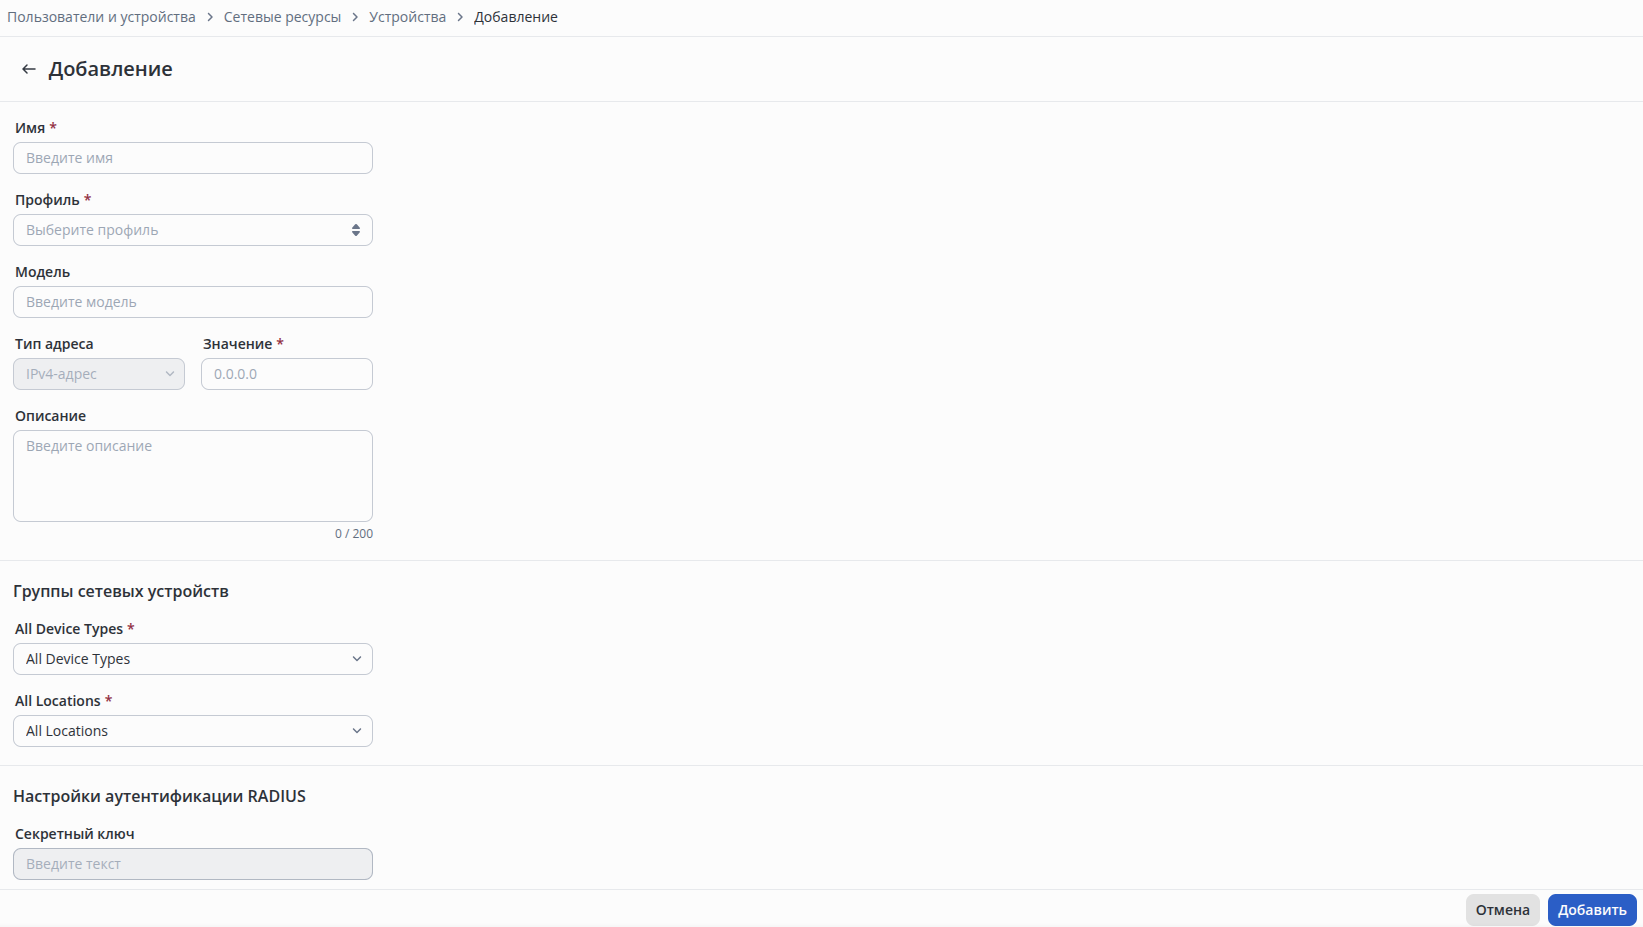
Если на контроллере для администраторов используется проксирование через встроенный RADIUS-сервер, в NAICE указывается следующий Nas-Ip-Address и Radius secret:
|
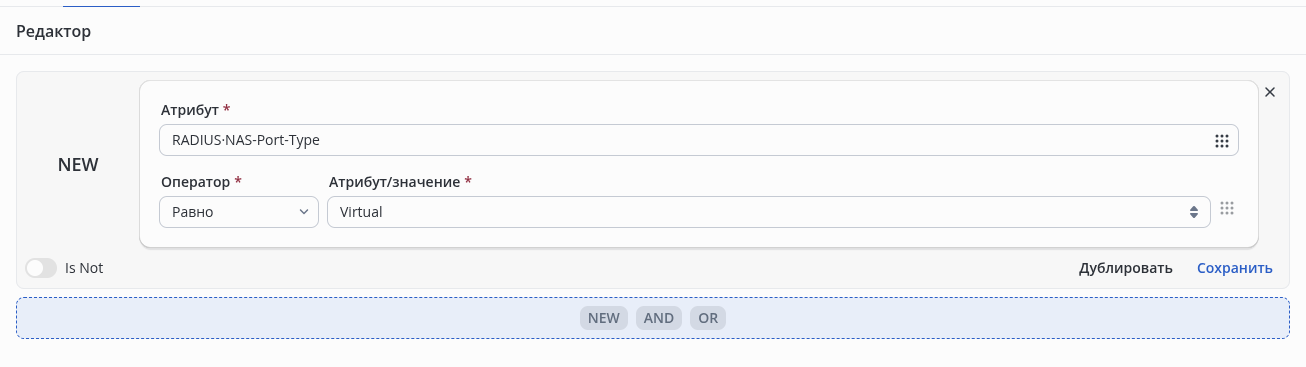
Доступно в разделе Доступ к сети → Элементы политик → Условия.
В поле Атрибут выбрать NAS-Port-Type, оператор Равно, значение - Virtual. Сохранить условие в библиотеку.
Доступно в разделе Доступ к сети → Элементы политик → Профили авторизации.
Минимально необходимые для заполнения параметры:
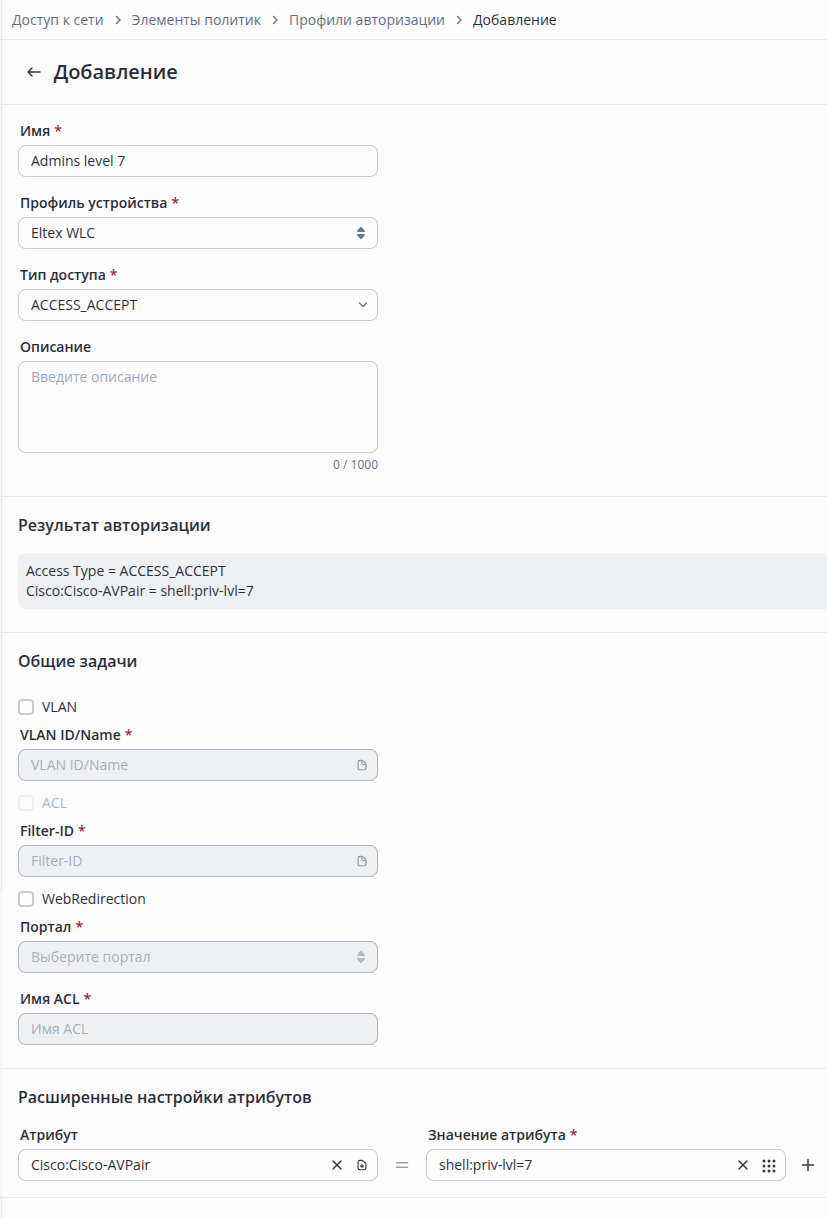
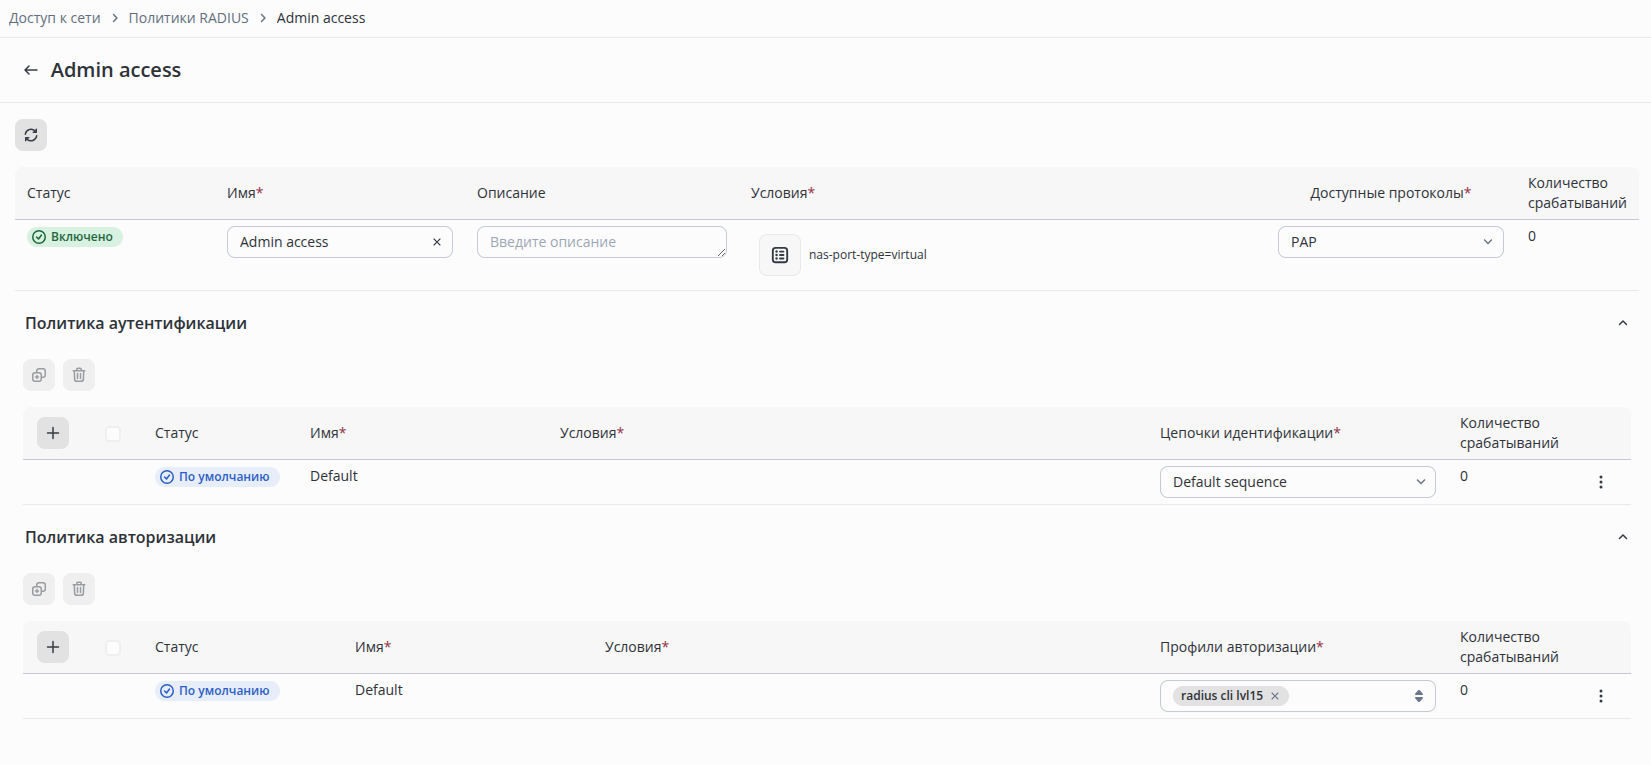
Доступно в разделе Доступ к сети → Политики RADIUS.
Заполнить параметры набора политик:
ssh <логин>@<IP-адрес устройства> |
При пониженном уровне привилегий после входа выполнить enable и ввести пароль, заданный командой enable password.