Решение протестировано с контроллером Ubiquiti UniFi Network Application версии 10.6.101 в сочетании с точкой доступа Ubiquiti UniFi AC HD версии 6.8.2. |
Система контроля доступа NAICE начиная с версии 1.3 поддерживает портальную авторизацию пользователей сети с контроллером Ubiquiti UniFi.
Схема портальной авторизации с контроллером UniFi отличается от стандартной схемы Eltex или Cisco (см. v1.3_4.8 Настройка Captive Portal). Ключевое отличие заключается в способе переподключения клиента после успешной авторизации - если в стандартной схеме для переподключения клиента используется RADIUS-запрос CoA-reauth, то в схеме с UniFi используется запрос к API контроллера с параметрами клиента.
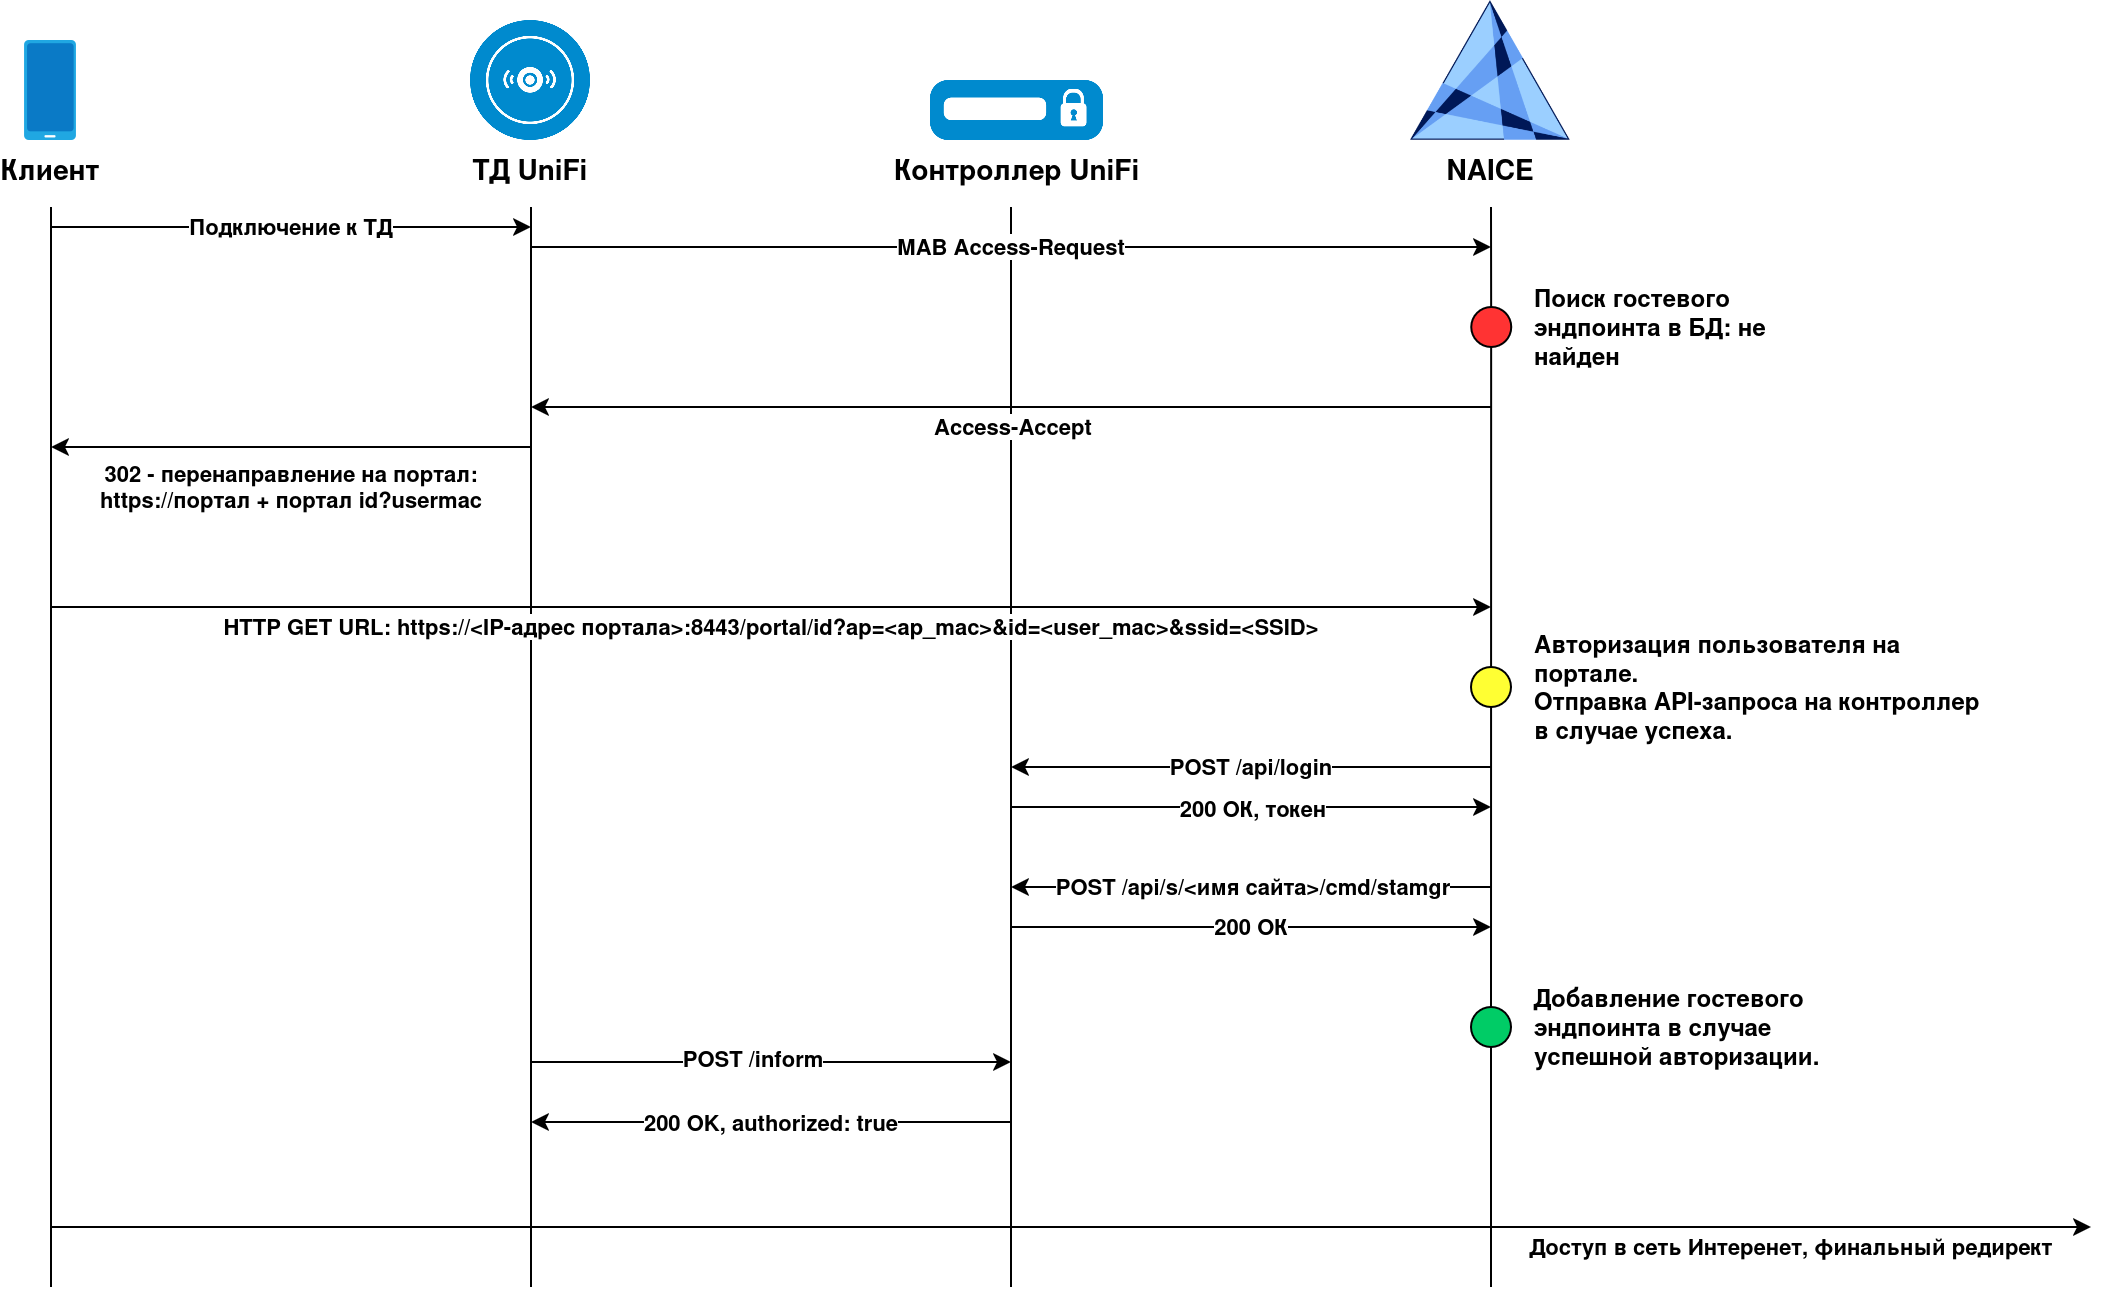
Таким образом портальная авторизация по данной схеме имеет следующие этапы:
В рамках данной инструкции предполагается, что точка доступа уже добавлена на контроллер и произведена ее минимальная настройка.
При дальнейшей настройке предполагается, что возможность управления несколькими сайтами выключена и/или производится настройка сайта по умолчанию (default). В случае необходимости настройки другого сайта необходимо выяснить его системный идентификатор и использовать в дальнейших настройках именно его. Имя сайта может не совпадать с системным идентификатором!
В WEB-интрефейсе контроллера UniFi переключитесь на необходимый сайт через Переключатель Site. В адресной строке браузера обратите внимание на URL текущей страницы. Он будет иметь вид:
Пример идентификатора сайта - |
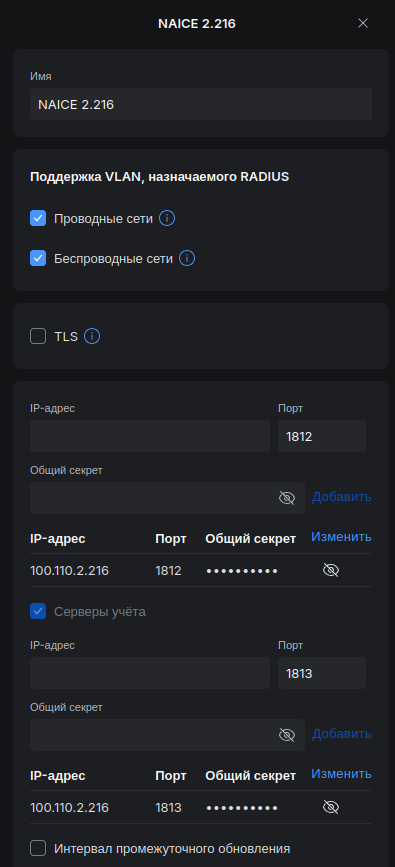
Перейти в раздел Настройки → Сети и добавить NAICE в качестве RADIUS сервера для беспроводных сетей (опционально - для проводных сетей). Также можно добавить NAICE в качестве RADIUS-сервера для получения аккаунтинга.
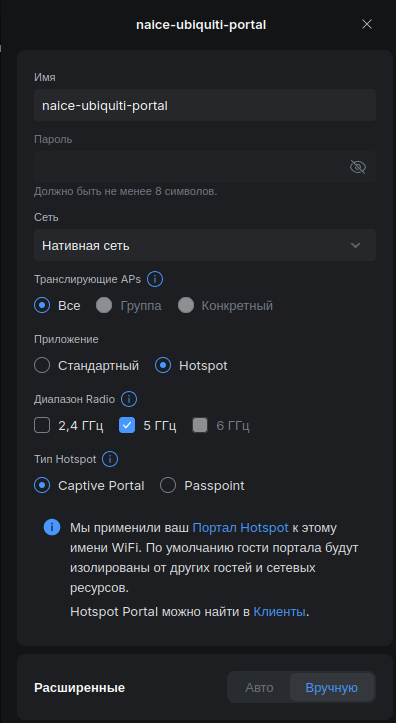
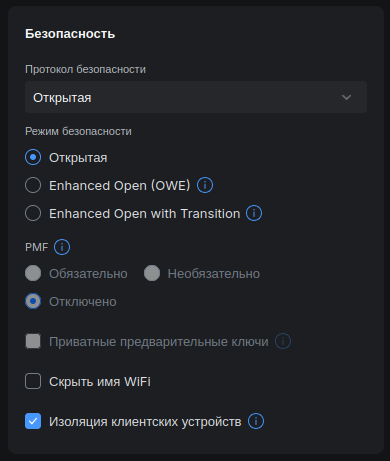
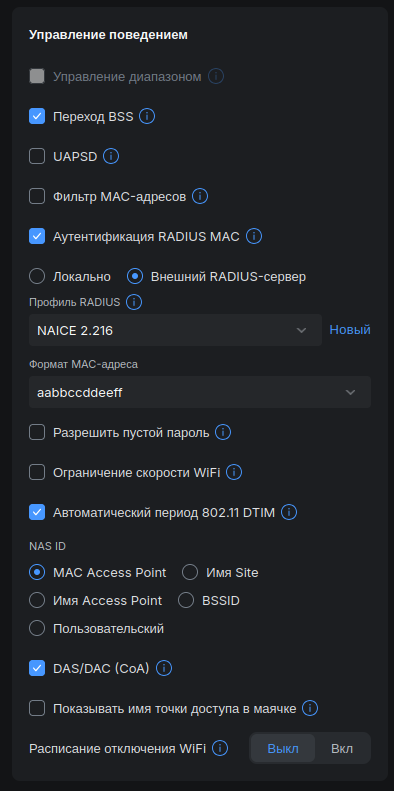
Создать или отредактировать существующую беспроводную сеть в разделе Настройки → WiFi.
|
Ключевыми настройками в данном случае являются:
| Включение DAS/DAC (CoA) в данном случае не позволит использовать RADIUS CoA, так как настройка применяется только для беспроводных сетей с авторизацией WPA2/WPA3 Enterprise. |
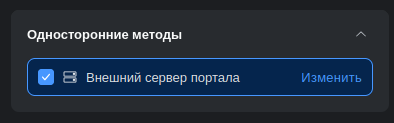
Перейти на страницу Клиентские устройства → Hotspot → Целевая страница и в методах аутентификации включить Внешний сервер портала:
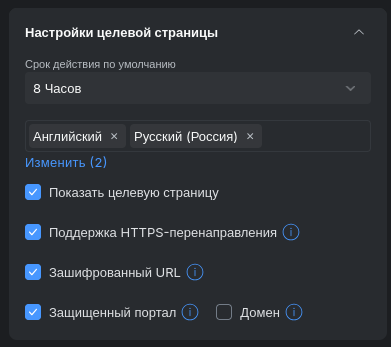
Включить показ целевой страницы, а также настройки, связанные с использованием HTTPS:
Настроить разрешение доступа до NAICE до авторизации: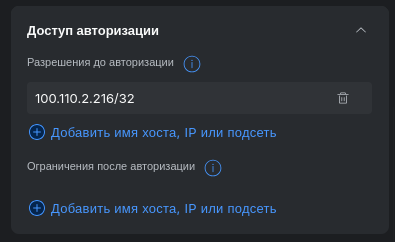
Стандартная настройка редиректа на внешний портал через WEB-интерфейс контроллера предполагает настройку только адреса контроллера. Шаблон ссылки редиректа при этом является статичным, настройка порта и/или пути к порталу не предполагается.
Для настройки произвольного редиректа необходимо подключиться к контроллеру по SSH и внести настройки через конфигурационные файлы:
# создать папку с файлами конфигурации для текущего сайта (сайт по умолчанию - default) mkdir /var/lib/unifi/sites/<идентификатор сайта>/ # отредактировать файл конфигурации cat > /var/lib/unifi/sites/<идентификатор сайта>/config.properties <<'EOF' config.guest_portal.redirect_port=8443 config.guest_portal.redirect_https_port=8443 config.system_cfg.1=redirector.url=https://<IP-адрес или доменное имя NAICE>:8443/portal/<id портала в NAICE> config.system_cfg.2=redirector.url_https=https://<IP-адрес или доменное имя NAICE>:8443/portal/<id портала в NAICE> EOF |
ID портала NAICE можно получить только после создания портала в системе (см. Настройка портала).
В WEB-интрефейсе NAICE откройте необходимый портал в разделе Гостевые порталы → Управление порталами → Конструктор порталов. В адресной строке браузера обратите внимание на URL текущей страницы. Он будет иметь вид:
ID портала является целым числом. |
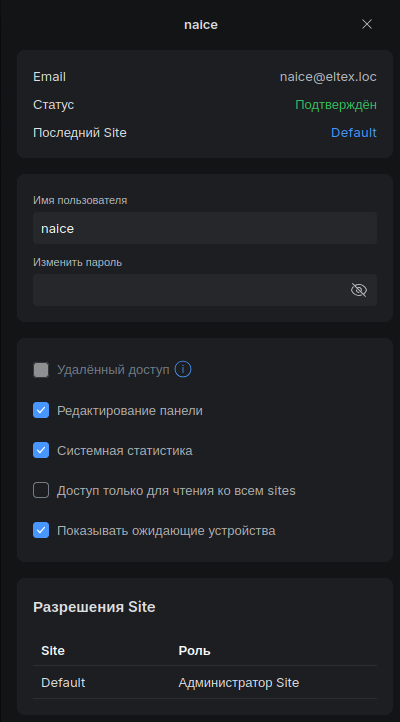
Для отправки запроса на API контроллера после успешной авторизации клиента требуется создать пользователя, с которым NAICE будет обращаться к API.
Оборудование Ubiquiti не отправляет RADIUS-атрибут Service-Type для корректного определения типа подключения (MAB / 802.1X), поэтому по аналогии со стандартным профилем устройства Profile for devices without service-type attribute на странице Пользователи и устройства → Сетевые ресурсы → Профили устройств создан профиль UniFi AP с альтернативным способом определения типа подключения.
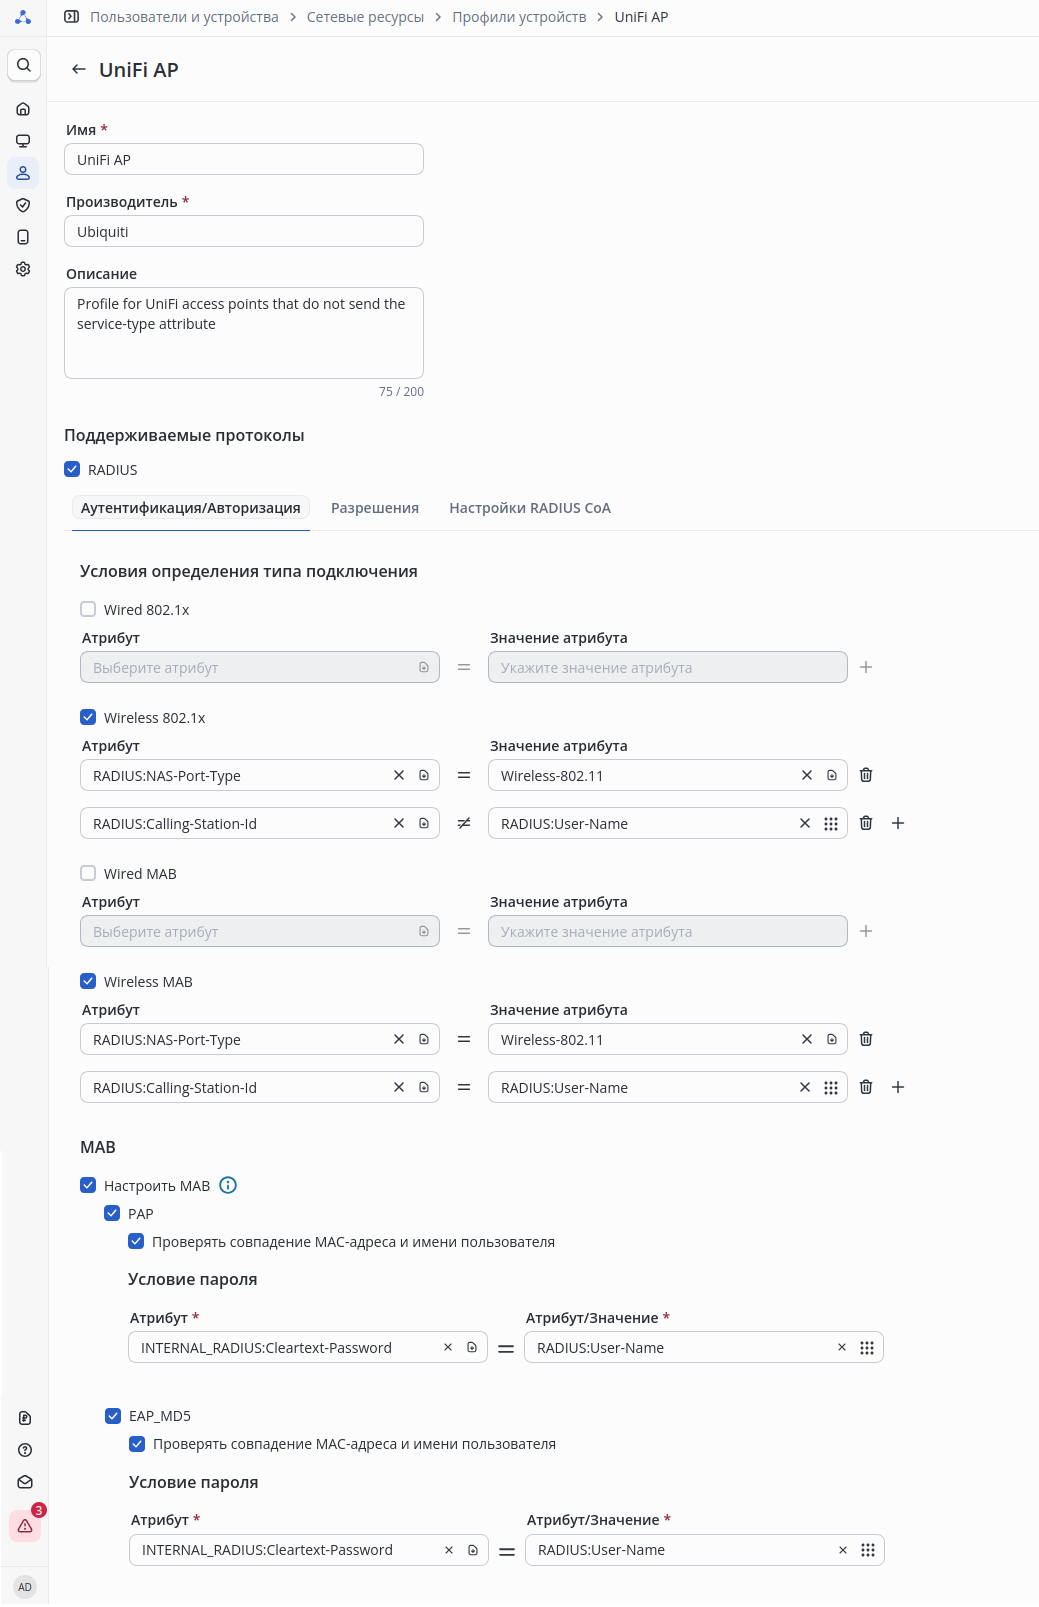 На вкладке Аутентификация/Авторизация настроено:
Так как портальная авторизация по схеме Ubiquiti UniFi не предполагает использование CoA, то настройка RADIUS CoA не требуется.
Так как портальная авторизация по схеме Ubiquiti UniFi предполагает статичную ссылку редиректа, задаваемую на контроллере, то настройка перенаправления на портал не требуется.
На странице Пользователи и устройства → Сетевые ресурсы → Устройства добавить в NAICE точку доступа UniFi, выбрав для нее профиль устройства UniFi AP:
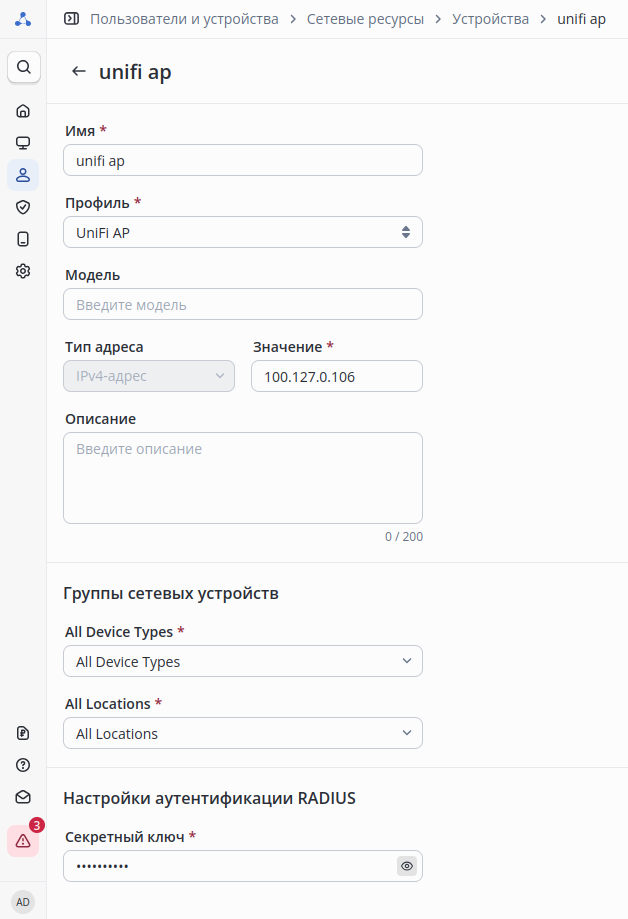
Секретный ключ RADIUS должен совпадать на контроллере UniFi и в NAICE.
На странице Гостевые порталы → Управление порталами → Конструктор порталов создать новый портал.
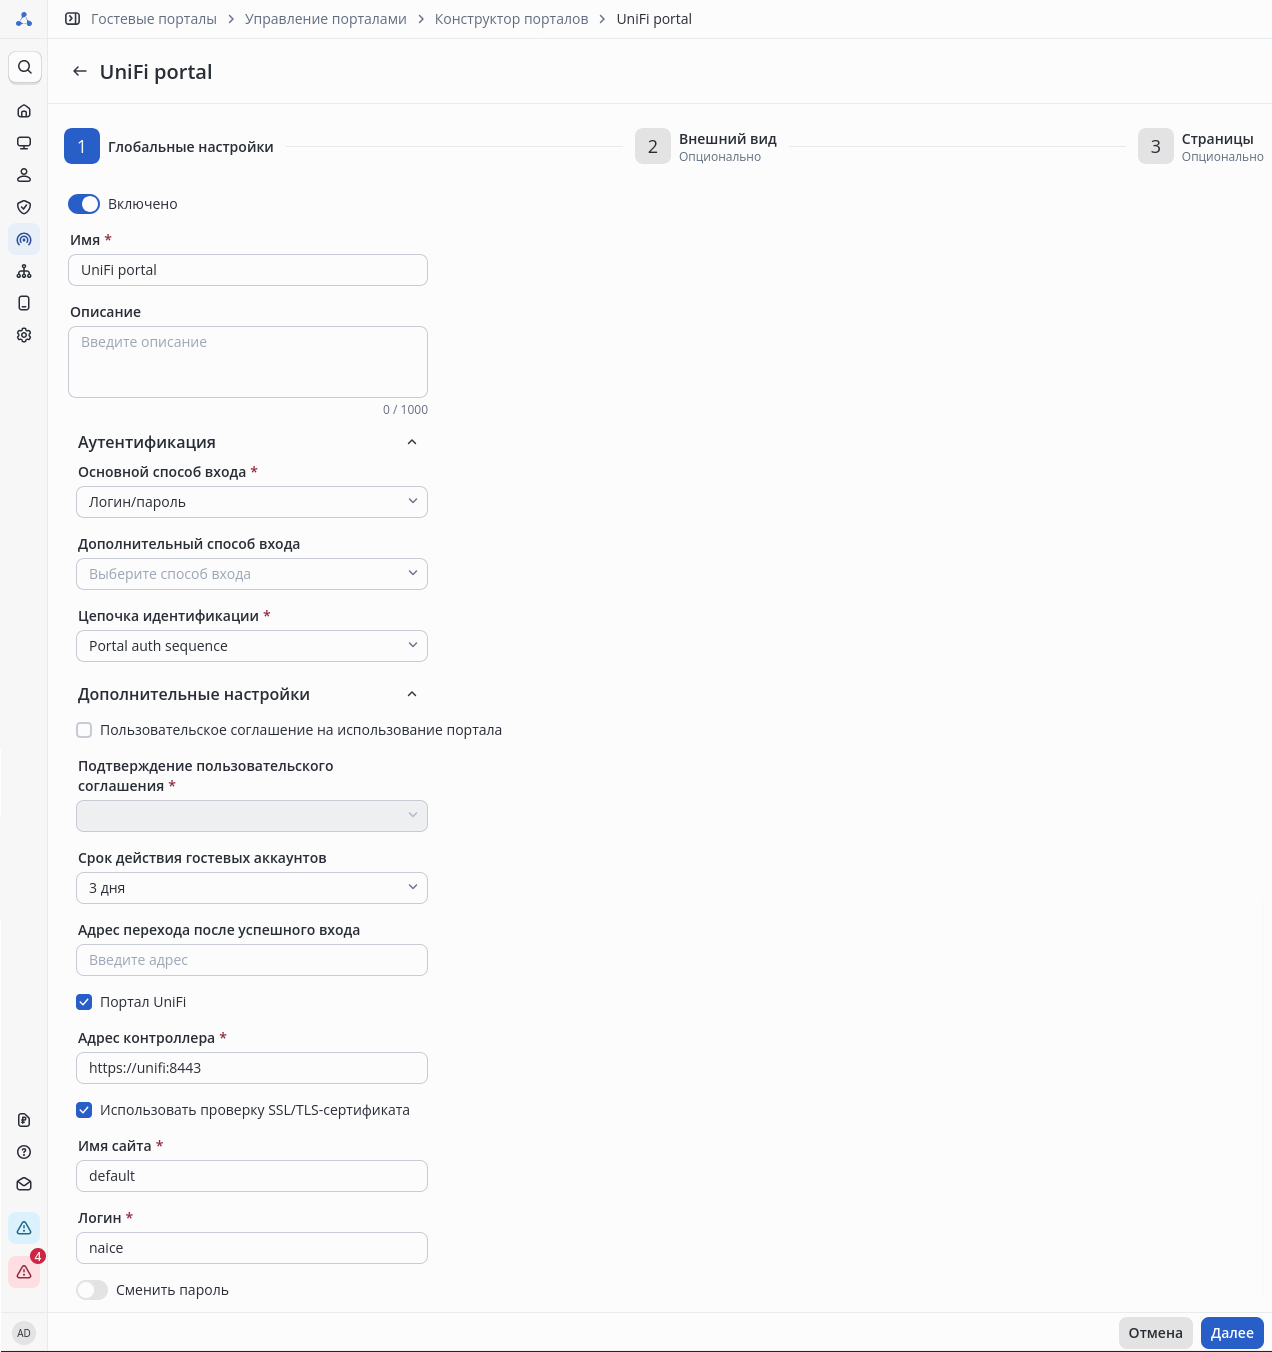
Настройки блока Аутентификация:
Дополнительные настройки:
При включенной проверке SSL/TLS-сертификата требуется, чтобы указанный IP-адрес или доменное имя контроллера присутствовало в Subject Alternative Name (SAN) его сертификата. |
Сохранить изменения. При необходимости настроить внешний вид и содержание страниц портала на следующих шагах конструктора (см. v1.3_4.8 Настройка Captive Portal).
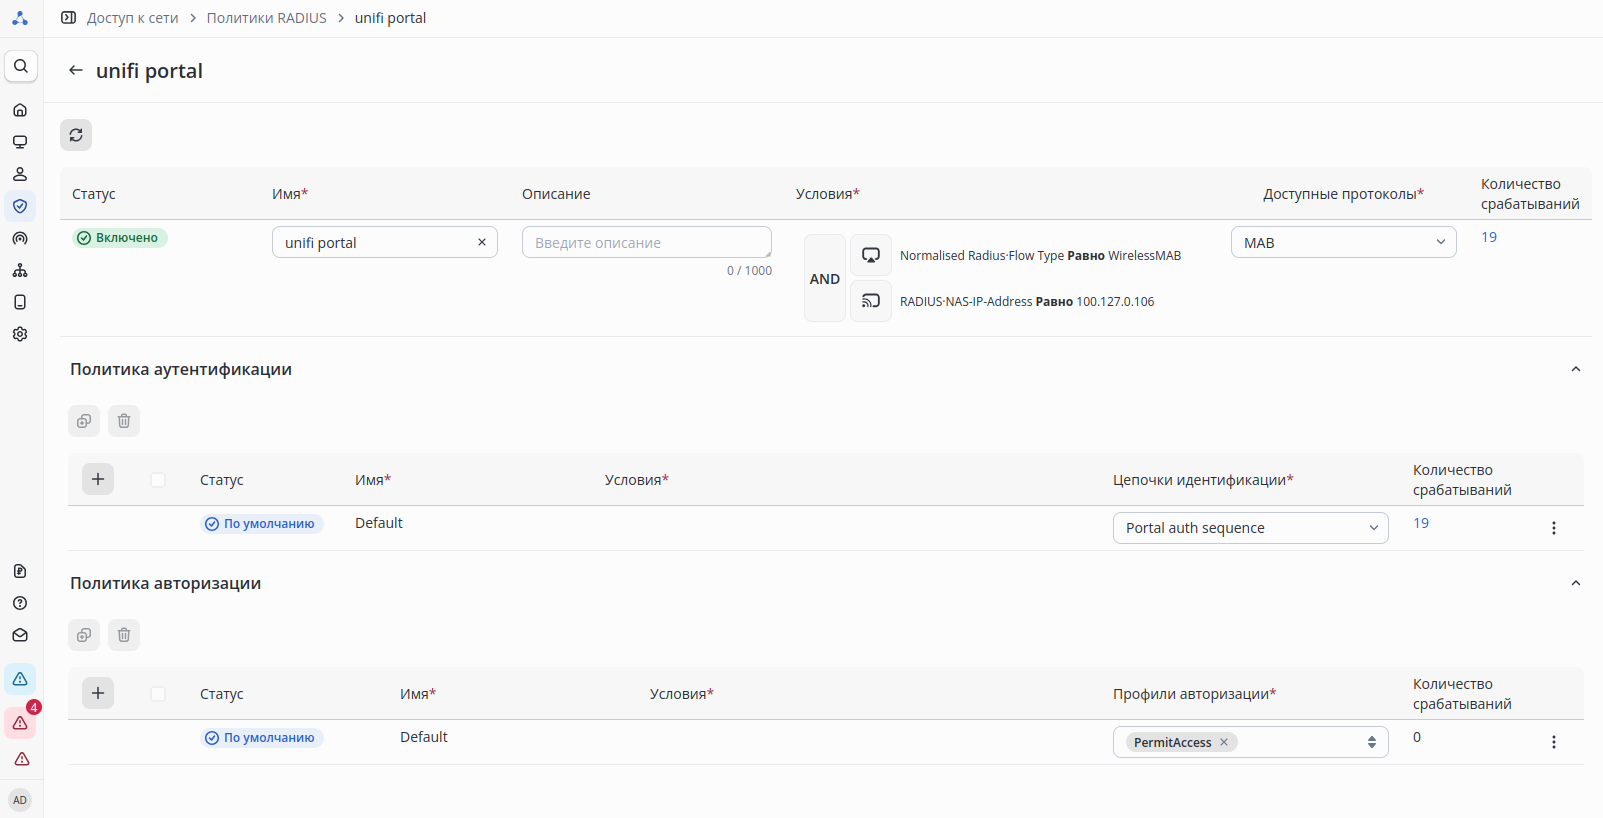
Так как при портальной авторизации с UniFi выполняется только один RADIUS MAB запрос, а переподключение клиента выполняется контроллером после API запроса, то стандартная логика с Guest endpoints·Registered guest здесь неприменима.
Минимальная настройка политик аутентификации и авторизации выглядит следующим образом:
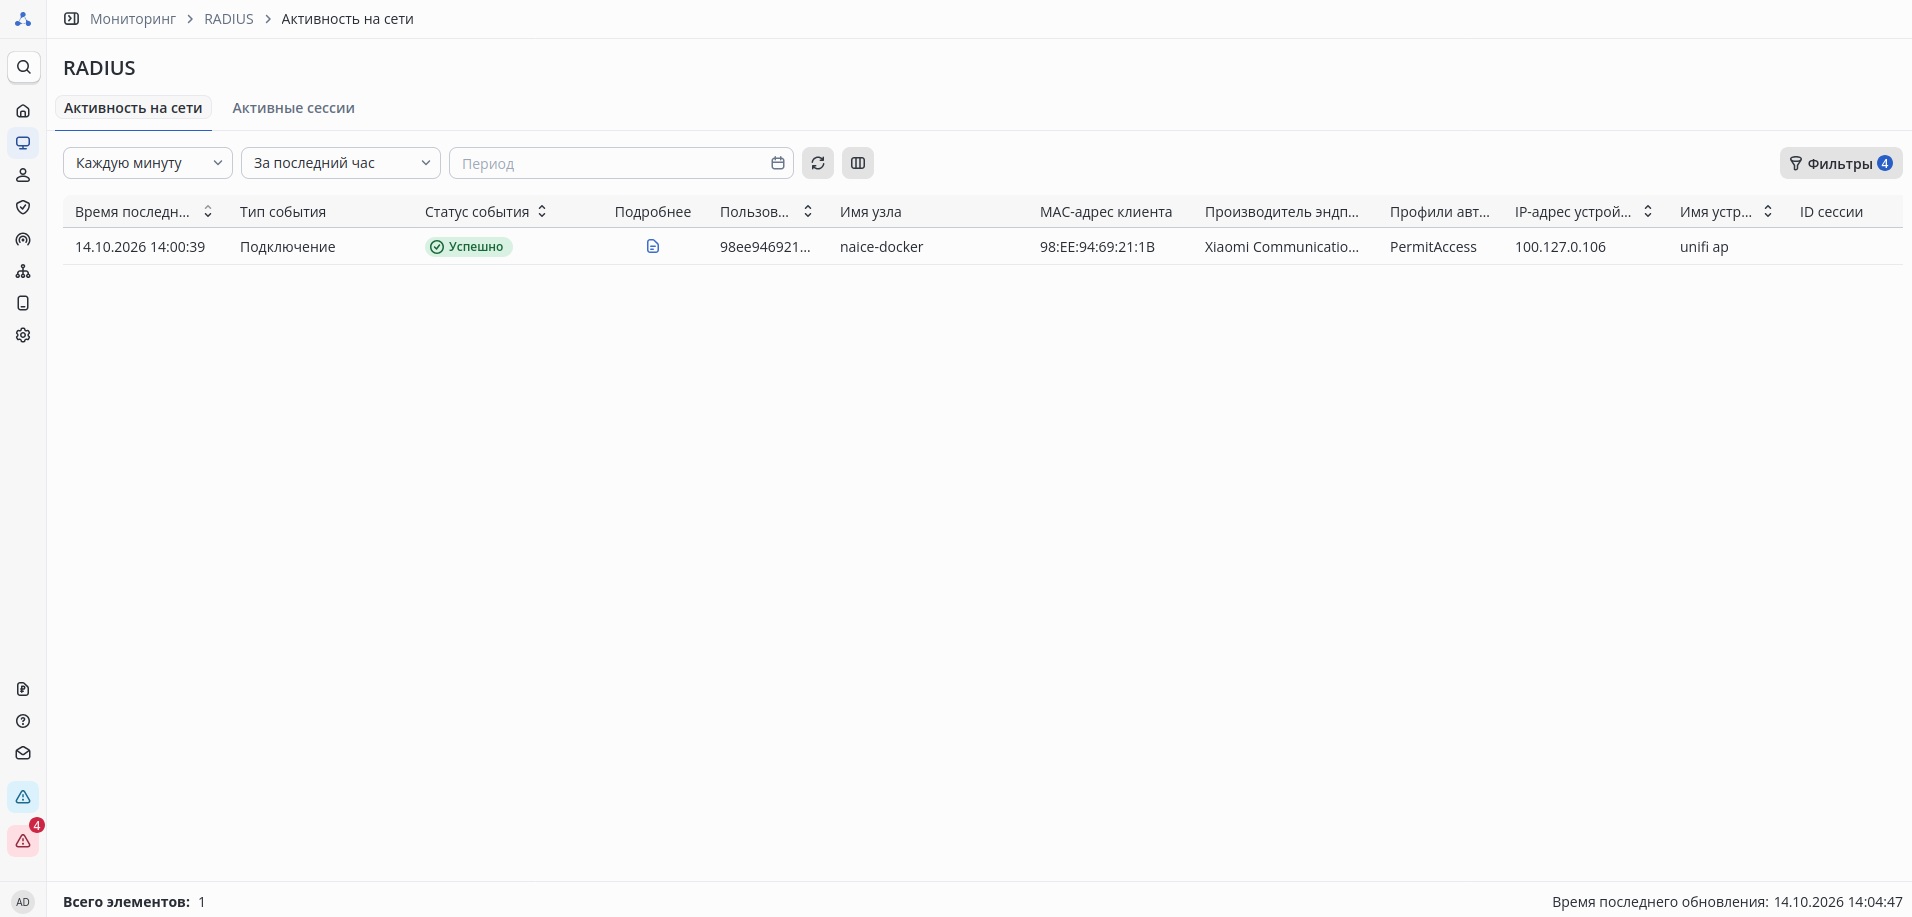
При успешной авторизации в разделе Мониторинг → RADIUS → Активность на сети появится событие об успешном подключении пользователя:
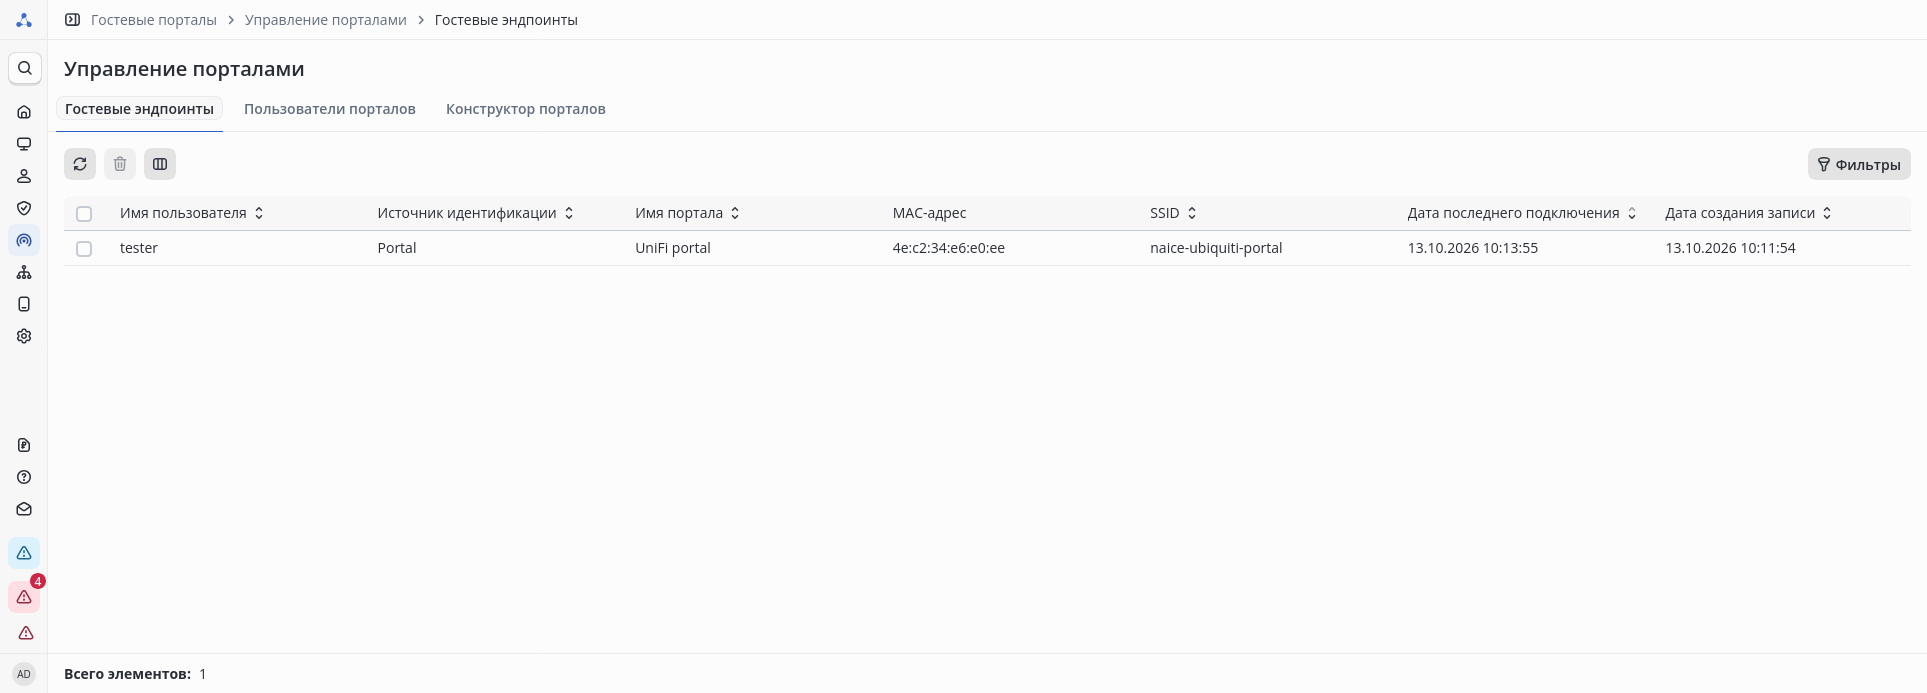
В списке гостевых эндпоинтов на странице Гостевые порталы → Управление порталами → Гостевые эндпоинты появится гостевой эндпоинт, соответствующий подключению:
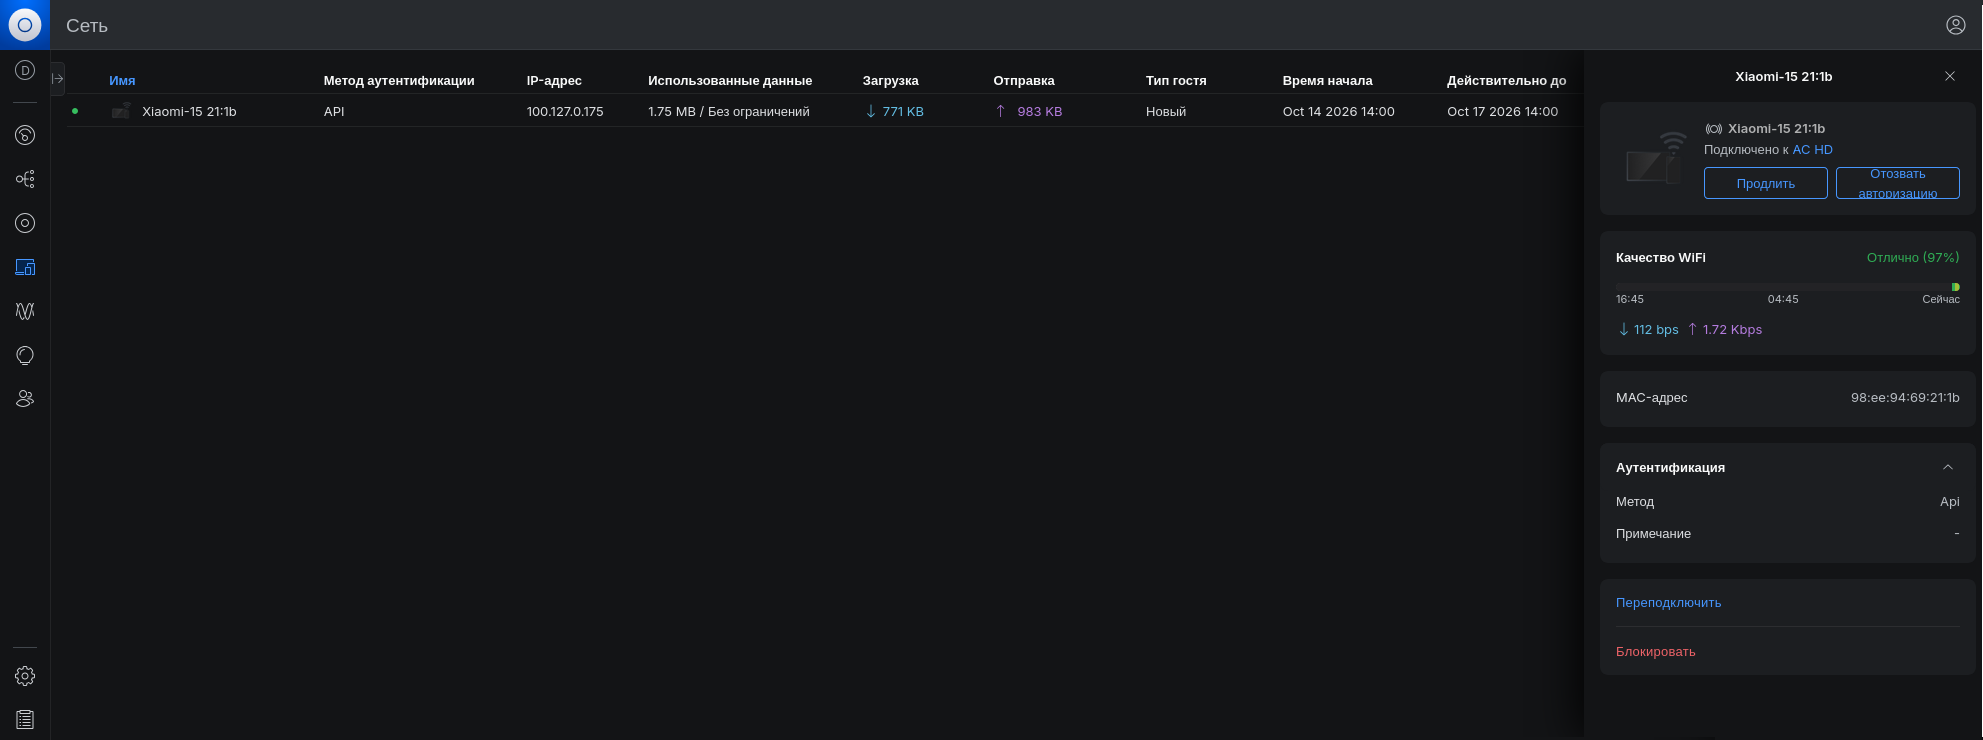
Также гостевой эндпоинт появится на контроллере UniFi на странице Клиентские устройства → Hotspot → Гости: