Описание
Профилирование - это процесс, выполняющий классификацию эндпоинтов на основании определенных критериев и назначающий политики профилирования и группы эндпоинта. Результаты профилирования можно использовать в логических условиях политик авторизации, что позволяет гибко управлять подключающимися клиентами и обнаруживать изменения эндпоинта, даже если его MAC-адрес остался прежним.
Результат профилирования влияет на доступ эндпоинта без ожидания его переподключения. При изменении политики профилирования или группы эндпоинта NAICE автоматически отправляет на сетевое устройство запрос RADIUS CoA (Change of Authorization, RFC 5176), устройство переавторизует активную сессию и выдаёт эндпоинту новую сеть. Дополнительных действий от администратора не требуется. Порядок отправки CoA описан в разделе Автоматическая отправка CoA при изменении результатов профилирования, настройка CoA - в разделе Настройка RADIUS CoA в профиле устройства.
Поддерживаемые типы профилирования:
| Тип профилирования | Описание |
|---|---|
| по MAC OUI | на основании наименования вендора подключаемого оборудования. |
| по DHCP-пробам | на основании отпечатков определенных DHCP-опций: - 12 (имя хоста клиента); - 50 (IP-адрес, запрашиваемый клиентом); - 55 (список запрашиваемых клиентом опции у DHCP-сервера); - 60 (наименование вендора оборудования); - 61 (идентификатор клиента, MAC-адрес). |
Администратор может вручную назначить эндпоинту политику профилирования или группу эндпоинта. К такому эндпоинту результаты профилирования не применяются, настроенные администратором политика профилирования или группа эндпоинта сохраняются.
Для выполнения профилирования необходимо, чтобы эндпоинт был добавлен в систему. Добавление эндпоинта выполняется в автоматическом и ручном режиме. В автоматическом режиме эндпоинт добавляется при подключении пользователя с использованием любого способа аутентификации (EAP-PEAP, MS-CHAPv2, PAP, MAB).
Эндпоинт добавляется с использованием значения поля Calling-Station-Id в RADIUS-запросе. Если MAC-адрес уже присутствует в БД, то для него будет обновлено значение Имя пользователя, если оно изменилось. У автоматически добавленных эндпоинтов в поле Описание будет заполнено значение Discovered Endpoint.
В результате выполнения профилирования у эндпоинта могут быть изменены атрибуты: Политика профилирования и Группа эндпоинта. Если эндпоинт не попал ни под одну политику профилирования, применяется политика профилирования по умолчанию Unknown и назначается группа эндпоинта по умолчанию Unknown. Также имеется возможность вручную задать эти значения, после чего они уже не смогут быть изменены по результатам профилирования.
Отключить автодобавление эндпоинтов при подключении клиентов нельзя.
Эндпоинты, MAC-адрес которых относится к случайно сгенерированным (Locally Administered MAC addresses) автоматически не добавляются. Как правило, такие MAC-адреса наблюдаются у клиентов, использующих беспроводное соединение.
В ручном режиме добавление эндпоинта выполняет администратор. В этом случае он также может задать или не задавать ручное назначение Политики профилирования или Группы эндпоинта. В зависимости от этого, профилирование будет или не будет выполнено на основании имеющихся данных. Также может использоваться любое значение MAC-адреса, в том числе, относящееся к случайно сгенерированным.
Настройка профилирования выполняется в разделе Доступ к сети → Профилирование и включает в себя следующие стадии:
Добавление условий профилирования на соответствующей странице - они являются основным "строительным" элементом для политик профилирования;
Добавление политик профилирования - политика является основным элементом, который назначается эндпоинту по результатам классификации и определяет, в какую группу будет помещен эндпоинт. При создании политики в ней используются ранее настроенные условия профилирования. Результаты профилирования могут использоваться в политиках авторизации. Существуют корневые и дочерние политики профилирования. Для политики профилирования по умолчанию Unknown нельзя создавать дочерние политики;
Создание логических профилей - логические профили используются в настройках условий политик авторизации и могут включать в себя несколько политик, группируя их по определенному признаку, что позволяет упростить конфигурацию политик авторизации.
По умолчанию в системе нет настроенных условий профилирования и логических условий. Есть политика профилирования по умолчанию Unknown, которая не может быть удалена или изменена, и в соответствии с которой будут классифицированы все эндпоинты, не попавшие ни под одну другую политику и помещены в группу эндпоинтов Unknown .
Также по умолчанию присутствуют две системные группы эндпоинтов:
Unknown - в группу помещаются эндпоинты, для которых была определена политика профилирования Unknown.
Profiled - предназначена для помещения эндпоинтов, которые были профилированы вручную добавленными политиками профилирования, в которых включено Использовать общую группу Profiled.
Подробная настройка профилирования будет рассмотрена далее.
Профилирование эндпоинта выполняется:
при добавлении эндпоинта в систему - вручную администратором или автоматически при его подключении к сети;
при получении новых значений DHCP-проб для эндпоинта;
при выполнении администратором команды Запустить процесс перепрофилирования (кнопкой) для выбранных эндпоинтов на странице Пользователи и устройства → Управление идентификацией → Эндпоинты.
Порядок выполнения профилирования:
поиск политики профилирования, условиям которой соответствуют полученные пробы от эндпоинта;
назначение политики профилирования и группы в соответствии с настройками политики профилирования;
если не найдено ни одной подходящей политики профилирования, эндпоинту назначаются группа и политика профилирования Unknown.
Типы профилирования:
MAC OUI - профилирование на основе наименования вендора оборудования. Профилирование по данному условию выполняется только при добавлении эндпоинта. Для повторного выполнения требуется выполнить повторное профилирование вручную или удалить эндпоинт и дождаться его появления. Не требует дополнительных настроек оборудования.
DHCP - профилирование на основании определенных опций DHCP. Требует настройки DHCP-relay на IP-адрес NAICE на сетевом оборудовании для сбора проб в ходе получения клиентами IP-адресов по протоколу DHCP.
Подробнее ознакомиться с описанием процесса профилирования можно во встроенной документации нажав в меню слева внизу кнопку в разделе Доступ к сети → Профилирование → Политик профилирования.
Назначенные по результатам профилирования политика и группа используются политикой авторизации при каждой новой попытке подключения эндпоинта. Если у эндпоинта уже есть активная сессия, ждать следующей попытки не требуется: NAICE отправляет запрос CoA (Change of Authorization, RFC 5176) на сетевое устройство, на котором сессия активна. Устройство переавторизует сессию или перезагружает порт - в зависимости от настроенного типа CoA-команды, после чего политика авторизации выбирается заново с учетом новой группы и логического профиля эндпоинта. Дополнительных действий от администратора и переподключения эндпоинта не требуется.
Автоматическая отправка CoA выполняется при соблюдении всех условий:
по результатам профилирования у эндпоинта изменились политика профилирования или группа эндпоинта;
у эндпоинта имеется активная RADIUS-сессия на сетевом устройстве;
сетевое устройство поддерживает CoA-команды Port bounce или Re-authentication, в профиле сетевого устройства включена поддержка RADIUS CoA и настроен соответствующий тип CoA-команд. Тип команды выбирается в порядке приоритета: сначала Port bounce, затем Re-authentication. Если сетевое устройство не поддерживает Port bounce и Re-authentication, автоматическая смена сети эндпоинта невозможна - новая сеть будет выдана только при следующем подключении эндпоинта. Наличие в профиле устройства других типов CoA-команд (Port shutdown, Disconnect-Request) значения не имеет - для автоматической переавторизации по результатам профилирования они не используются.
При использовании автоматической отправки CoA необходимо учитывать:
CoA отправляется автоматически только при изменениях, выполненных по результатам профилирования. При ручном редактировании эндпоинта администратором CoA автоматически не отправляется, при необходимости его можно отправить вручную со страницы Мониторинг → RADIUS → Активные RADIUS-сессии. При ручном назначении политики профилирования и группы эндпоинта профилирование к эндпоинту не применяется и не может изменить его группу;
выполнение команды Запустить процесс перепрофилирования на странице Эндпоинты также может привести к изменению политики профилирования или группы эндпоинта и, как следствие, к автоматической отправке CoA по его активной сессии;
результаты выполнения CoA-запросов (ACK, NAK, отсутствие ответа) фиксируются в журнале Мониторинг → RADIUS → Активность на сети в событиях типа CoA. Автоматическая отправка CoA по результатам профилирования отображается в журнале событий как событие отправки CoA по профилированию. О каждой отправке CoA-запроса формируется системное событие, которое при настроенных маршрутах событий (Мониторинг → Система → Маршруты событий) передается во внешние SIEM-системы;
поведение CoA-команд Re-authentication и Port bounce зависит от реализации RADIUS CoA на конкретном сетевом оборудовании.
Настройка профилирования будет рассмотрена на примере MAB-аутентификации IP-телефона Eltex VP-12. Для корректной работы DHCP-профилирования требуется, чтобы DHCP-запросы эндпоинта перенаправлялись в систему независимо от результата авторизации. Размещение непрофилированных эндпоинтов может быть организовано двумя способами:
| Способ | Описание | Требования к сетевому оборудованию |
|---|---|---|
| С гостевым VLAN | Неавторизованные эндпоинты попадают в гостевой VLAN, организуемый средствами коммутатора. До прохождения профилирования эндпоинт остается неавторизованным, новая сеть выдаётся ему при следующей попытке подключения. | Поддержка гостевого VLAN. |
| Карантинная политика | Авторизация (Access-Accept) выполняется для всех эндпоинтов, а VLAN (или ACL) выдаётся NAICE в ответах RADIUS в соответствии с результатами профилирования. Непрофилированные эндпоинты помещаются в карантинный VLAN. Так как сессия эндпоинта активна сразу после подключения, при изменении его политики профилирования или группы сессия автоматически переавторизуется запросом CoA - целевая сеть выдаётся без переподключения. | Поддержка выдачи VLAN (ACL) в ответе Access-Accept; для автоматической переавторизации - поддержка CoA-команд Port bounce или Re-authentication. Гостевой VLAN не требуется. |
Далее приведена схема включения тестового стенда:
В приведенной выше схеме используется изолированный VLAN для непрофилированных эндпоинтов (гостевой или карантинный - в зависимости от выбранного способа) и отдельный VLAN для эндпоинтов, прошедших авторизацию. В каждом из этих VLAN настроен DHCP-relay в сторону NAICE, чтобы иметь возможность собирать DHCP-пробы.
| Для работы профилирования на основании отпечатков DHCP требуется обеспечить отправку релейных или широковещательных DHCP-запросов в сторону сервера с установленным Eltex-NAICE. |
Далее приведен пример настроек коммутатора Eltex модели MES2324P. Полностью ознакомится с документацией по настройке коммутатора можно на официальном сайте компании https://eltex-co.ru.
Настройки коммутатора и NAICE для обоих способов совпадают за исключением отличий, явно помеченных в тексте.
В примере используются:
| VLAN ID | Адрес | Назначение |
|---|---|---|
| 100 | 10.0.0.1/24 | Адрес и подсеть гостевого (в карантинной схеме - карантинного) VLAN на MES. |
| 200 | 172.16.0.1/24 | Адрес и подсеть авторизованных клиентов на MES. |
| 300 | 192.168.0.3/24 | Адрес и подсеть взаимодействия c NAICE и DHCP-сервером на MES |
| 300 | 192.168.0.2/24 | Адрес NAICE. |
| 300 | 192.168.0.254/24 | Адрес DHCP-сервера. |
Создать некоторое количество VLAN для обеспечения связности и подключения клиентов:
vlan database vlan 100,200,300 exit |
Настроить и включить DHCP-relay, добавить интерфейсы и включить на них DHCP-relay:
ip dhcp relay address 192.168.0.2 ip dhcp relay address 192.168.0.254 ip dhcp relay enable interface vlan 100 ip address 10.0.0.1 /24 ip dhcp relay enable exit ! interface vlan 200 ip address 172.16.0.1 /24 ip dhcp relay enable exit ! interface vlan 300 ip address 192.168.0.3 /24 exit |
Включить глобально авторизацию dot1x, добавить конфигурацию RADIUS-сервера, включить глобально авторизацию dot1x:
dot1x system-auth-control radius-server host 192.168.0.2 key testing123 priority 1 usage dot1x |
Настроить интерфейсы gi1/0/1, gi1/0/2, gi1/0/1 в сторону сети предприятия, NAICE и DHCP-сервера:
interface gigabitethernet1/0/1 switchport mode access switchport access vlan 300 exit interface gigabitethernet1/0/2 switchport mode access switchport access vlan 300 exit interface gigabitethernet1/0/3 switchport mode access switchport access vlan 300 exit |
Дополнительные настройки для схемы с гостевым VLANВключить гостевой VLAN:
interface vlan 100 dot1x guest-vlan exit |
Настроить интерфейс gi1/0/4 для подключения эндпоинта:
interface gigabitethernet1/0/4 dot1x guest-vlan enable dot1x reauthentication dot1x timeout reauth-period 300 dot1x authentication mac dot1x port-control auto switchport mode access switchport access vlan 200 exit |
Дополнительные настройки для карантинной схемыVLAN эндпоинту будет назначаться RADIUS-сервером в ответе Access-Accept в соответствии с результатами профилирования, гостевой VLAN не используется.
Для использования автоматической смены VLAN по результатам профилирования на коммутаторе необходимо включить обработку входящих запросов RADIUS CoA и убедиться, что порт приема CoA-запросов совпадает с портом, указанным в профиле устройства в NAICE (по умолчанию в NAICE используется порт 1700, ряд платформ по умолчанию использует порты 1700 или 3799). CoA-запросы формируются с использованием секретного ключа, указанного в настройках сетевого устройства. Порядок включения CoA и поддерживаемые типы CoA-команд зависят от модели и версии ПО коммутатора и приводятся в документации на коммутатор.
Настроить интерфейс gi1/0/4 для подключения эндпоинта:
interface gigabitethernet1/0/4 dot1x reauthentication dot1x timeout reauth-period 300 dot1x authentication mac dot1x port-control auto switchport mode access exit |
Настройка NAICEНастройка профилирования выполняется в разделе меню Доступ к сети → Профилирование. Меню расположено слева:

Настройка профилирования включает в себя следующие этапы:
Создание условий профилирования;
Создание политики профилирования с использованием созданных условий;
Включение политики профилирования в логические профили.
Перейти в раздел Доступ к сети → Профилирование → Условия профилирования и добавить условие профилирования:

| В одном условии профилирования можно использовать только одно условие. |
Настроить:
Имя - наименование правила. Рекомендуется в наименовании использовать название профилируемого эндпоинта и признак, по которому выполняется профилирование.
Описание - произвольное описание;
Условие - настроить условие профилирования:
Атрибут - атрибут, значение которого будет проверятся;
Оператор - оператор, который будет использоваться для сравнения значения;
Значение - значение, которое будет сравниваться с использованием оператора с атрибутом, полученным из DHCP-пробы.
В приведенном выше примере сравнивается значение, полученное в параметре Class id (dhcp option 60) DHCP-запроса c использованием оператора Содержит. В DHCP-запросе VP-12 присылает значение вида:
Значение может различаться в зависимости от типа, ревизии, серийного номера, MAC-адреса и версии ПО. Все операторы, за исключением Соответствует, используют регистронезависимое сравнение. |
Создать ещё одно условие с использованием атрибута MAC OUI:
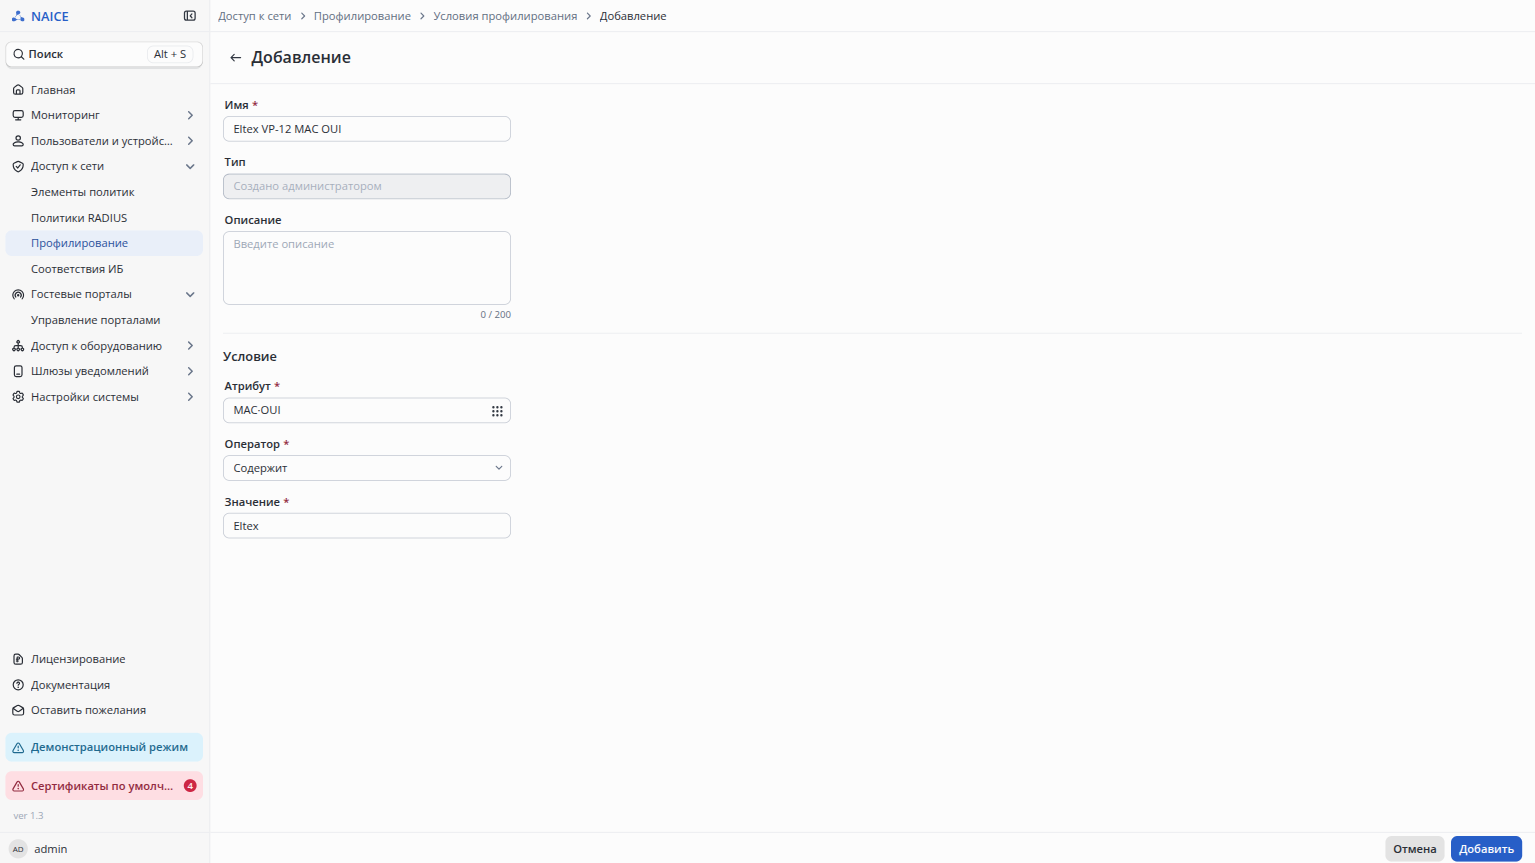
В данном условии выполняется проверка соответствия принадлежности MAC-адреса диапазону адресов, выданных компании Элтекс.
По умолчанию существует одна политика - Unknown, которую нельзя отредактировать или удалить. Без настройки дополнительных политик, все эндпоинты будут профилированы по ней и помещены в группу эндпоинтов Unknown. Могут быть как корневые, так и дочерние по отношению к корневой (для политики по умолчанию Unknown создать дочерние нельзя).
Для добавления политики требуется перейти в раздел Доступ к сети → Профилирование → Политики профилирования и добавить политику:

Настроить:
Статус - включено, значение по умолчанию. При необходимости, политику можно отключить и она перестанет использоваться в процессе профилирования. Все ее дочерние политики сохранят статус Включено, однако в процессе профилирования использоваться не будут;
Имя - наименование политики. Рекомендуется использовать имя, которое будет коррелировать с назначением политики;
Родительская политика - ничего не выбирать, т. к. создается корневая политика;
Минимальный уровень доверия - минимальный порог суммы значений уровня доверия правил, которым удовлетворяют результаты профилирования эндпоинта;
Группировка эндпоинтов - определяет, в какую группу будет помещаться эндпоинт:
Использовать общую группу Profiled - выбрано по умолчанию при создании корневой политики. В этом случае профилированные эндпоинты будут помещены в системную группу эндпоинтов Profiled;
Создать группу эндпоинтов - при создании политики будет создана группа эндпоинтов с её именем. Профилированные по этой политике эндпоинты будут помещены в созданную группу. Выбираем данную настройку.
Правила - представляет собой список ранее заданных условий профилирования и соответствующий им уровень доверия. Добавляем два условия профилирования, созданные ранее:
Условие - выбрать условие профилирования (есть фильтр по имени условия);
Действие - всегда задается специальное действие Повышение уровня доверия, изменить нельзя;
Значение - условное значение доверия, которое добавляется при срабатывании правила;
добавить новое правило.
Нажать кнопку Сохранить.
Логические профили предназначены для группировки политик профилирования по определенным признакам и сокращения количества настраиваемых политик авторизации. Например, все политики профилирования IP-телефонов разных типов можно поместить в один логический профиль и использовать его в условии политики авторизации.
В разделе Доступ к сети → Профилирование → Логические профили создать логический профиль:

Настроить:
Имя - наименование логического профиля. Следует использовать наименование, коррелирующее с назначением логического профиля;
Политики профилирования - добавить ранее созданную политику профилирования.
Нажать кнопку Добавить.
В разделе Пользователи и устройства → Управление идентификацией → Цепочки идентификаций создать:

Настроить:
Имя - наименование цепочки идентификации.
Список источников аутентификации - выбрать в подразделе Используемые источник Endpoints. Данный источник отвечает за аутентификацию эндпоинтов при выполнении MAB.
Нажать Добавить.
| Для корректной работы MAB-аутентификации требуется корректно настроить обнаружение протокола подключения MAB. В случае некорректной настройки, подключение будет невозможно. |
| Пример настройки приведен для коммутатора Eltex MES2324P и может не совпадать с настройками для другого оборудования. |
В разделе Пользователи и устройства → Сетевые ресурсы → Профили устройств создать или отредактировать существующий профиль:

Настроить:
Имя - наименование профиля сетевого устройства;
Производитель - наименование вендора оборудования, для которого создается профиль;
Поддерживаемые протоколы - убедиться что включен RADIUS;
Wired MAB будет обнаружен при следующих условиях - включить, по умолчанию будет предложена настройка:
RADIUS:NAS-Port-Type = Ethernet
RADIUS:Service-Type = Call-Check
Настроить MAB - включить, разрешает использование MAB при авторизации на сетевом устройстве, которому будет назначен данный профиль.
PAP - включить, разрешает использовать протокол PAP в ходе аутентификации. Будет предложено дефолтное условие: INTERNAL_RADIUS:Cleartext-Password = RADIUS:User-Name.
Проверять совпадение Calling-Station-Id и MAC адреса - включить, будет выполнятся проверка соответствия значения MAC-адреса эндпоинта в атрибуте Calling-Station-Id и User-Name.
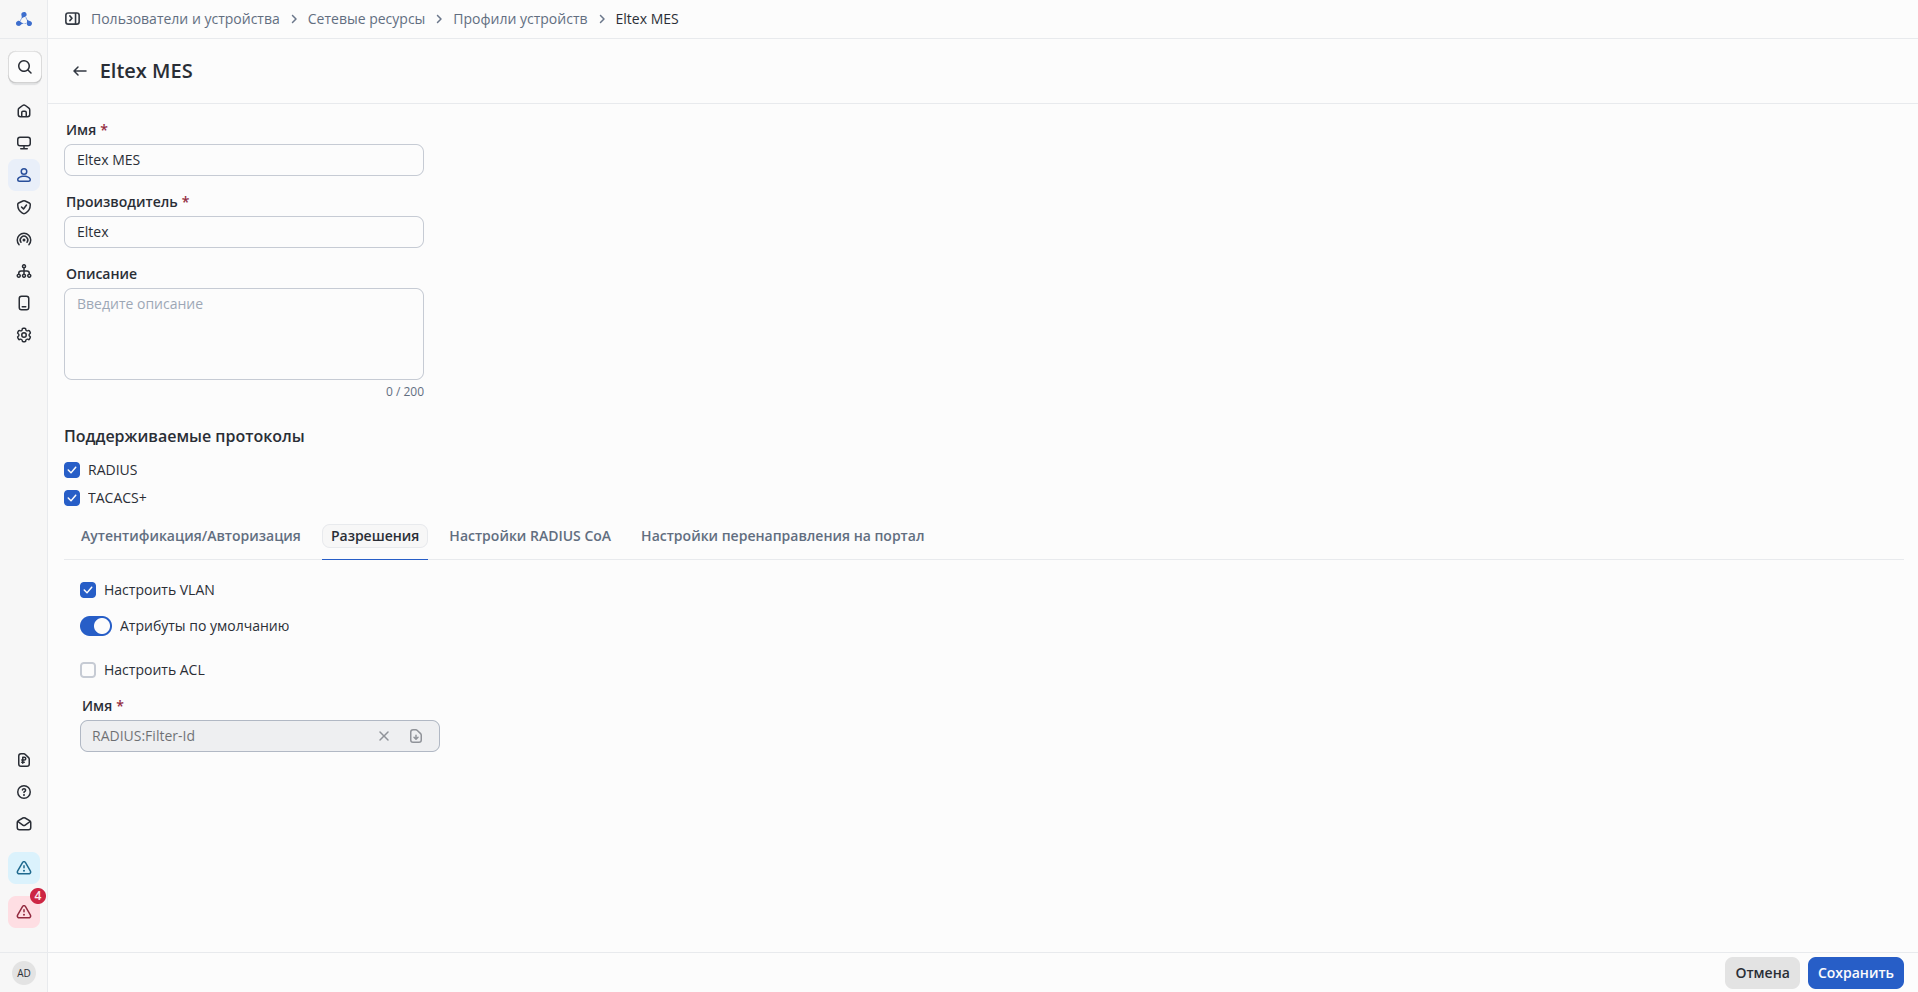
Разрешения - для карантинной схемы включить Настроить VLAN, чтобы NAICE мог назначать эндпоинтам VLAN в ответах Access-Accept. Атрибуты выдачи выбрать стандартные IETF или уникальные для вендора в соответствии с документацией на коммутатор. При необходимости также включить Настроить ACL.
Настройка RADIUS CoA - для карантинной схемы включить и настроить, подробнее в разделе Настройка RADIUS CoA в профиле устройства.
Нажать кнопку Сохранить.
Вкладка Настройка RADIUS CoA профиля устройства предназначена для настройки динамического управления сессиями пользователей на сетевом устройстве с помощью RADIUS CoA (RFC 5176). Данные настройки используются как при автоматической отправке CoA по результатам профилирования, так и при ручной отправке CoA со страницы Мониторинг → RADIUS → Активные RADIUS-сессии.
Выполнение данного шага требуется только при использовании схемы с CoA |
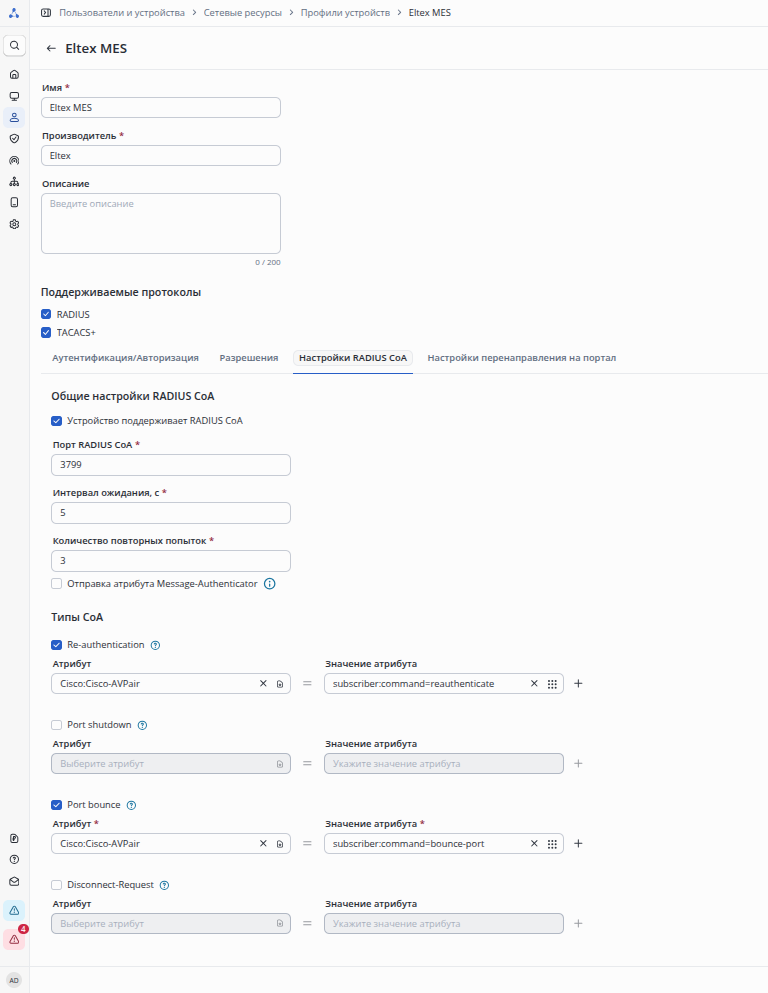
Настроить:
Порт RADIUS CoA - порт устройства, на который NAICE отправит CoA-запрос. Для Eltex MES указать 3799 (порт, на котором коммутатор ожидает CoA-запросы);Интервал ожидания - время, в течение которого NAICE ожидает ответ от устройства (по умолчанию 5 секунд);Количество повторных попыток - сколько раз NAICE попытается отправить запрос, если не получит ответ (по умолчанию 3);Отправка атрибута Message-Authenticator - добавлять атрибут проверки подлинности и целостности в CoA-запросы;Типы CoA:Re-authentication - включить, указать атрибут Cisco:Cisco-AVPair и значение subscriber:command=reauthenticate.Port bounce - включить, указать атрибут Cisco:Cisco-AVPair и значение subscriber:command=bounce-port.Для каждого включенного типа CoA настраивается список RADIUS-атрибутов из словаря (стандартного или вендорного), которые будут отправлены в CoA-запросе. Для типов Re-authentication, Port shutdown и Port bounce настройка атрибутов обязательна, для типа Disconnect-Request атрибуты настраивать необязательно - запрос отправляется только с идентификационными данными сессии. Состав атрибутов выбирается в соответствии с документацией на сетевое устройство.
Необходимо настроить как минимум один тип CoA, иначе профиль устройства не будет сохранен. Для автоматической смены VLAN эндпоинта по результатам профилирования сетевое устройство должно поддерживать CoA-команды Port bounce или Re-authentication, и соответствующий тип должен быть включен в профиле устройства. При отсутствии такой поддержки автоматическая смена сети невозможна - новый VLAN будет выдан эндпоинту только при следующем подключении. Поведение команд Re-authentication,и Port bounce зависит от реализации CoA на конкретном оборудовании.
Подробное описание всех настроек профиля устройства, в том числе настройки RADIUS CoA, приведено в статье Профили устройств.
В разделе Пользователи и устройства → Сетевые ресурсы → Устройства добавить сетевое устройство:
Настроить:

Имя - название устройства;
Профиль - выбрать ранее настроенный профиль устройства;
IPv4 - указать адрес сетевого устройства;
Секретный ключ - секретный ключ для взаимодействия по протоколу RADIUS (в данном примере testing123). В карантинной схеме секретный ключ используется в том числе для формирования CoA-запросов и должен совпадать с ключом, настроенным на коммутаторе.
Нажать кнопку Сохранить .
В существующем по умолчанию списке доступных протоколов Default protocols процесс MAB отключен. Его можно включить или создать новый. В рамках данного примера будет создан новый список доступных протоколов. Для этого надо перейти в раздел Доступ к сети → Элементы политик → Разрешенные протоколы и добавить новый список:

Настроить:
Имя - наименование списка доступных протоколов;
MAC Authentication Bypass (MAB) - включить селектор.
Нажать кнопку Добавить.
Настройка выполняется в разделе Доступ к сети → Элементы политик → Профили авторизации.
Добавить профиль авторизации IP телефония:

В данном профиле настроить:
Имя - наименование профиля;
Профиль - выбрать ранее настроенный профиль сетевого устройства Eltex MES.
Нажать кнопку Добавить.
Только для карантинной схемы: включить в профиле выдачу VLAN и указать VLAN 200. В схеме с гостевым VLAN выдача из RADIUS не требуется - VLAN 200 назначается настройкой порта коммутатора.
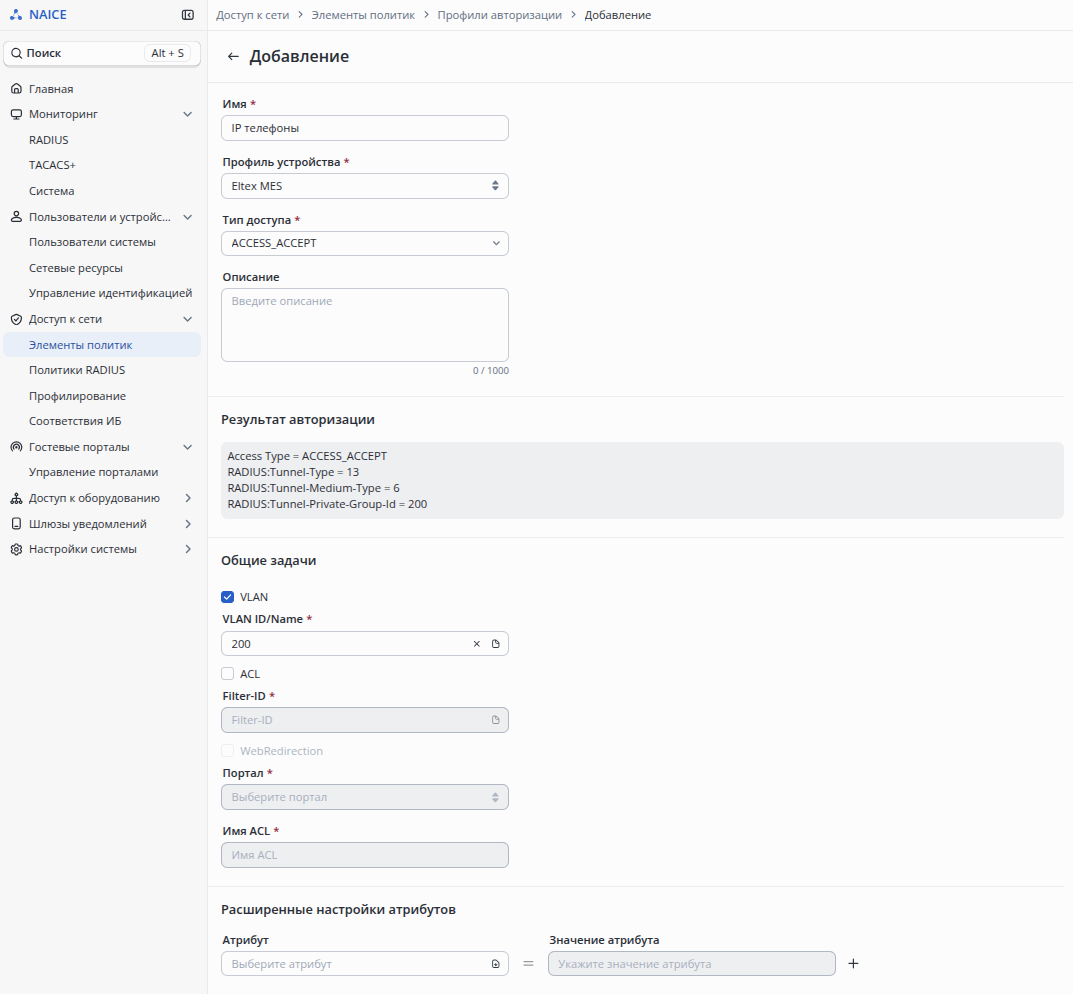
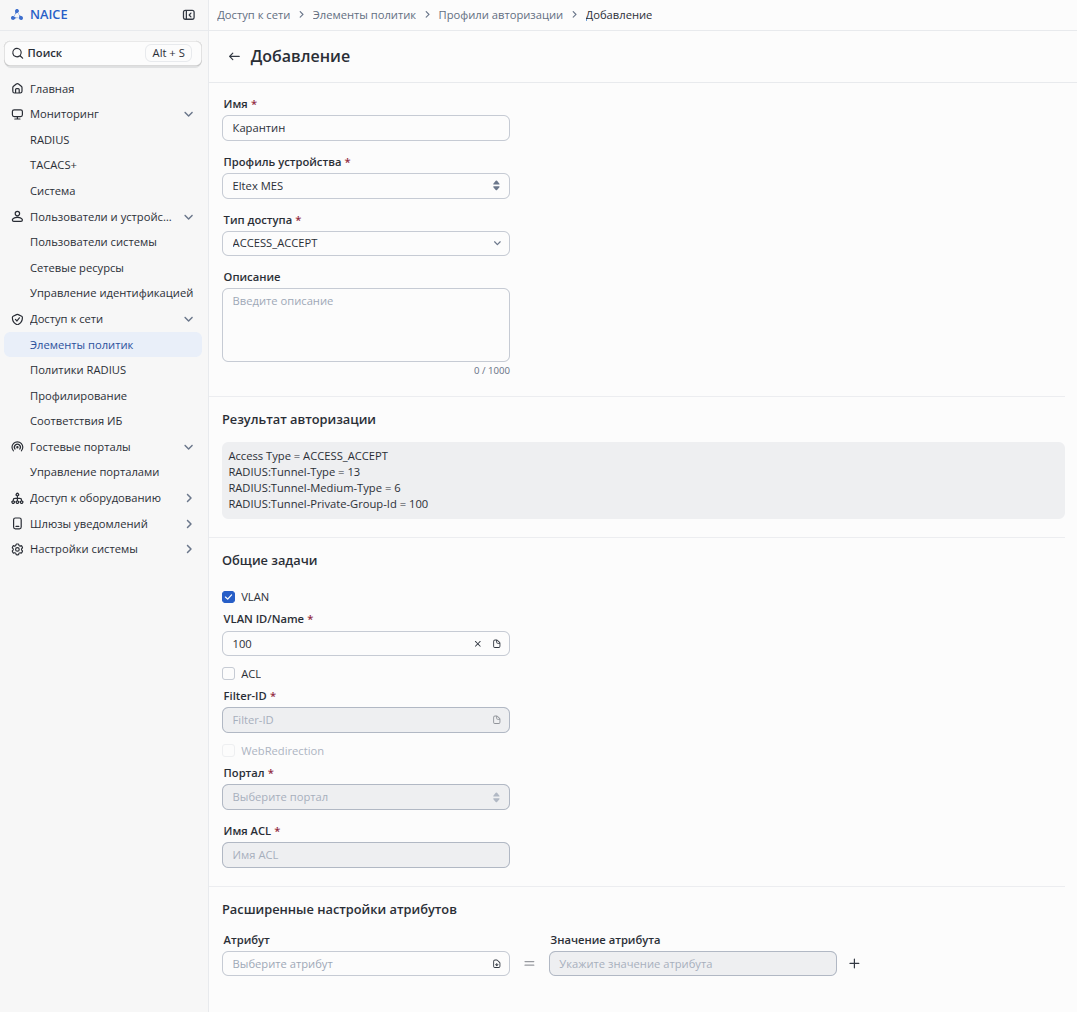
Только для карантинной схемы: аналогично добавить профиль авторизации Карантин - включить выдачу VLAN и указать карантинный VLAN 100. При необходимости вместо VLAN или дополнительно к нему включить выдачу ACL с именем списка, предварительно настроенного на коммутаторе. В обоих профилях используется профиль сетевого устройства Eltex MES, в котором включены соответствующие разрешения.
Учитывая гибкие возможности по настройке политик в NAICE, процесс MAB-аутентификации может быть настроен различными способами. В рамках данного примера приведена простейшая схема настройки.
В разделе Доступ к сети → Политики RADIUS добавить политику:

Настроить:
Имя - наименование политики;
Условия - использовать библиотечное условие Wired_MAB. По данному условию под действие политики будут попадать все попытки подключения, для которых определен тип подключения WiredMAB;
Доступные протоколы - использовать ранее настроенный список протоколов MAB.
Нажать кнопку Сохранить**.**
Перейти в настройки ранее добавленной политики, нажав кнопку в колонке Настройка справа от политики и добавить правило аутентификации:

Настроить:
Имя - наименование политики аутентификации;
Условия - использовать библиотечное условие Wired_MAB. По данному условию под действие политики будут попадать все попытки подключения, для которых определен тип подключения WiredMAB;
Использовать - выбрать ранее добавленную цепочку идентификации Endpoints.
Добавить правило авторизации для подключения эндпоинтов, которые были профилированы в соответствии с политикой Eltex VP-12, которая относится к логическому профилю IP телефоны:

Имя - наименование политики авторизации;
Условия - использовать условие, которое проверяет, что логический профиль эндпоинта - IP телефоны;
Профили - выбрать ранее добавленный профиль авторизации IP телефония, в соответствии с которым, эндпоинту назначается VLAN 200.
Нажать кнопку Сохранить.
Только для карантинной схемы: добавить итоговое правило авторизации для всех непрофилированных эндпоинтов:
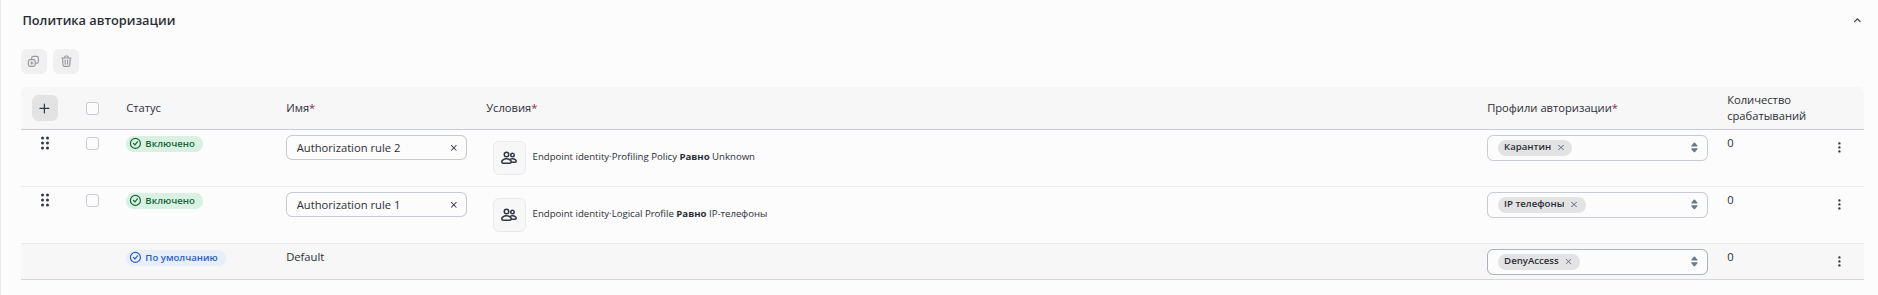
Имя - наименование политики авторизации, например Карантин;
Условия - использовать условие на Endpoint identity·Profiling Policy со значением Unknown.
Профили - выбрать профиль авторизации Карантин.
Нажать кнопку Сохранить.
В карантинной схеме будет авторизован любой MAB-эндпоинт: непрофилированные эндпоинты получат карантинную сеть, эндпоинты, определенные по результатам профилирования, - целевую. В схеме с гостевым VLAN непрофилированные эндпоинты авторизацию не проходят и помещаются коммутатором в гостевой VLAN.
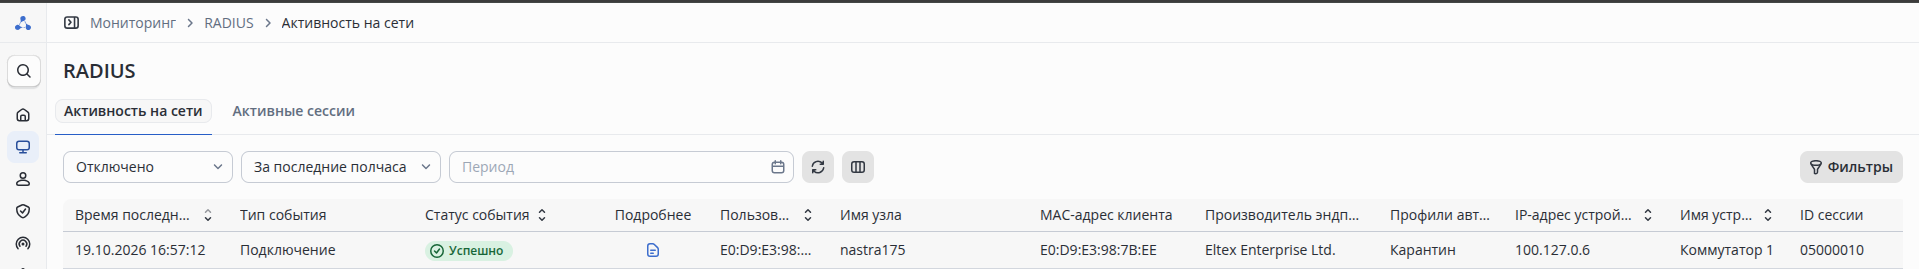
После выполнения настройки подключить IP-телефон к коммутатору. Так как эндпоинт еще не прошел профилирование, ему будет отказано в авторизации (в схеме с гостевым VLAN) либо будет выдан карантинный VLAN 100 (в карантинной схеме). В обоих случаях на странице мониторинга в разделе Мониторинг → RADIUS → Активность на сети появится информация о попытке подключения:

Также после попытки подключения эндпоинт будет добавлен в список эндпоинтов. Его можно найти на странице Пользователи и устройства → Управление идентификацией → Эндпоинты. При просмотре детальной информации об эндпоинте видно, что он пока находится в группе Unknown и ему назначена политика Unknown:

После подключения эндпоинта и попытки получить адрес во вкладке Пробы можно увидеть пробы, полученные из DHCP-запроса эндпоинта:

Сразу после получения DHCP-проб будет выполнено перепрофилирование и во вкладке Атрибуты будут отображаться политика и группа, назначенные в результате профилирования.

Дальнейшее поведение зависит от выбранной схемы:
В схеме с гостевым VLAN активная сессия у эндпоинта отсутствует (авторизация не выполнена), поэтому автоматическая отправка CoA не выполняется. При последующей попытке подключения эндпоинт будет авторизован в соответствии с логическим профилем. В разделе Мониторинг → RADIUS → Активность на сети появится информация о его успешном подключении:

В карантинной схеме активная сессия эндпоинта существует в карантинной сети. При изменении политики профилирования или группы эндпоинта NAICE автоматически отправит на коммутатор CoA-запрос, сессия эндпоинта будет переавторизована, и ему будет выдан VLAN 200, соответствующий его логическому профилю. Переподключение телефона и дополнительные действия администратора не требуются. В разделе Мониторинг → RADIUS → Активность на сети последовательно отобразятся первоначальная авторизация в карантинной сети, событие CoA и повторная авторизация с выдачей VLAN 200. Результаты выполнения CoA-запросов (получение ACK или NAK, текст ошибки, содержимое пакетов) доступны в журнале Мониторинг → RADIUS → Активность на сети в событиях типа CoA. При необходимости CoA можно отправить вручную со страницы Мониторинг → RADIUS → Активные RADIUS-сессии с помощью кнопки отправки CoA для выбранных сессий.
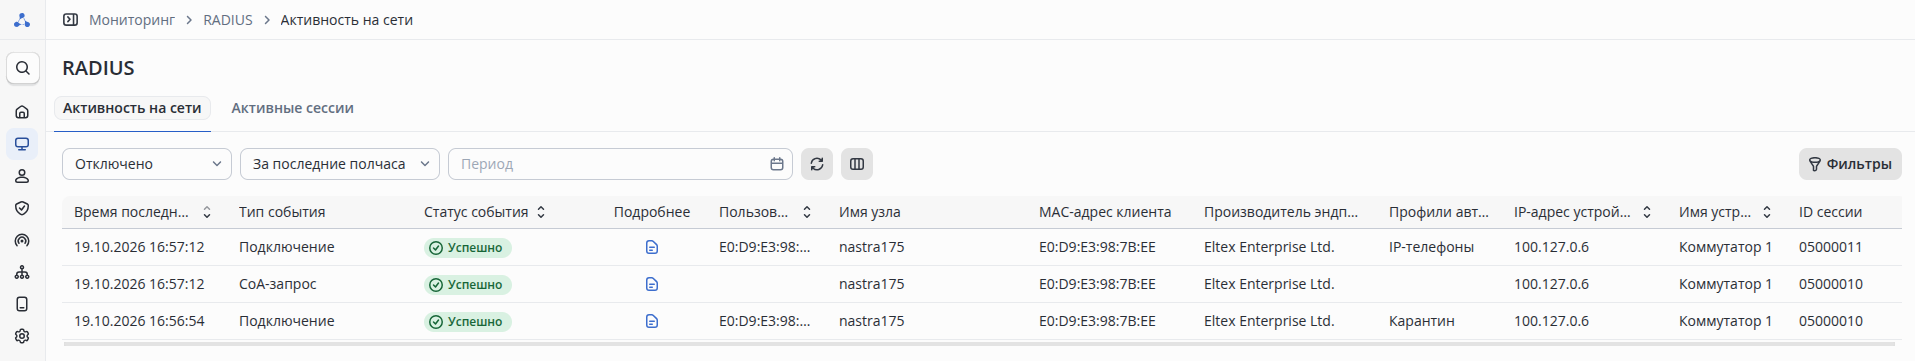
Можно увидеть информацию о текущем подключении на коммутаторе:
sw1#show dot1x users

                          MAC               Auth   Auth   Session        VLAN Filter
Port     Username         Address           Method Server
-------- ---------------- ----------------- ------ ------ -------------- ---- ------
gi1/0/9  a8f94b2f067c     a8:f9:4b:2f:06:7c MAC    Remote 00:01:24
При попытке подключения эндпоинта в разделе Мониторинг → RADIUS → Активность на сети не появляется информация о сессии, эндпоинт не изучается.
В настройках сетевого устройства на странице Пользователи и устройства → Сетевые ресурсы → Устройства проверить корректность указания IP-адреса сетевого устройства, секретного ключа.
Если в настройках сетевого устройства был неверно указан секретный ключ и выполнялись попытки авторизации с данного устройства, то после исправления секретного ключа требуется перезапустить контейнер naice-radius. Для этого надо зайти на сервер по SSH, перейти в папку с файлом конфигурации
и выполнить перезапуск:
|
Со стороны сетевого устройства проверить корректность настроек взаимодействия с RADIUS-сервером;
Проверить наличие IP-связности между сетевым устройством и сервером NAICE;
Проверить доступность с сетевого устройства порта RADIUS AUTH 1812:UDP;
Проверить на сервере с NAICE, что все докер-контейнеры запущены.
При попытке подключения эндпоинта профилирования не выполняется, вкладка Пробы при просмотре Подробнее на странице Пользователи и устройства → Управление идентификацией → Эндпоинты не содержит данных.
Проверить корректность настройки DHCP-relay на коммутаторе, корректность указания адреса сервера с NAICE;
Проверить доступность с сетевого устройства порта DHCP-сервера 67:UDP;
Проверить на сервере с NAICE, что все докер-контейнеры запущены.
В схеме с гостевым VLAN неавторизованный эндпоинт не попадает в гостевой VLAN, DHCP-адрес не получает.
dot1x guest-vlan) и на интерфейсе в сторону эндпоинта (dot1x guest-vlan enable).При попытке подключения эндпоинта профилирование не выполняется, на вкладке Атрибуты при просмотре Подробнее на странице Пользователи и устройства → Управление идентификацией → Эндпоинты остается политика и группа Unknown, при этом вкладка Пробы содержит информацию об обнаруженных пробах клиента.
Проверить, что у эндпоинта не включено ручное назначение политики профилирования и группы эндпоинта;
На странице Доступ к сети → Профилирование → Условия профилирования проверить корректность условий профилирования:
убедиться, что в условиях используется нужный атрибут ;
убедиться, что значение, с которым сравнивается атрибут, корректно и относится именно к этому атрибуту;
обратить внимание на корректность выбора оператора. Например, что используется Содержит, когда заданное значение является частью полного значения в атрибуте. Убедиться, что выполнение условия с заданным оператором возможно.
На странице Доступ к сети → Профилирование → Политики профилирования проверить корректность настройки политики профилирования: выбранные условия профилирования соответствуют ожидаемым от профилируемого эндпоинта.
Профилирование выполняется, политика и группа эндпоинта изменились, но активная сессия эндпоинта не переавторизовалась (в карантинной схеме эндпоинт остался в карантинной сети).
Убедиться, что сетевое устройство поддерживает CoA-команды Port bounce или Re-authentication. Автоматическая смена VLAN по результатам профилирования работает только при их поддержке;
На странице Пользователи и устройства → Сетевые ресурсы → Профили устройств проверить, что в профиле сетевого устройства включена поддержка RADIUS CoA и настроен тип CoA-команд Port bounce или Re-authentication. Если настроены только типы Disconnect-Request и Port shutdown, автоматическая отправка CoA по результатам профилирования не выполняется;
На странице Мониторинг → RADIUS → Активные RADIUS-сессии проверить наличие активной сессии у эндпоинта - без активной сессии отправка CoA не выполняется;
Проверить наличие IP-связности между сервером NAICE и сетевым устройством по UDP-порту CoA, корректность указания порта CoA в профиле устройства, совпадение секретного ключа;
В журнале Мониторинг → RADIUS → Активность на сети открыть событие CoA по данной сессии и проверить результат выполнения запроса:
получен NAK с атрибутом Error-Cause - сетевое устройство отклонило запрос, проверить состав атрибутов настроенного типа CoA по документации на коммутатор;
ответ не получен (таймаут) - проверить порт CoA, секретный ключ и маршрутизацию между сервером NAICE и сетевым устройством;
Учитывать, что при редактировании эндпоинта администратором CoA автоматически не отправляется, при необходимости отправить CoA вручную со страницы Мониторинг → RADIUS → Активные RADIUS-сессии.
При попытке подключения эндпоинта профилирование выполняется, но эндпоинт не попадает под нужную политику в списке политик.
На странице Доступ к сети → Политики RADIUS проверить:
корректность настройки условия, по которому эндпоинт должен попадать в требуемую политику;
что условие не отключено;
что перед требуемой политикой нет других политик, под обработку которых может попасть попытка подключения эндпоинта;
для какого набора политик увеличился счетчик количества срабатываний при попытке подключения;
На странице Мониторинг → RADIUS → Активность на сети открыть Подробнее проблемного подключения и обратить внимание:
При попытке подключения эндпоинт попадает в требуемую политику, но не проходит аутентификацию.
На странице Доступ к сети → Политики RADIUS перейти в настройку политики (кнопкой справа от политики) и проверить:
Корректность настройки условия, по которому эндпоинт должен попадать в требуемую политику аутентификации;
Правильность выбранной цепочки идентификаций;
На странице настройки Пользователи и устройства → Управление идентификацией → Цепочки идентификаций открыть целевую цепочку идентификаций и убедиться, что в ней выбран нужный источник идентификации (для MAB-аутентификации - Endpoints).
При попытке подключения эндпоинт попадает в требуемую политику, проходит аутентификацию, но не проходит авторизацию.
На странице Доступ к сети → Политики RADIUS перейти в настройку политики (кнопкой справа от политики) и проверить:
Корректность настройки условия, по которому эндпоинт должен попадать в требуемую политику авторизации, особенно уделить внимание:
если используется атрибут Endpoint identity-Endpoint Group: корректно ли выбрана группа в значении, находится ли в ней эндпоинт;
если используется атрибут Endpoint identity·Logical Profile: корректно ли выбрано наименование логического профиля в значении, а также перейти в логический профиль и убедится, что в нем добавлена необходимая политика профилирования и она соответствует политике профилирования, назначенной эндпоинту;
уделить внимание корректности выбора оператора сравнения.
Корректность выбора профиля авторизации: нужный профиль авторизации добавлен, профиль сетевого устройства, указанный в профиле авторизации, соответствует ему в настройках сетевого устройства (т. е. что выбран одинаковый профиль).
В карантинной схеме проверить, что правило для логического профиля IP телефоны расположено перед итоговым правилом Карантин для группы Unknown и что итоговое правило перехватывает только непрофилированные эндпоинты. По счетчикам срабатываний политик авторизации убедиться, что эндпоинт, прошедший профилирование, попадает в требуемое правило.
Подключение эндпоинта неудачно, в Failure reason есть причины вида: MAB process is disabled, No suitable MAB relations found, Auth protocol not allowed.
В настройках профиля сетевого устройства, который назначен сетевому устройству, проверить, что включен Настроить MAB и включен корректный протокол (для коммутаторов MES - PAP);
В списке доступных протоколов, которые используются в настройке политики, проверить, что включен доступный протокол MAC Authentication Bypass (MAB).
В сети присутствуют No-Name MAC (для которых вендор не определяется) и требуется дать имя этому диапазону.
Задача:
В сети присутствуют устройства, MAC-адреса которых не попали в список OUI, загружаемый из интернета, и требуется присвоить им понятное имя административно;
Требуется заменить наименование вендора для диапазона MAC-адресов на другое, более понятное.
| Если NAICE работает в кластере, то все последующие действия нужно выполнить на всех узлах NAICE! |
Решение:
/etc/docker-naice/oui-custom.csv |
Registry,Assignment,Organization Name,Organization Address MA-L,5023A2,"Apple, Inc.",1 Infinite Loop Cupertino CA US 95014 MA-L,98698A,"Pear, Inc.",1 Infinite Loop Cupertino CA US 95014 |
naice-ursus. Для этого необходимо открыть файл docker-compose.yml, расположенный в папке установки NAICE (по умолчанию /etc/docker-naice), найти описание параметров запуска контейнера naice-ursus и добавить после наименования контейнера описание монтирования файла: naice-ursus:
container_name: naice-ursus
volumes:
- ./oui-custom.csv:/app/resources/oui/custom/oui-custom.csv |
/etc/docker-naice):sudo docker compose down naice-ursus && sudo docker compose up -d |
$ docker compose up -d --no-deps --build naice-ursus $ docker compose logs naice-ursus | grep OuiLoader naice-ursus | 2026-06-15T14:47:21.540+07:00 INFO 1 --- [ursus] [ scheduling-1] o.e.n.u.services.oui.loader.OuiLoader : OUI list has been loaded from file oui-custom.csv, loaded 2 |