Настройка коммутатора Eltex MES
Предполагается, что на коммутаторе выполнена базовая сетевая настройка: задан IP-адрес, обеспечена сетевая связность с сервером NAICE.
Базовая настройка RADIUS
Добавить NAICE в качестве RADIUS-сервера для аутентификации 802.1X:
configure
radius-server host <IP-адрес NAICE> key <секретный ключ>
end
При необходимости доступны дополнительные параметры сервера:
auth-port - номер UDP порта для запросов аутентификации (по-умолчанию 1812);acct-port - номер UDP порта для запросов аккаунтинга (по-умолчанию 1813);timeout - время ожидания ответа от RADIUS-сервера в секундах;retransmit - количество попыток получения ответа от сервера;priority- приоритет RADIUS-сервера (при использовании группы RADIUS-серверов).
Секретный ключ, указанный на коммутаторе, впоследствии должен быть указан в конфигурации устройства в NAICE
Для отслеживания активных сессий в NAICE коммутатор должен отправлять на NAICE RADIUS Accounting (Accounting-Request Start/Stop/Interim-Update). Для этого необходимо произвести настройку AAA.
configure
aaa authentication enable authorization default radius enable
aaa accounting dot1x start-stop group radius
aaa authorization dynamic radius
end
Настройка порта 802.1X
На порту(ах), к которым подключаются клиенты, необходимо включить 802.1X:
configure
dot1x system-auth-control
interface gigabitethernet1/0/<номер>
description <описание порта>
switchport access vlan <VLAN клиентов>
dot1x port-control auto
dot1x host-mode multi-sessions
dot1x reauthentication
exit
exit
dot1x port-control auto- включение 802.1X на порту;dot1x host-mode multi-sessions- поддержка нескольких клиентов за портом;dot1x reauthentication- периодическая повторная аутентификация клиентов на порту.
Настройка NAICE
Подготовка профиля устройства
Для взаимодействия с коммутаторами Eltex MES в систему добавлен профиль устройства по умолчанию Eltex MES. Его можно отредактировать или создать собственный профиль на его основе.
Перейти в раздел Пользователи и устройства → Сетевые ресурсы → Профили устройств, открыть профиль Eltex MES (или создать новый) и перейти на вкладку Настройки RADIUS CoA.
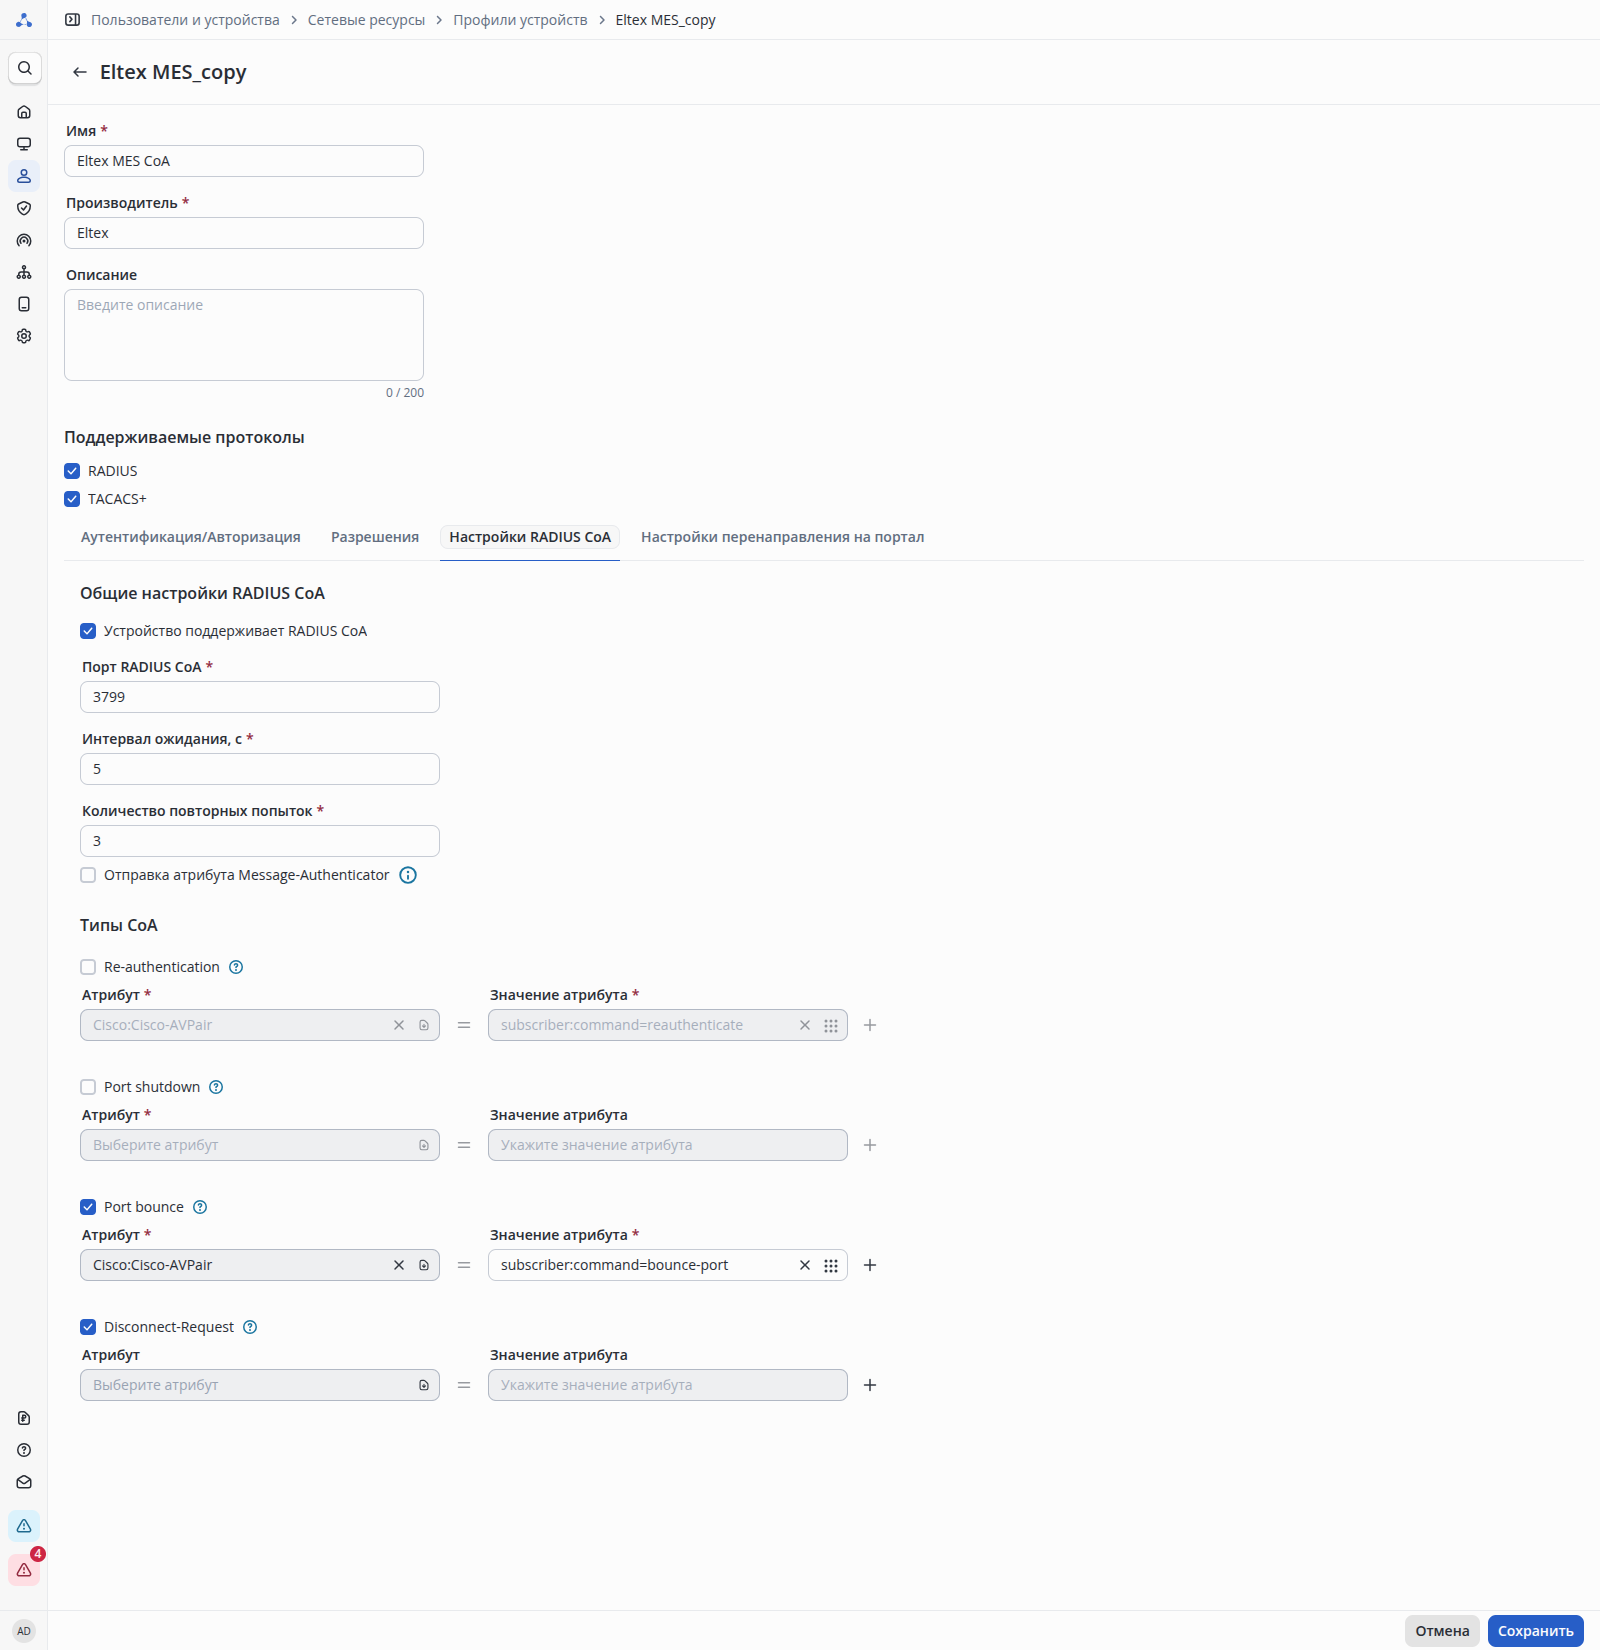
Настроить:
- Устройство поддерживает RADIUS CoA - включить. Поддержка RADIUS CoA на устройстве критична для работы динамической авторизации;
Порт RADIUS CoA- порт устройства, на который NAICE отправит CoA-запрос. Для Eltex MES указать 3799 (порт, на котором коммутатор ожидает CoA-запросы);Интервал ожидания- время, в течение которого NAICE ожидает ответ от устройства (по умолчанию 5 секунд);Количество повторных попыток- сколько раз NAICE попытается отправить запрос, если не получит ответ (по умолчанию 3);Отправка атрибута Message-Authenticator- добавлять атрибут проверки подлинности и целостности в CoA-запросы;Типы CoA:Disconnect-Request- включить;Port bounce- включить, указать атрибутCisco:Cisco-AVPairи значениеsubscriber:command=bounce-port.
Типы поддерживаемых CoA-запросов следует уточнять в документации на оборудование с учетом версии ПО.
Нажать кнопку Сохранить.
Настройка сетевого устройства
В разделе Пользователи и устройства → Сетевые ресурсы → Устройства добавить сетевое устройство:
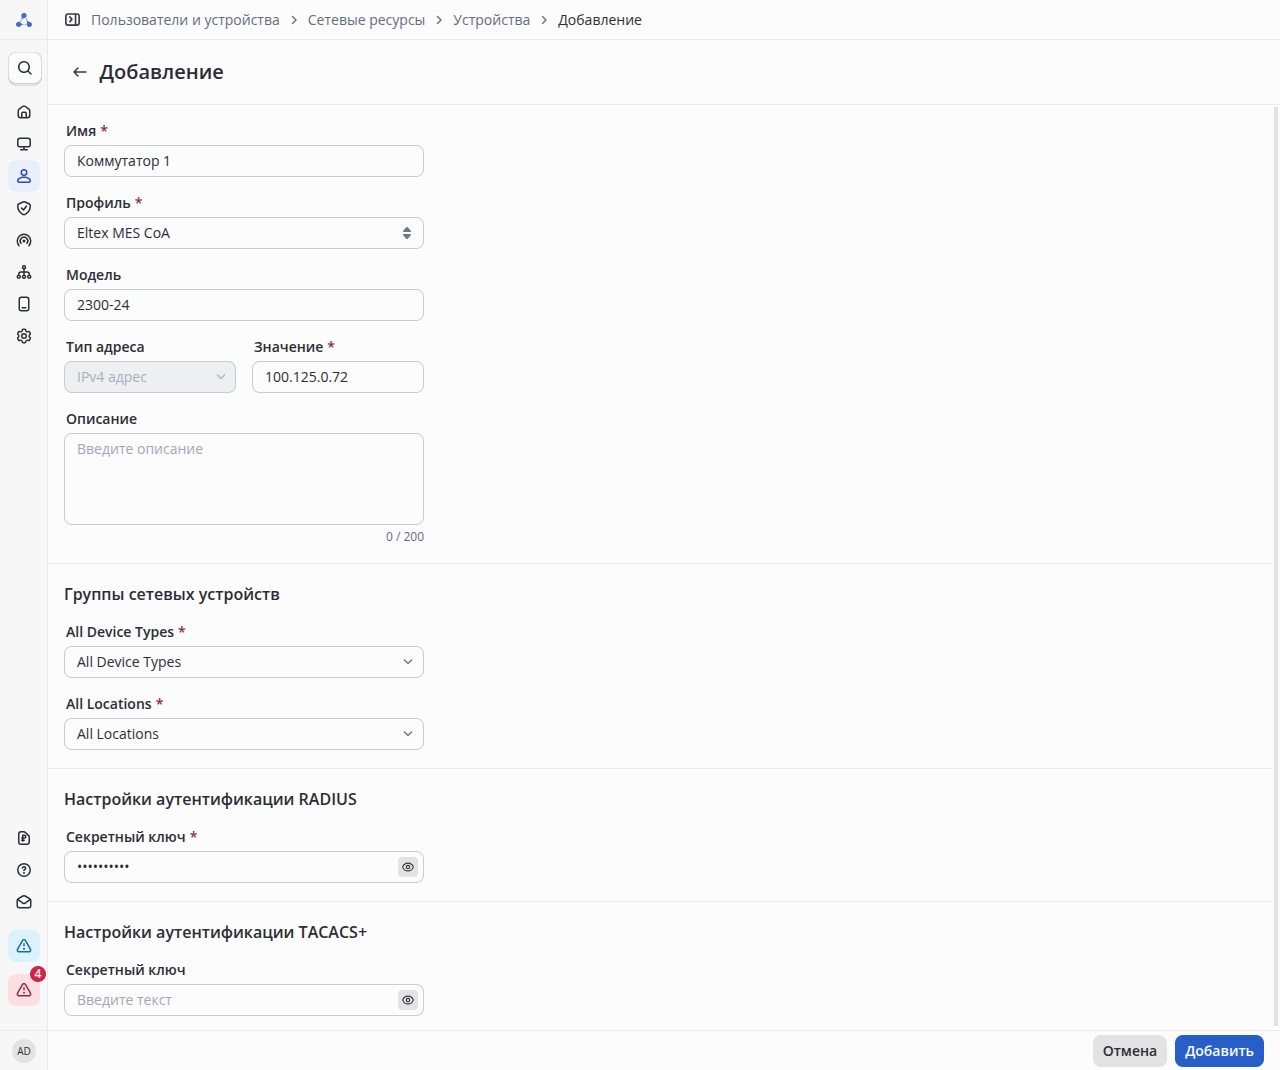
Настроить:
- Имя - название устройства;
- Профиль - выбрать ранее настроенный профиль устройства Eltex MES;
- IPv4 - указать адрес сетевого устройства;
- Секретный ключ - ключ для взаимодействия по протоколу RADIUS (должен совпадать с указанным при настройке RADIUS-сервера на коммутаторе).
Нажать кнопку Добавить
Настройка набора политик
В разделе Доступ к сети → Политики RADIUS необходимо создать новую политику для подключения.
В качестве Условия можно использовать библиотечное условие Wired_802.1X, а в качестве Доступных протоколов необходимо выбрать ранее созданную сущность.
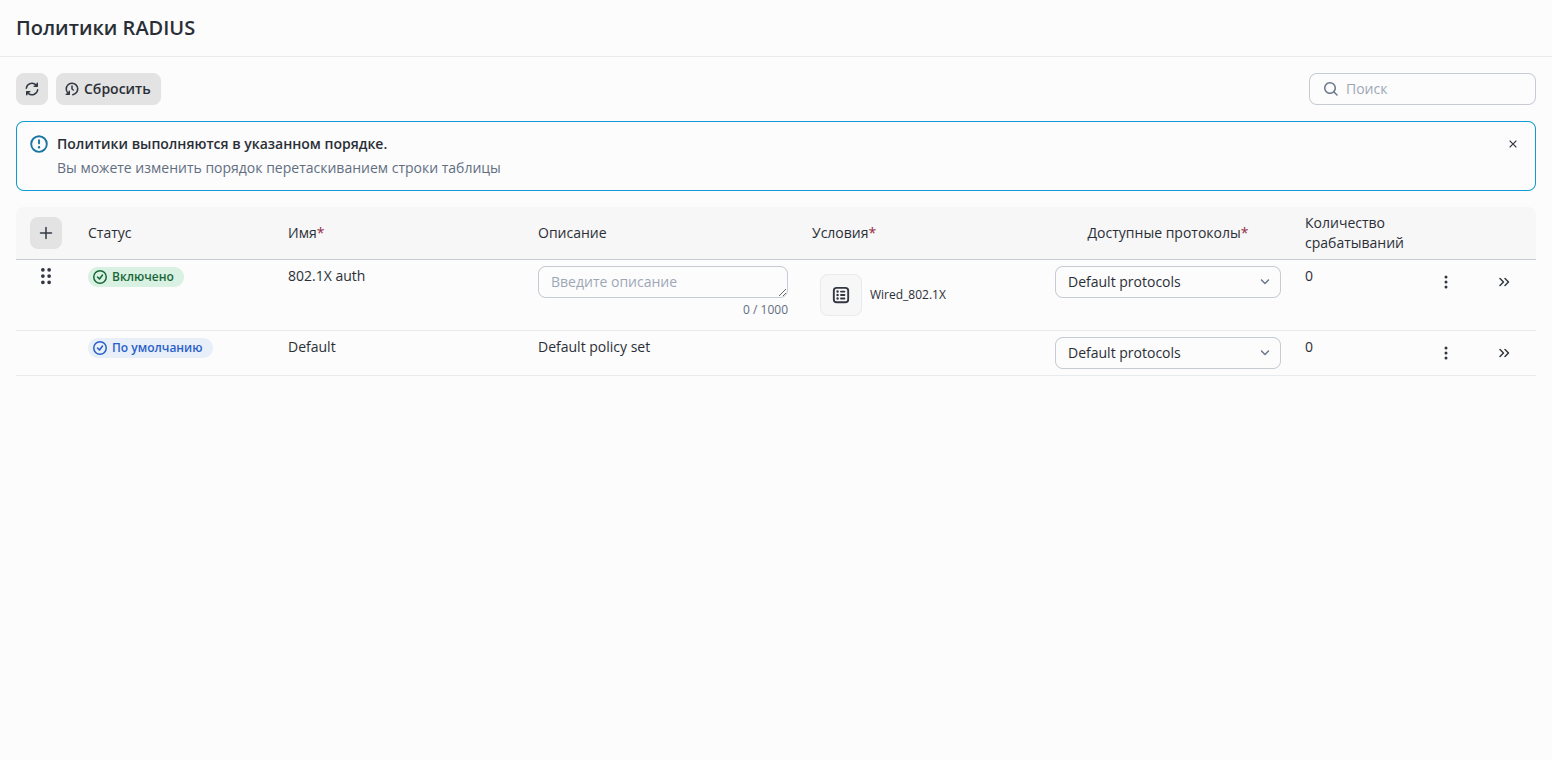
Затем необходимо перейти в детальное редактирование набора политик, нажав  справа от него.
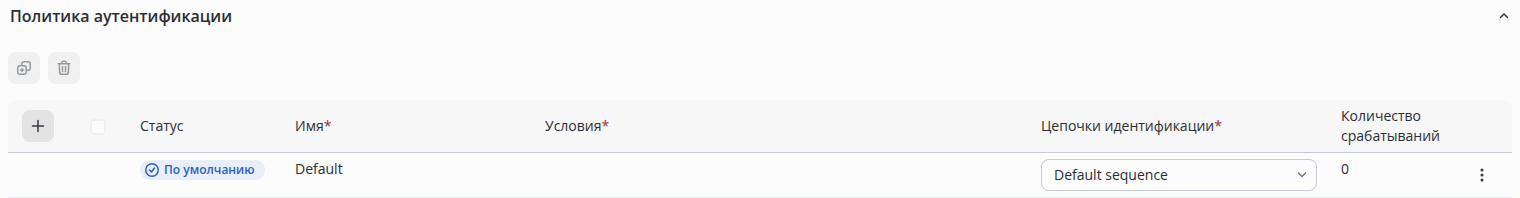
Перейдя в набор политик, в блоке "Политика аутентификации" изменить настройку Цепочки идентификации для правила по умолчанию Default на цепочку, на основе которой будет производиться аутентификация пользователя:
Далее, в блоке "Политика авторизации" достаточно изменить Профиль авторизации на PermitAccess.
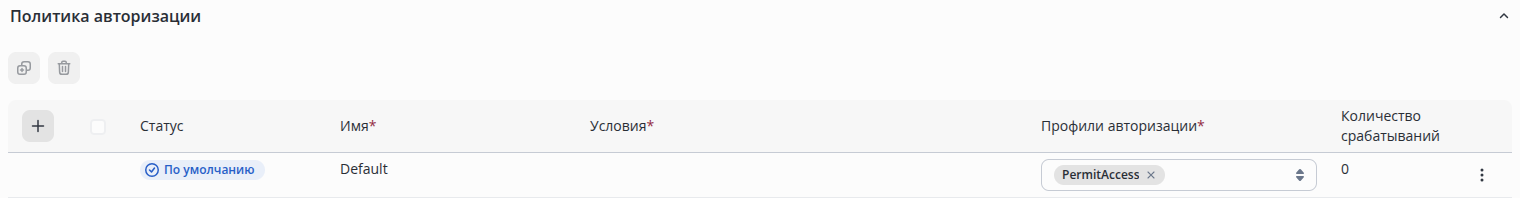
После этого станет активна кнопка Сохранить - нажмите на неё и сохраните настройки политики.
На этом минимальная настройка, необходимая для авторизации клиентов, выполнена. Для успешной авторизации клиенту потребуется находиться в одном из источников, указанных в Цепочке идентификации.
Проверка подключения
Подробнее настройка клиентского конечного устройства для подключения описана в разделе v1.3_8.1 Настройка подключения проводного (wired) клиента.
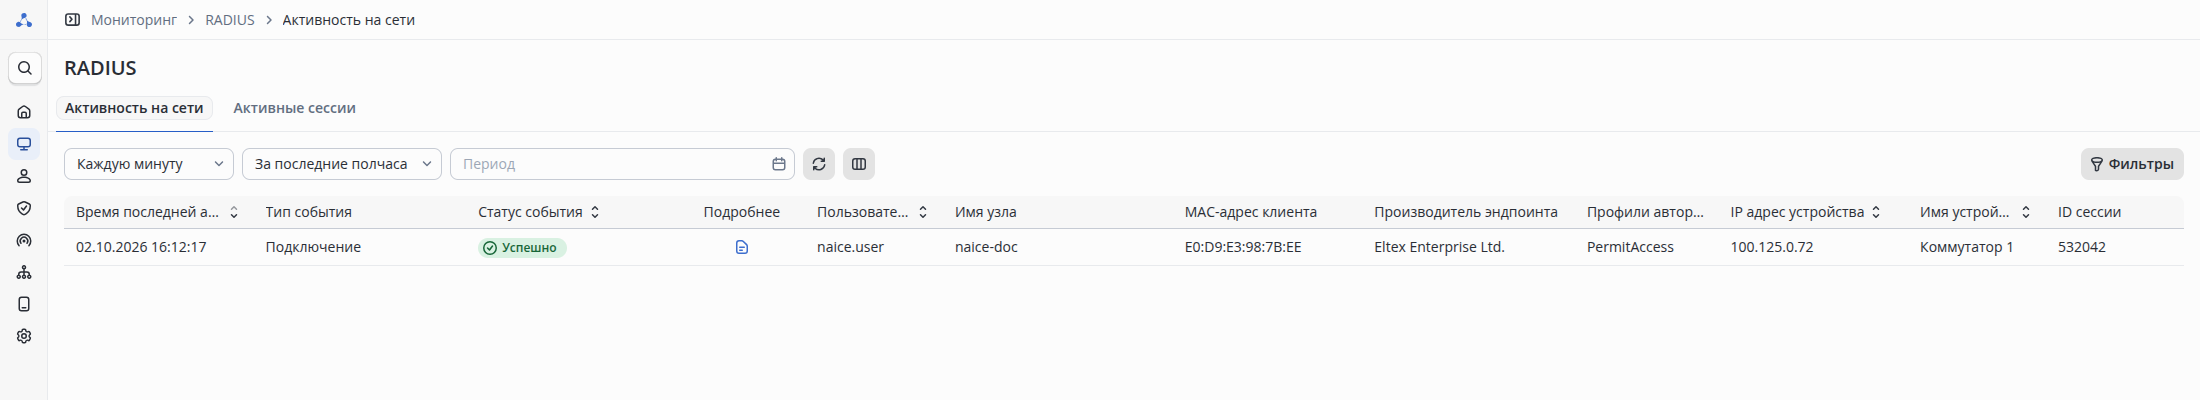
Подключить клиентское устройство и после авторизации перейти в раздел Мониторинг → RADIUS → Активность на сети:
После успешного подключения необходимо перейти в раздел Мониторинг → RADIUS → Активные сессии:
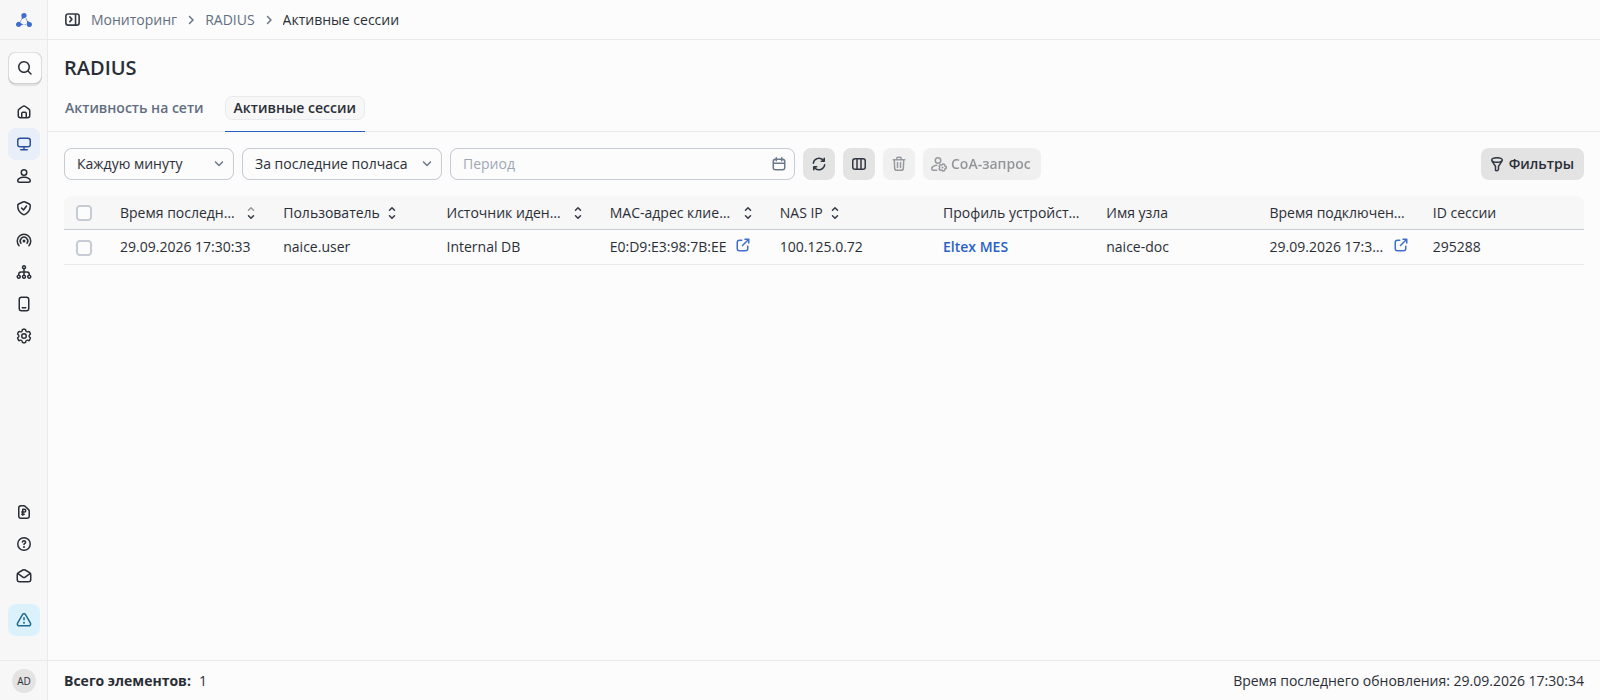
В данном разделе можно просмотреть информацию о последней активности сессий, эндпоинтах, которые соответствуют этим сессиям, а также отправить запросы CoA на выбранные сессии.
Для отправки CoA необходимо выделить одну или несколько сессий в таблице и нажать кнопку CoA-запрос:
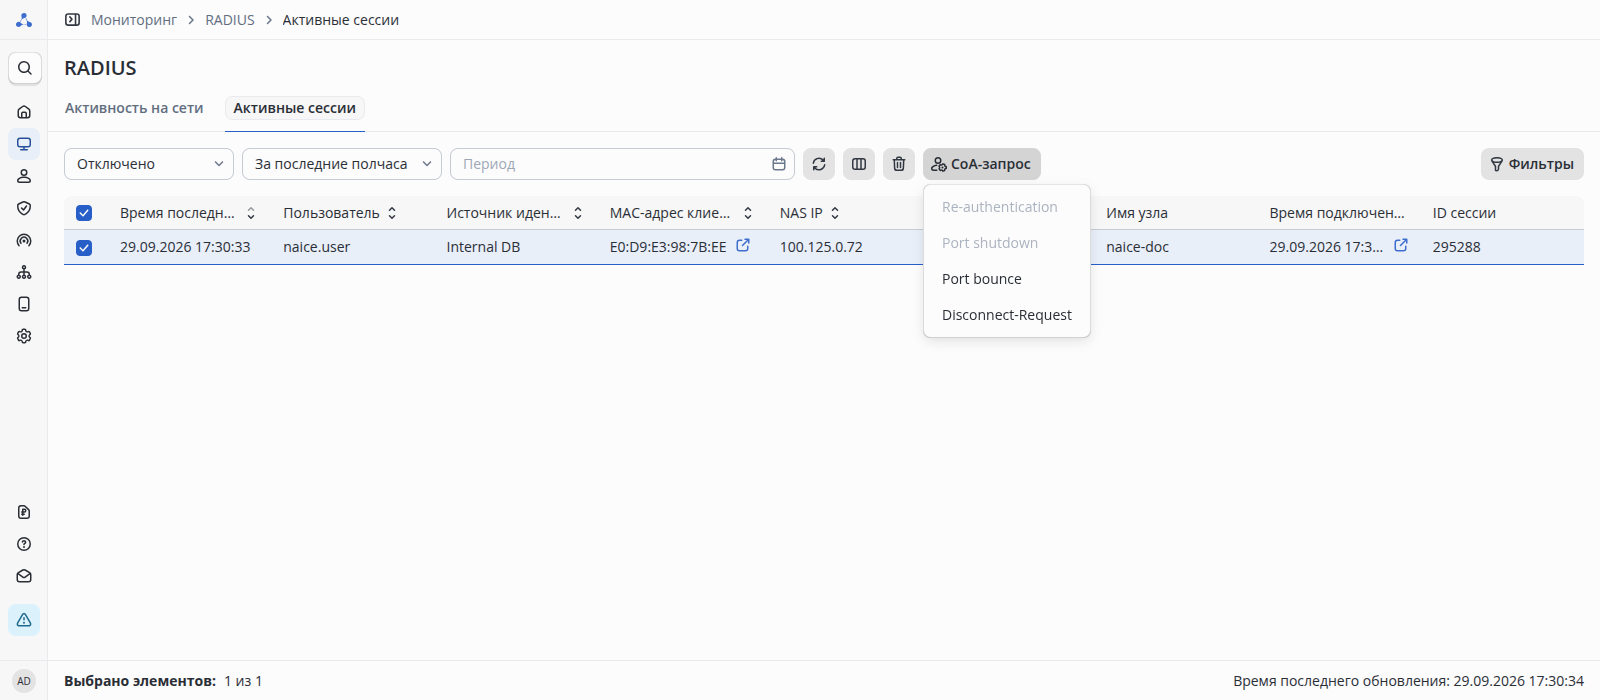
В появившемся списке будут доступны для отправки те типы CoA, которые были настроены в профилях устройств, соответствующим выбранным сессиям.
При выборе нескольких активных сессий с различными профилями устройств будут доступны для отправки только те типы CoA, которые настроены во всех профилях устройств.
После выбора необходимого типа CoA для отправки появится уведомление о том, что запрос принят.
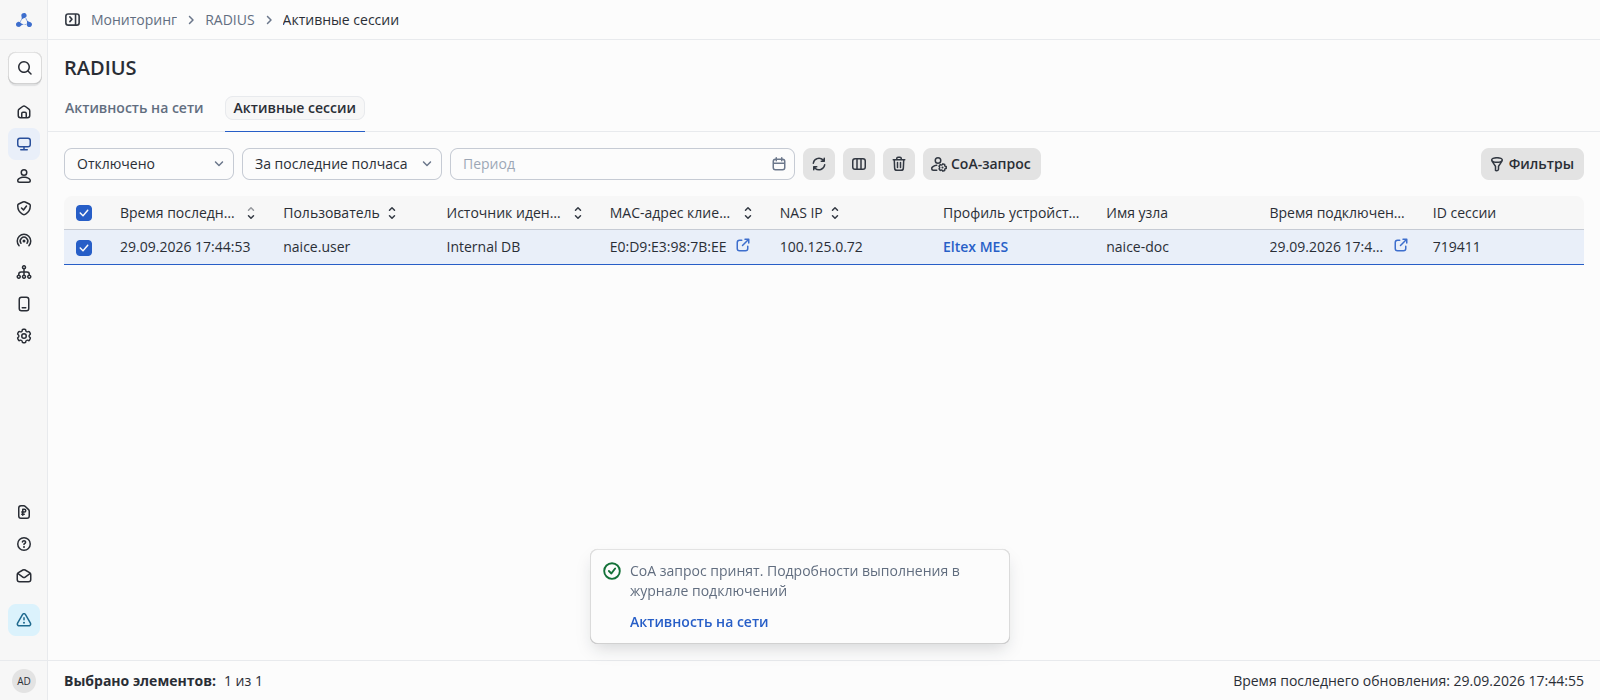
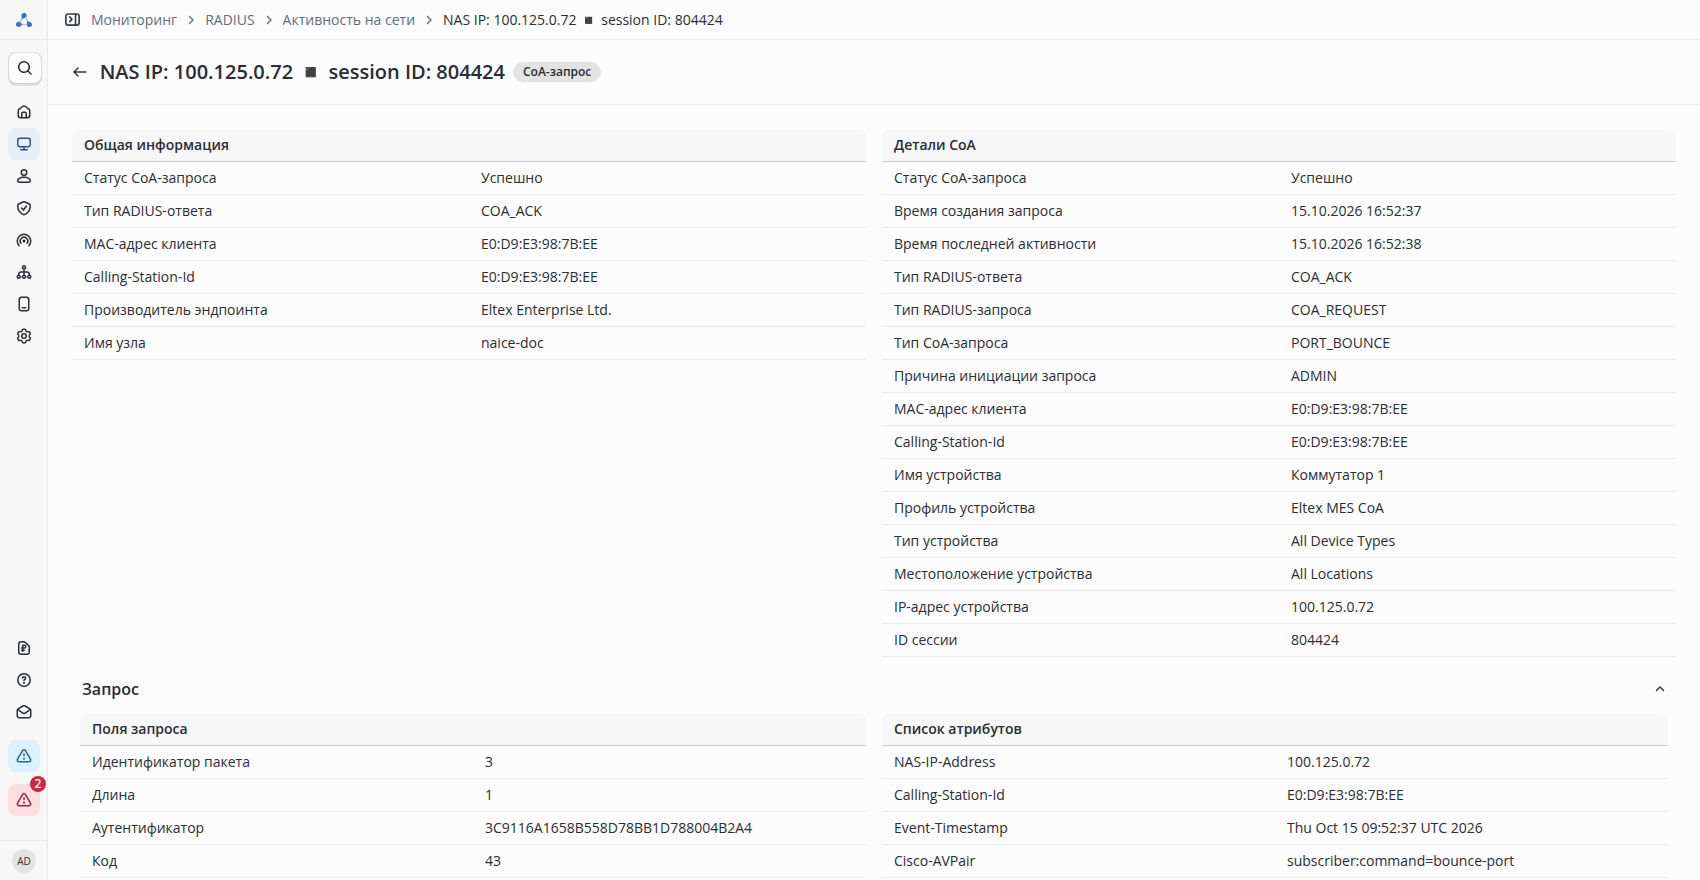
Информацию о результатах выполнения отправленного запроса можно просмотреть в разделе Мониторинг → RADIUS → Активность на сети:
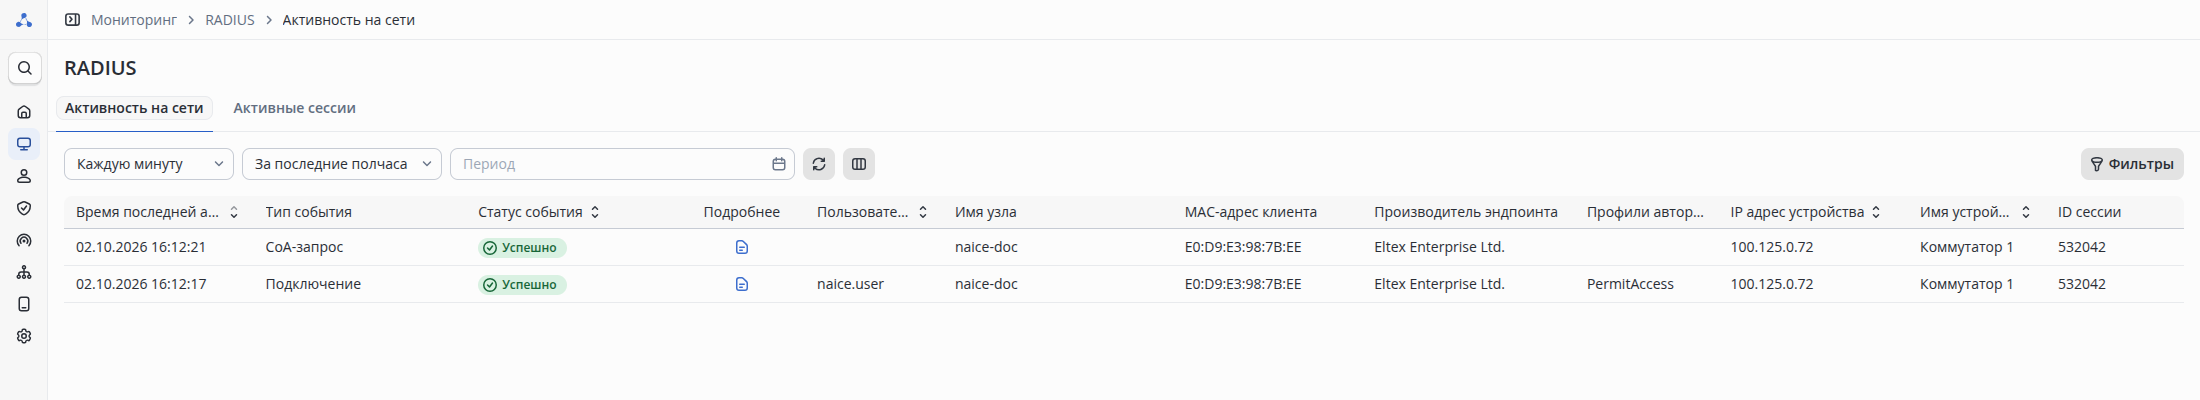
Для получения детальной информации необходимо нажать на кнопку в столбце Подробнее: