Описание
Коммутатор выступает NAS-устройством (аутентификатором) для доступа администраторов к собственному интерфейсу управления - Console, SSH. Проверка учётных данных выполняется сервером NAICE по протоколу RADIUS, при недоступности сервера используется локальная база коммутатора.
Обобщенно компоненты схемы авторизации можно представить так:
- NAS-устройство (S5700) - аутентификатор, маршрутизирует проверку на NAICE;
- администратор - клиент, проходит проверку учётных данных при входе в CLI;
- NAICE - хранит учётные записи администраторов и политики, выдаёт результат аутентификации и авторизации (уровень доступа).
Администраторы и конечные клиенты (802.1X) разделяются на уровне доменов: администраторы входят в admin-домен со своими схемами и серверами, клиенты - в домен портального/802.1X доступа. В данном примере настраивается только административная часть.
Настройка рассмотрена для S5700S-28P-LI.
Настройка NAS-устройства на примере S5700S-28P-LI
Перед началом настройки сохранить конфигурацию на внешний ресурс и открыть консоль с дополнительной SSH-сессией. Механизма автоматического отката конфигурации нет - конфигурацию не сохранять до подтверждения работоспособности; восстановление при ошибке - перезагрузка без сохранения.
1. Создать шаблон RADIUS-сервера администраторов:
 radius-server template adm-radius
    radius-server authentication <IP-адрес NAICE> 1812 source ip-address <IP-адрес устройства> weight 80
    radius-server accounting <IP-адрес NAICE> 1813 source ip-address <IP-адрес устройства> weight 80
    radius-server shared-key cipher <RADIUS secret>
    radius-server user-name domain-excluded
    radius-server timer response 5 retransmit 2
    radius-server dead-time 5
    radius-server detect-server interval 15
   quit
Адрес, указанный в source ip-address , передаётся в атрибуте NAS-IP-Address и используется NAICE для идентификации устройства.
2. Создать локальную учётную запись для резервного доступа:
  aaa
    local-user <резервный_логин> class management
    local-user <резервный_логин> password cipher <пароль>
    local-user <резервный_логин> privilege level 15
    local-user <резервный_логин> service-type ssh terminal
   quit
   super password level 15 cipher <пароль_повышения>
   super login authentication password
Отсутствие terminal в service-type запрещает вход через консоль, отсутствие ssh - через SSH. Проверить вход под созданной учётной записью до дальнейших шагов.
3. Создать схемы аутентификации, авторизации и учёта:
  aaa
    authentication-scheme adm-auth
      authentication-mode radius local
    quit
    authorization-scheme adm-authz
      authorization-mode if-authenticated
    quit
    accounting-scheme adm-acct
      accounting-mode radius
    quit
  quit
Роль RADIUS-авторизации выполняет authorization-mode if-authenticated : доступ разрешается всем, кто прошёл аутентификацию на NAICE, а уровень берётся из атрибута, полученного в Access-Accept (см. шаг 5 раздела "Настройка NAICE"). Отдельного RADIUS-сервера для авторизации и учёта не требуется - используется шаблон adm-radius , привязанный к домену на шаге 5.
4. Проверить взаимодействие с сервером до изменения схем аутентификации:
   test-aaa <логин> <пароль> radius-template adm-radius
   display radius-server configuration template adm-radius
   display aaa servers
5. Описать admin-домен и связать с ним схемы и серверы:
  domain adm-domain admin
    authentication-scheme adm-auth
    authorization-scheme adm-authz
    accounting-scheme adm-acct
    radius-server adm-radius
  quit
6. Настроить линии управления:
  stelnet server enable
    ssh server compatible-ssh1x disable
    user-interface vty 0 20
      authentication-mode aaa
      protocol inbound ssh
    quit
  quit
7. Для локальных (резервных) учётных записей разрешить вход по SSH:
ssh user <резервный_логин> authentication-type password service-type stelnet
default_local , который жёстко привязан к локальной базе и минует серверы:ssh -l "<аварийный_логин>@default_local" <IP-адрес устройства> stelnet <IP-адрес устройства> -l <аварийный_логин>@default_local
Вход без домена выполняется в admin-домен, то есть на NAICE. Запись вида <логин>@<домен> - форсированный вход в указанный домен.
8. После успешной проверки сохранить конфигурацию:
save
Настройка NAICE
Далее описана последовательность действий, которая позволяет настроить вход администратора из внутренней БД по политике, основанной на IP-адресе NAS-устройства.
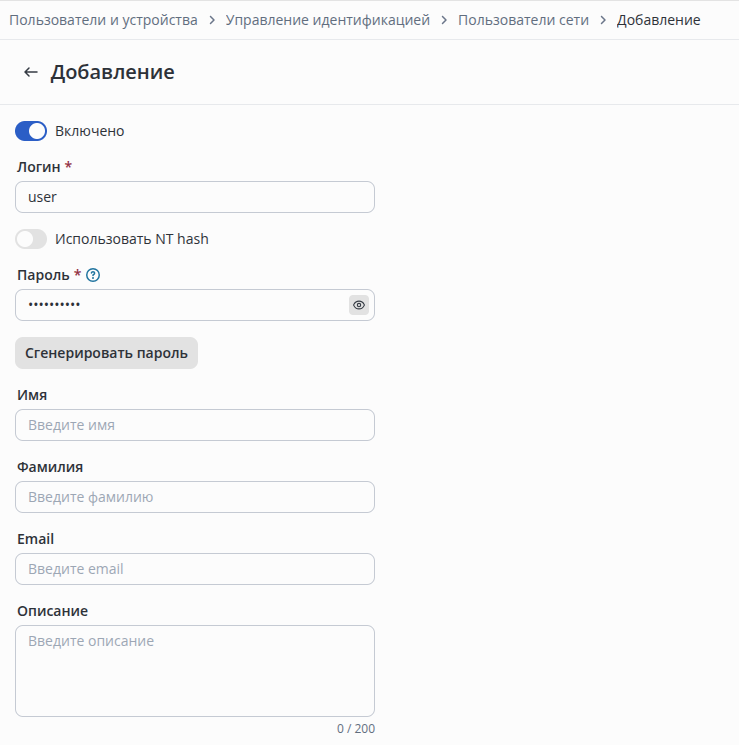
1. Добавление администратора
Учётная запись администратора должна быть создана в NAICE до переключения цепочек аутентификации на устройстве.
Добавление пользователя доступно в разделе Пользователи и устройства → Управление идентификацией → Пользователи сети.
Минимально необходимые для заполнения параметры:
- Статус= Включено;
- Логин - логин, с которым администратор входит в CLI (без домена);
- Пароль - пароль для входа в CLI.
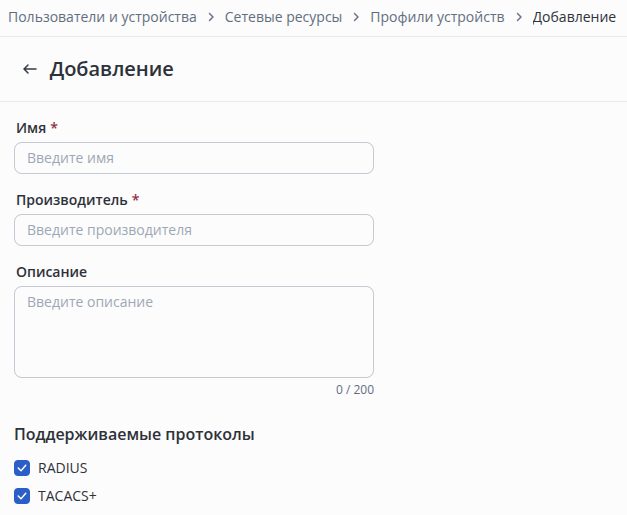
2. Создание профиля сетевого устройства
Доступно в разделе Пользователи и устройства → Сетевые ресурсы → Профили устройств.
Минимально необходимые для заполнения параметры:
- Имя - имя профиля, например Huawei S5700 admins;
- Производитель - информационное поле;
- Поддерживаемые протоколы - включить поддержку RADIUS.
3. Добавление сетевого устройства
Доступно в разделе Пользователи и устройства → Сетевые ресурсы → Устройства.
Минимально необходимые для заполнения параметры:
- Имя - имя устройства;
- Профиль - профиль из шага 2;
- IPv4 - адрес из
source ip-address - Секретный ключ (RADIUS secret) - значение
shared-key.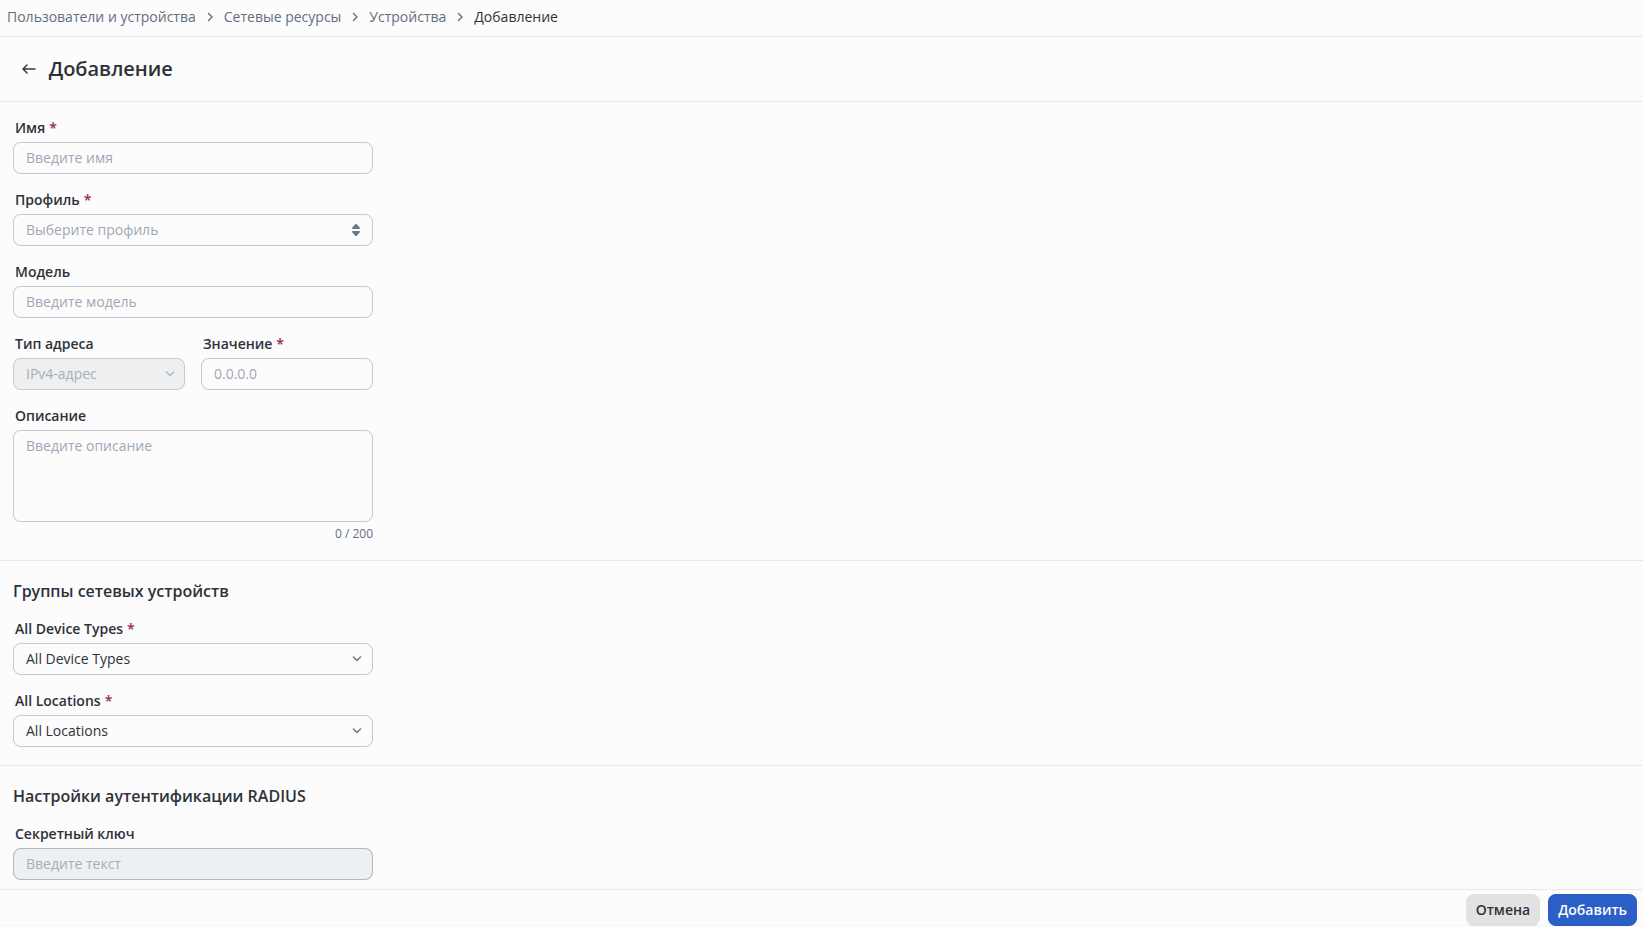
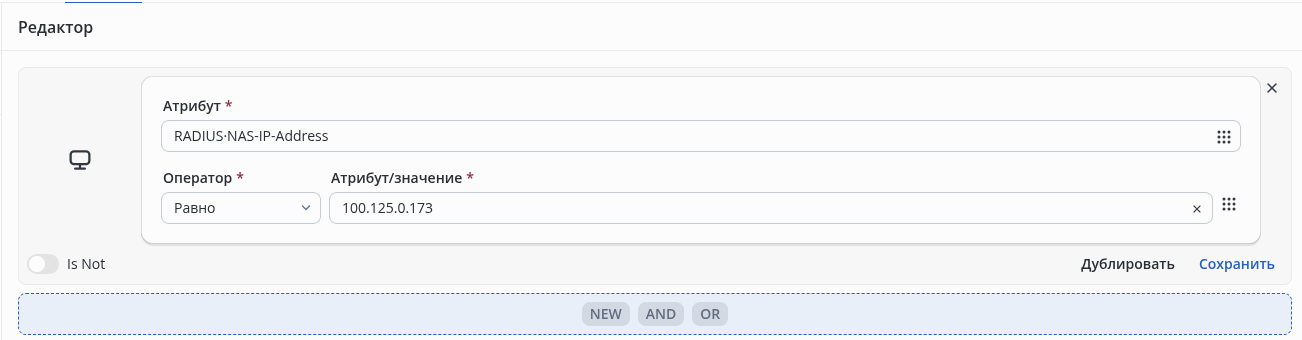
4. Создание логического условия с NAS-IP-Address
Доступно в разделе Доступ к сети → Элементы политик → Условия.
В редакторе условия в поле Атрибут выбрать RADIUS-атрибут NAS-IP-Address, настроить оператор Равно и в поле значения вписать IPv4-адрес устройства. Сохранить условие в библиотеку под именем, например "NAS ip condition".
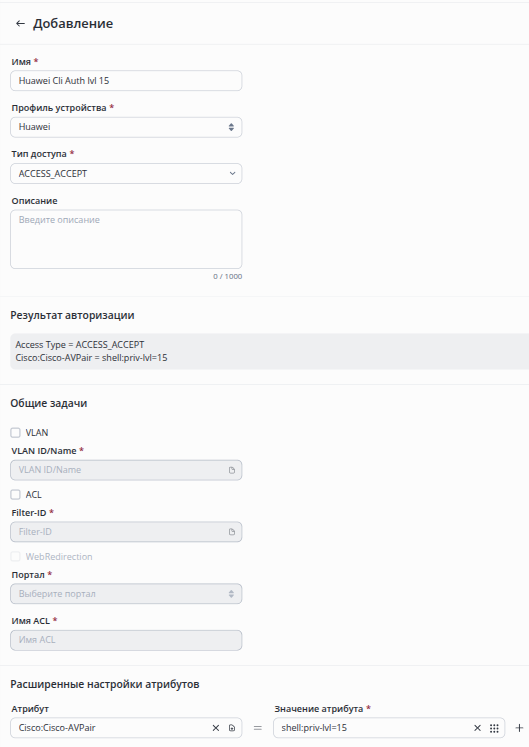
5. Создание профиля авторизации
Доступно в разделе Доступ к сети → Элементы политик → Профили авторизации.
Минимально необходимые для заполнения параметры:
- Имя - например Admins level 15;
- Профиль устройства - профиль из шага 2;
- Тип доступа = ACCESS_ACCEPT;
- Расширенные настройки атрибутов - добавить атрибут Cisco-AVPair со значением shell:priv-lvl=*уровень привилегий*;
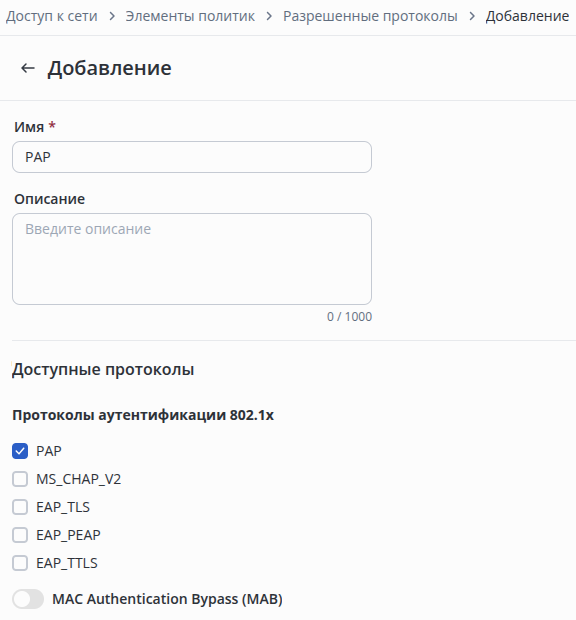
6. Создание разрешенного протокола подключения
Доступно в разделе Доступ к сети → Элементы политик → Разрешенные протоколы.
Необходимо выбрать протокол PAP, так как авторизация администраторов по протоколу RADIUS на данном типе устройств происходит через этот протокол
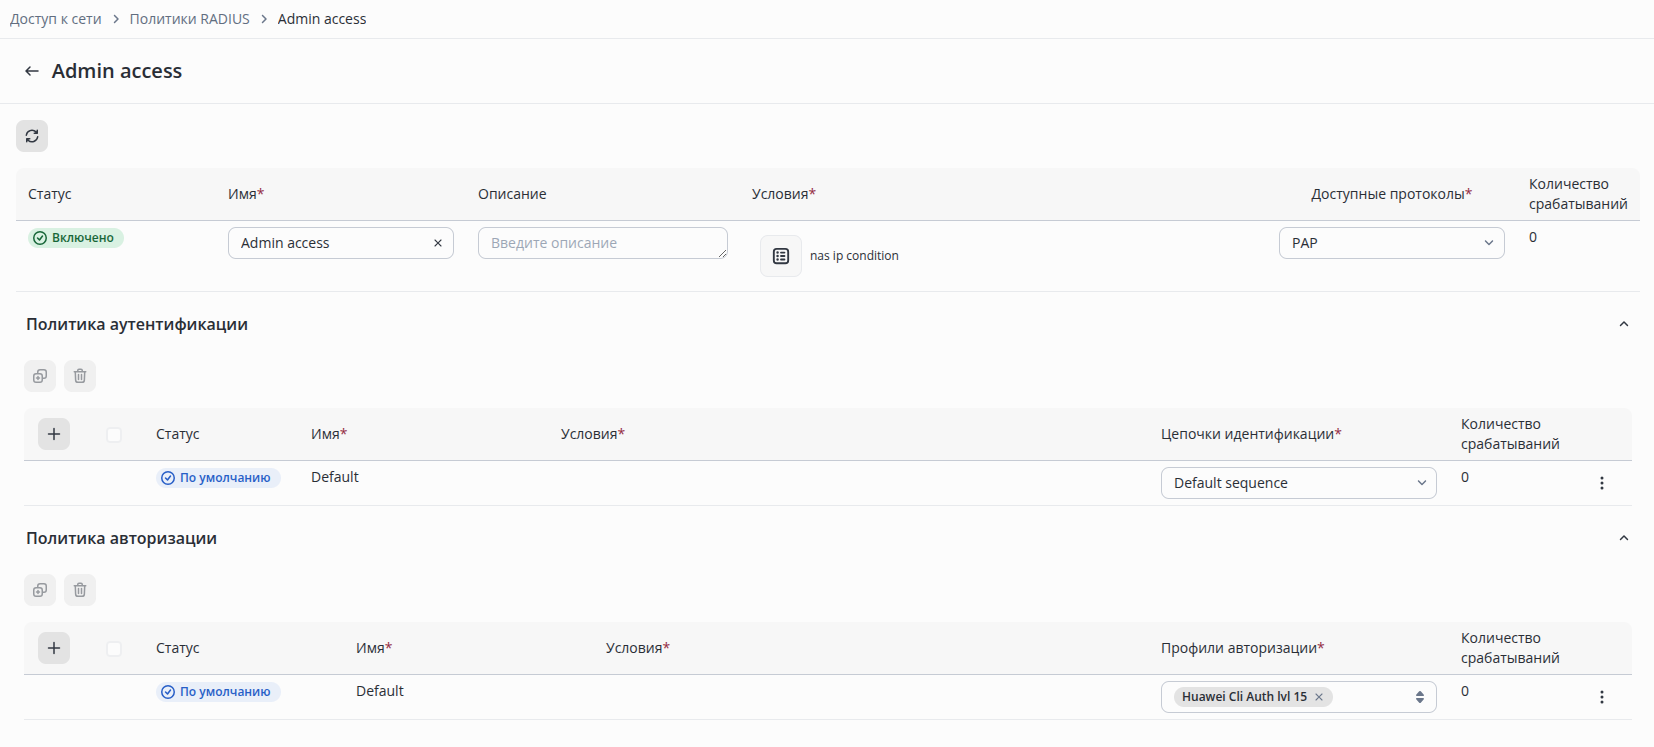
7. Создание набора политик аутентификации и авторизации
Доступно в разделе Доступ к сети → Политики RADIUS.
Заполнить параметры набора политик:
- Имя - например Admin access;
- Условия - выбрать условие из шага 4;
- Доступные протоколы - разрешить PAP (Huawei использует PAP при входе по SSH/Telnet).
- В правиле аутентификации указать цепочку идентификации, в правиле авторизации - профиль из шага 5.
Подключение администратора
ssh <логин>@<IP-адрес устройства>
state active , наличие нужного service-type , заданный privilege level . Разблокировка залоченной учётной записи: local-user <логин> state active .