Описание
Коммутатор выступает NAS-устройством (аутентификатором) для доступа администраторов к собственному интерфейсу управления - Console, SSH, Telnet. Проверка учётных данных выполняется сервером NAICE по протоколу RADIUS, при недоступности сервера используется локальная база учётных записей коммутатора.
Обобщенно компоненты схемы авторизации можно представить так:
- NAS-устройство (коммутатор MES) - аутентификатор, маршрутизирует проверку на NAICE;
- администратор - клиент, проходит проверку учётных данных при входе в CLI;
- NAICE - хранит учётные записи администраторов и политики, выдаёт результат аутентификации и авторизации (уровень доступа).
Взаимодействие с NAICE настраивается отдельно для администраторов и для конечных клиентов (802.1X, MAB). В данном примере описана только административная часть; настройки авторизации конечных клиентов изменению не подлежат.
Настройка рассмотрена для коммутаторов MES2300/2310/3300/3500/3510/5300/5320/5400/5500/5600/5700 на версии ПО 6.6.13.5.
Настройка NAS-устройства на примере MES23xx
Перед началом настройки рекомендуется сохранить резервную копию конфигурации на внешний ресурс и открыть дополнительную SSH-сессию, не участвующую в настройке. Механизма автоматического отката конфигурации на платформе нет - до проверки работоспособности конфигурацию не сохранять.
1. Создать локальную учётную запись для резервного доступа и задать пароль повышения привилегий:
   username <резервный_логин> privilege 15 password <пароль>
   enable password <пароль_повышения>
Проверить вход под созданной учётной записью и повышение привилегий командой enable .
2. Настроить взаимодействие с NAICE:
radius-server host <IP-адрес NAICE> auth-port 1812 acct-port 1813 key <RADIUS secret> usage login
Параметр usage login ограничивает участие данного сервера проверкой административного входа - запросы 802.1X на него отправляться не будут.
3. Задать параметры ожидания ответа и признания сервера недоступным:
   radius-server timeout 5
   radius-server retransmit 3
   radius-server deadtime 5
По истечении deadtime сервер считается недоступным и запросы к нему некоторое время не отправляются, что исключает длительные ожидания входа при аварии NAICE.
4. Включить отправку атрибута Service-Type в Access-Request (используется NAICE как условие политики и как признак административного входа):
radius-server attributes service-type administrative
5. Установить последовательный метод проверки подлинности при входе - radius с резервом local :
   aaa authentication mode chain
   aaa authentication login default radius local
Значение chain означает опробование следующего метода цепочки при неудаче предыдущего. Значение none в состав цепочки включать нельзя - оно означает гарантированный успех входа.
6. Настроить повышение привилегий.
aaa authentication enable default enable
7. Включить учёт сессий администраторов
   aaa accounting login start-stop group radius
   logging userinfo
8. Привязать настроенные цепочки к линиям управления:
   line console
     login authentication default
     enable authentication default
   exit
   line ssh
     login authentication default
     enable authentication default
   exit
   line telnet
     login authentication default
     enable authentication default
   exit
Без привязки линия использует пароль, настроенный на самой линии.
9. Консоль перевести на локальную проверку, чтобы сохранить независимый резервный доступ:
   aaa authentication login CONSOLE local
    line console
     login authentication CONSOLE
    exit
Параметры login и enable самой линии (line console, line vty) при этом должны отсутствовать, иначе они будут работать вместо списков AAA.
11. Отключить незащищённые доступы к управлению:
    no ip telnet server
    no ip http server
12. После успешной проверки сохранить конфигурацию:
write
no username admin не удаляет встроенную учётную запись, а сбрасывает её к заводским значениям (пароль admin ). После перехода на RADIUS привилегии встроенной учётной записи необходимо понизить либо её пароль должен быть заменён и выведен в хранилище паролей.Настройка NAICE
Далее описана последовательность действий, которая позволяет настроить вход администратора из внутренней БД по политике, основанной на IP-адресе NAS-устройства.
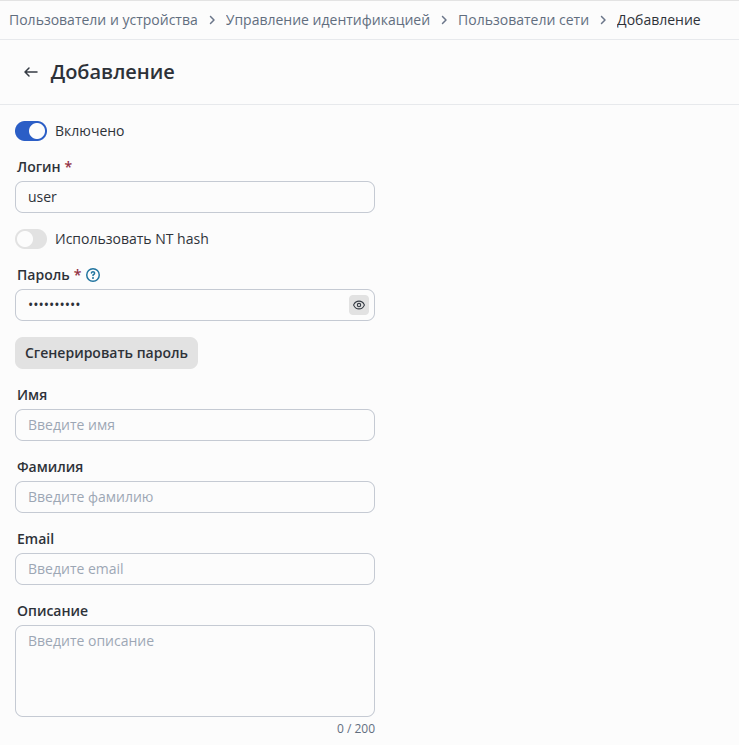
1. Добавление администратора
Учётная запись администратора должна быть создана в NAICE до переключения цепочек аутентификации на устройстве.
Добавление пользователя доступно в разделе Пользователи и устройства → Управление идентификацией → Пользователи сети.
Минимально необходимые для заполнения параметры:
- Статус= Включено;
- Логин - логин, с которым администратор входит в CLI (без домена);
- Пароль - пароль для входа в CLI.
2. Создание профиля сетевого устройства
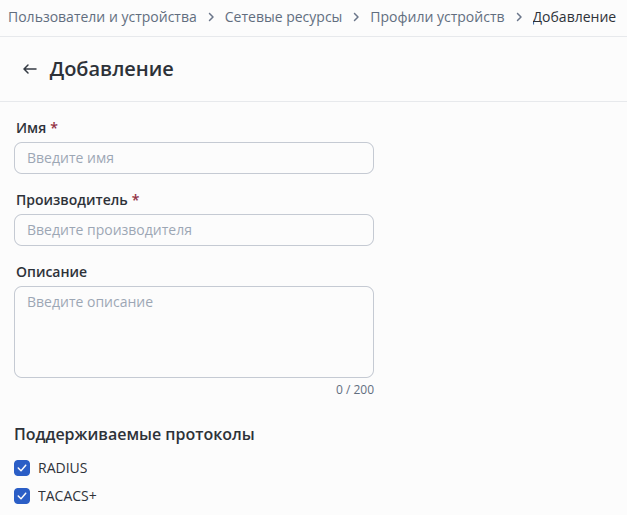
Доступно в разделе Пользователи и устройства → Сетевые ресурсы → Профили устройств.
Минимально необходимые для заполнения параметры:
- Имя - имя профиля, например
Eltex MES admins; - Производитель - информационное поле;
- Поддерживаемые протоколы - включить поддержку RADIUS.
3. Добавление сетевого устройства
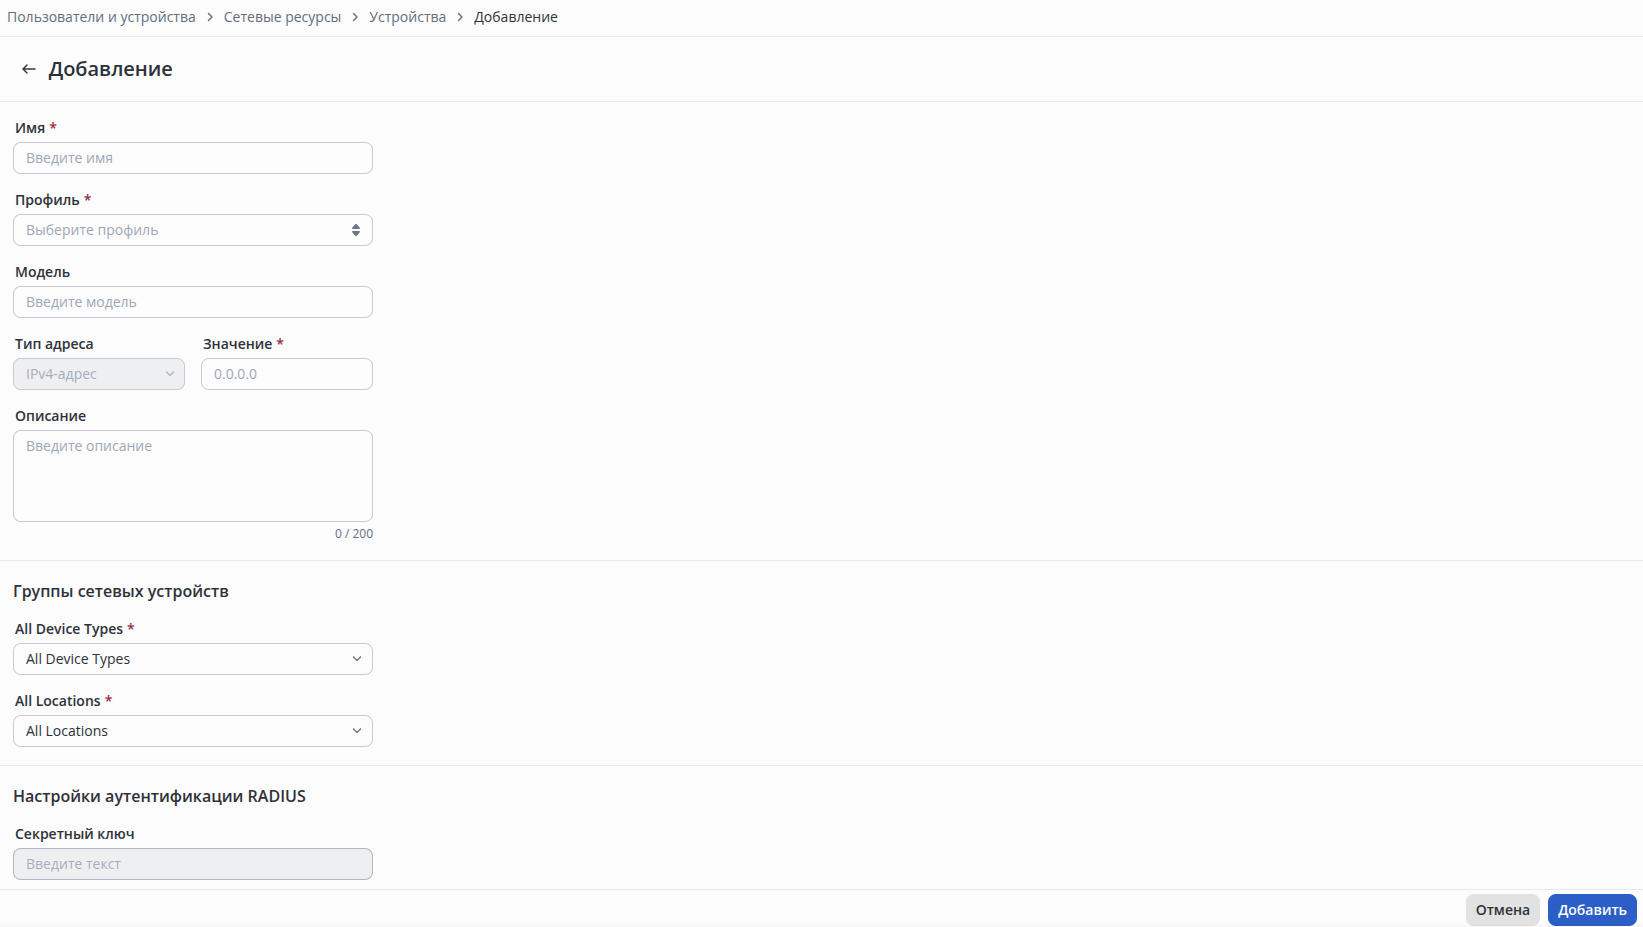
Доступно в разделе Пользователи и устройства → Сетевые ресурсы → Устройства.
Минимально необходимые для заполнения параметры:
- Имя - имя устройства;
- Профиль - профиль из шага 2;
- IPv4 - адрес из шага 4 настройки устройства (ip radius source-interface), именно он будет использоваться в качестве NAS-IP-Address;
- Секретный ключ (RADIUS secret) - значение
key, настроенное на устройстве.
4. Создание логического условия с Service-Type
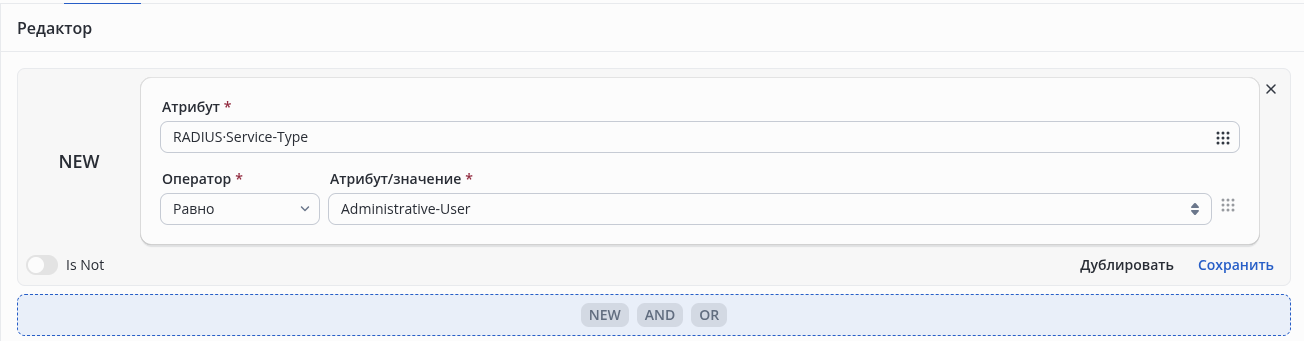
Доступно в разделе Доступ к сети → Элементы политик → Условия.
В редакторе условия в поле Атрибут выбрать RADIUS-атрибут Service-Type, настроить оператор Равно и в поле значения выбрать Administrative-User. Сохранить условие в библиотеку под именем, например Service-Type condition.
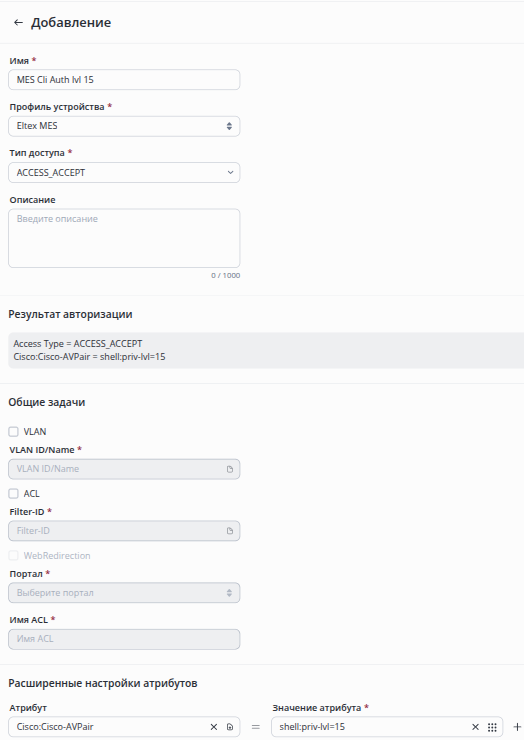
5. Создание профиля авторизации
Доступно в разделе Доступ к сети → Элементы политик → Профили авторизации.
Минимально необходимые для заполнения параметры:
- Имя - например Admins level 15;
- Профиль устройства - профиль из шага 2;
- Тип доступа = ACCESS_ACCEPT;
- Расширенные настройки атрибутов - добавить атрибут Cisco-AVPair со значением shell:priv-lvl=*уровень привилегий*;
6. Создание разрешенного протокола подключения
Доступно в разделе Доступ к сети → Элементы политик → Разрешенные протоколы.
Необходимо выбрать протокол PAP, так как авторизация администраторов по протоколу RADIUS на данном типе устройств происходит через этот протокол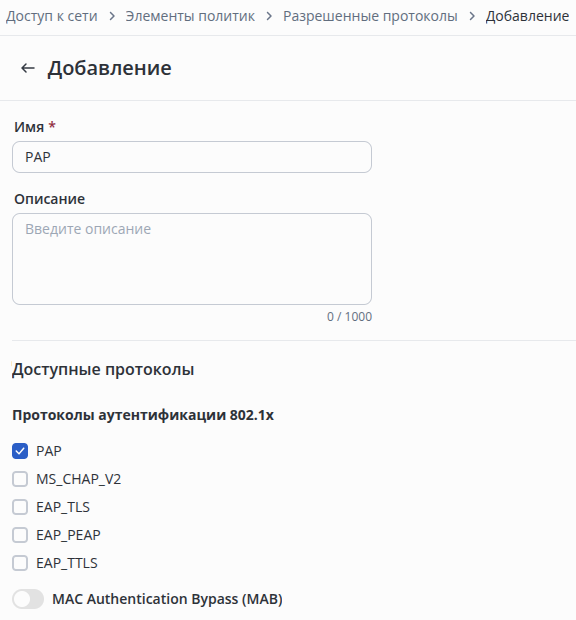
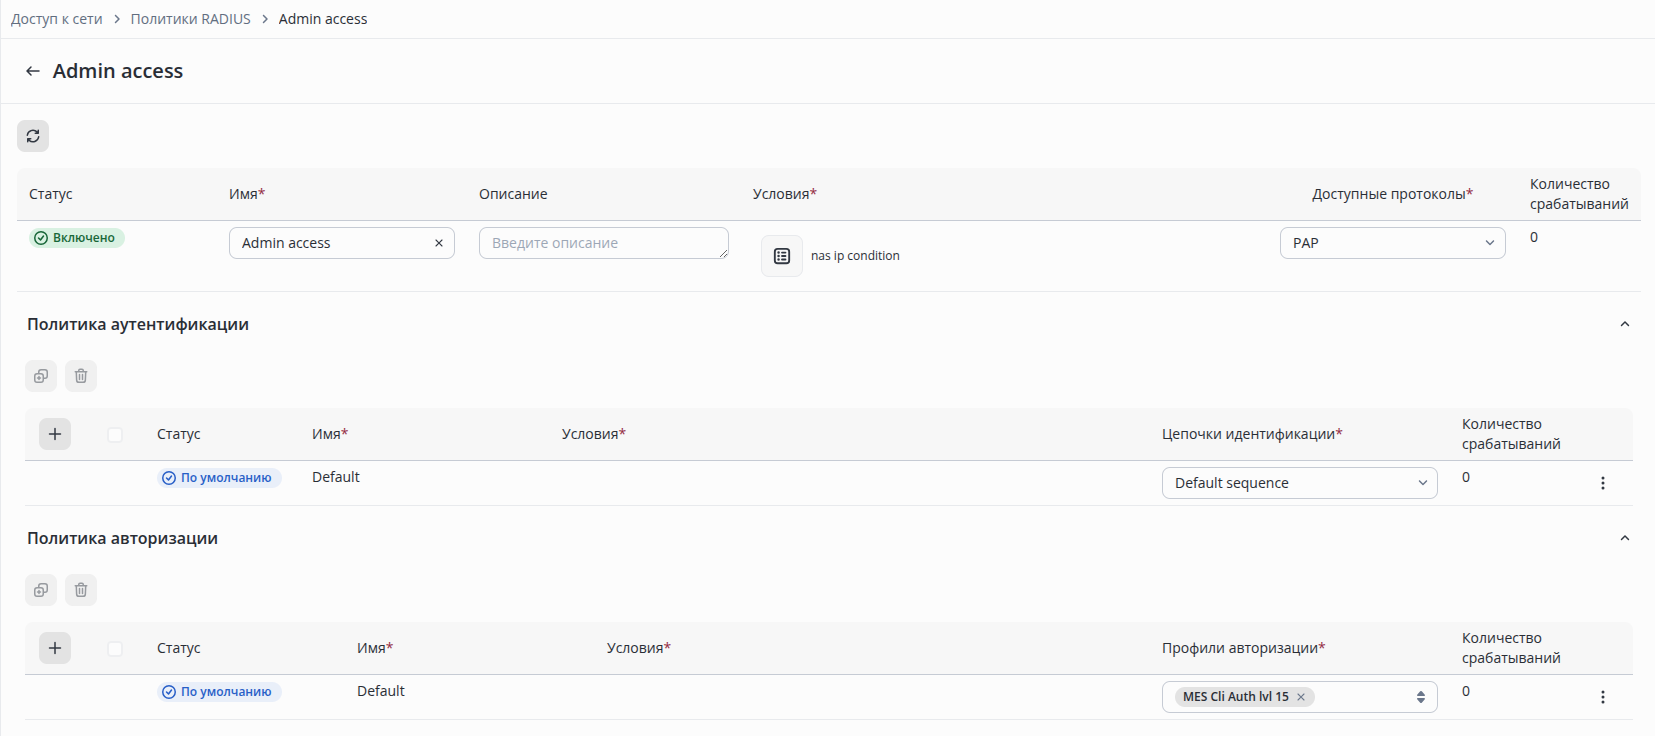
7. Создание набора политик аутентификации и авторизации
Доступно в разделе Доступ к сети → Политики RADIUS.
Заполнить параметры набора политик:
- Имя - например Admin access;
- Условия - выбрать условие из шага 4;
- Доступные протоколы - разрешить PAP (MES использует PAP при входе по SSH/Telnet).
- В правиле аутентификации указать цепочку идентификации, в правиле авторизации - профиль из шага 5.
Подключение администратора
Вход выполняется по SSH под логином из NAICE:
ssh <логин>@<IP-адрес устройства>