
Порядок обработки входящего/исходящего трафика сетевыми службами пограничного контроллера сессий ESBC
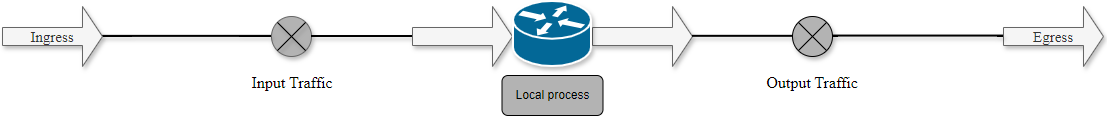
Таблица 1 – Порядок обработки входящего трафика
| Шаг | Описание |
| 1 | Выполнение функций ACL на входящем трафике |
| 2 | Выполнение функций QoS (ограничение полосы пропускания, классификация и т. д.) |
| 3 | Выполнение функций DOS defense1. На данном этапе выполняются функции защиты от DDOS из разделов firewall screen dos-defense, firewall screen spy-blocking, firewall screen suspicious-packets |
| 4 | Инспектирование пакета сервисом IDS/IPS в режиме service-ips monitor1 |
| 5 | Отключение функций Firewall командой ip firewall disable. Разрешение трафика исключает проверки на этапах 6, 13, 15 |
| 6 | Выполнение правил между зонами any/self |
| 7 | Выполнение дефрагментации пакета |
| 8 | Функции Destination NAT1 |
| 9 | Routing Decision (FIB) |
| 10 | Выполнение функций DOS defense1. На этапе данном этапе выполняются специфичные функции защиты от DDOS из разделов firewall screen dos-defense, firewall screen spy-blocking, firewall screen suspicious-packets: ip firewall screen suspicious-packets large-icmp ip firewall screen dos-defense winnuke ip firewall screen spy-blocking port-scan |
| 11 | Выполнение правил между пользовательскими зонами / self |
| 12 | Разрешение служебного трафика кластера1 |
| 13 | Передача пакета в DPI1 |
| 14 | Передача пакета в Netflow/sFlow (Ingress)1 |
| 15 | IPsec (decode)1. После выполнения этого шага происходит переход к п.1 |
ааа
Таблица 2 – Порядок обработки исходящего трафика
| Шаг | Описание |
|---|---|
| 1 | Local Policy Based Routing1 |
| 2 | Route Decision |
| 3 | Передача пакета в DPI1 |
| 4 | tcp adjust-mss1 |
| 5 | Netflow/sFlow (Egress)1 |
| 6 | Выполнение функций Source NAT1 |
| 7 | IPsec (encode)1 |
| 8 | Выполнение фрагментации пакетов |
| 9 | Выполнение функций QoS (ограничение полосы пропускания, классификация и т. д.) |
1Данная функция выполняется только при наличии необходимых настроек.
Порядок обработки транзитного трафика сетевыми службами пограничного контроллера сессий ESBC
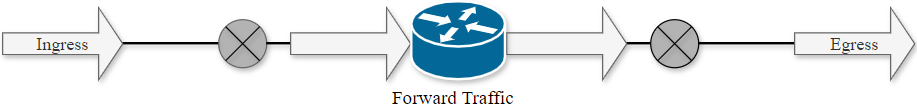
Таблица 3 – Порядок обработки транзитного трафика
| Шаг | Описание |
|---|---|
| 1 | Выполнение функций ACL на входящем трафике |
| 2 | Выполнение функций QoS (ограничение полосы пропускания, классификация и т. д.) |
| 3 | Выполнение функций DOS defense1. На данном этапе выполняются функции защиты от DDOS из раздела firewall screen dos-defense, firewall screen spy-blocking, firewall screen suspicious-packets |
| 4 | Отключение функций Firewall командой ip firewall disable. Разрешение трафика исключает проверки на этапах 5, 15, 16 |
| 5 | Выполнение правил между пользовательскими зонами / any |
| 6 | Выполнение дефрагментации пакета |
| 7 | Функции Destination NAT1 |
| 8 | Policy Based Routing |
| 9 | Routing Decision (FIB) |
| Если пакет перед передачей необходимо обработать протоколом более высокого уровня, выполняются следующие действия: | |
| 9.1 | Выполнение функций DOS defense1. На данном этапе выполняются специфичные функции защиты от DDOS из разделов firewall screen dos-defense, firewall screen spy-blocking, firewall screen suspicious-packets: ip firewall screen suspicious-packets large-icmp ip firewall screen dos-defense winnuke ip firewall screen spy-blocking port-scan |
| 9.2 | Передача пакета в DPI1 |
| 9.3 | Передача пакета в Netflow/sFlow (Ingress)1 |
| 9.4 | IPsec (decode)1. После выполнения этого шага происходит переход к п.1 |
| 10 | tcp adjust-mss1 |
| 11 | Выполнение функций DOS defense1 На данном этапе выполняются специфичные функции защиты от DDOS из разделов firewall screen dos-defense, firewall screen spy-blocking, firewall screen suspicious-packets: ip firewall screen suspicious-packets large-icmp ip firewall screen dos-defense winnuke ip firewall screen spy-blocking port-scan |
| 12 | Выполнение правил между специальными зонами, any/any |
| 13 | Передача пакета в DPI1 |
| 14 | Разрешение трафика, исходящий порт которого voice-port. Разрешение трафика включается только в случае наличия настроенного voice-port |
| 15 | Netflow/sFlow (Egress)1 |
| 16 | Инспектирование пакета сервисом IPS/IDS в режиме service-ips inline1 |
| 17 | Выполнение функций Source NAT1 |
| 18 | IPsec (encode)1 |
| Если необходимо шифрование, то после этого процесса, выполняются следующие операции: | |
| 18.1 | Передача пакета в DPI1 |
| 18.2 | tcp adjust-mss1 |
| 18.3 | Netflow/sFflow (Egress)1 |
| 18.4 | Выполнение функций Source NAT1 |
| 19 | Выполнение фрагментации пакетов |
| 20 | Выполнение функций QoS (ограничение полосы пропускания, классификация и т. д.) |
1Данная функция выполняется только при наличии необходимых настроек.