Описание
EAP-TTLS (Extensible Authentication Protocol-Tunneled Transport Layer Security) - протокол, обеспечивающий безопасную аутентификацию в проводных и беспроводных сетях. Позволяет установить сначала внешний туннель (используя TLS шифрование), после чего выполнить внутри этого туннеля проверку учетных записей клиента используя простые методы аутентификации, такие как PAP, CHAP, MS-CHAP, MS-CHAPv2. Так же позволяет выполнить внутри туннеля аутентификацию по протоколу EAP-TLS, скрывая сертификат клиента. В качестве дополнительной меры защиты поддерживает анонимный режим. Для этого при установке туннеля (внешней авторизации) допускается использовать логин отличный от используемого для внутреннего метода аутентификации, таким образом полностью скрывая в зашифрованном туннеле все учетные данные.
Требования и ограничения
Ограничения работы с протоколом аутентификации EAP-TTLS текущей реализации в NAICE
В рамках текущей реализации поддержки протокола EAP-TTLS в NAICE имеются следующие ограничения:
- Нельзя указать допустимые протоколы аутентификации для внутренних методов (используемых внутри шифрованного туннеля TLS).
- Не поддерживается режим анонимной аутентификации: логин пользователя для внешнего и внутреннего методов должны совпадать.
- Поддержана работа следующих протоколов внутренней аутентификации: PAP, MSCHAP, MSCHAPv2, EAP-MSCHAPv2, GTC, EAP-TLS.
- Возможность работы протоколов внутренней аутентификации CHAP и MD5 требует получения пароля пользователя в "чистом" виде (clear-text), что возможно только при взаимодействии с источником идентификации типа LDAP в схеме CUSTOM.
- В ходе выполнения аутентификации пользователя используется общий сертификат RADIUS сервера, настраиваемый в разделе Настройки системы → Сервисы → RADIUS → Серверный сертификат. Работа с сертификатом, предназначенным для EAP-TLS аутентификации не поддерживается.
- Внутренний метод аутентификации EAP-TLS не поддерживает:
- использование для идентификации атрибутов сертификата пользователя;
- проверку сертификата пользователя по протоколу OCSP.
Настройка NAICE
Общее описание
Настройка сетевых устройств, политик аутентификации и авторизации, внешних источников идентификации не имеет особенностей и далее в приведенной инструкции не рассматривается. Предполагается, что эти сущности уже настроены. Пример настроек можно посмотреть в v1.3_4. Быстрый запуск (Quickstart).
Управление в службе доступных протоколов
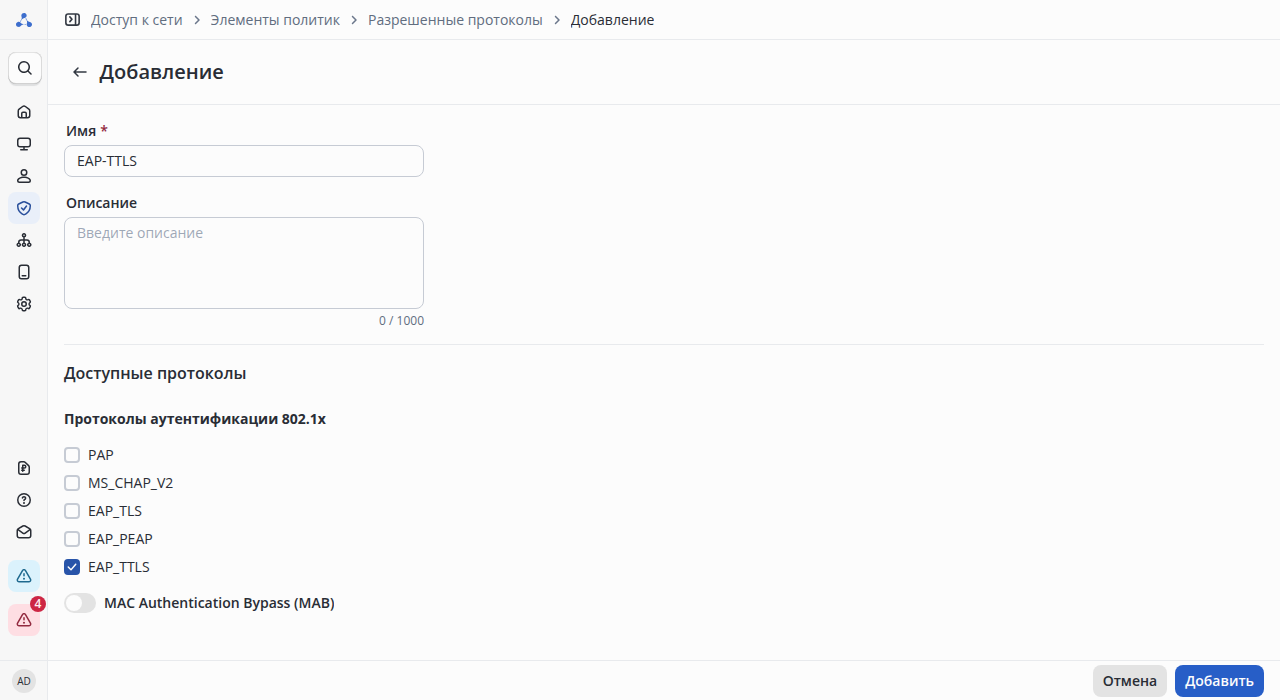
Настройка возможности использовать протокол EAP-TLS выполняется в разделе Доступ к сети → Элементы политик → Разрешенные протоколы. В списке разрешенных протоколов по умолчанию Default protocols поддержка протокола уже включена. Если создается новый список доступных протоколов, необходимо включить поддержку EAP-TTLS:
Пример настройки набора политик
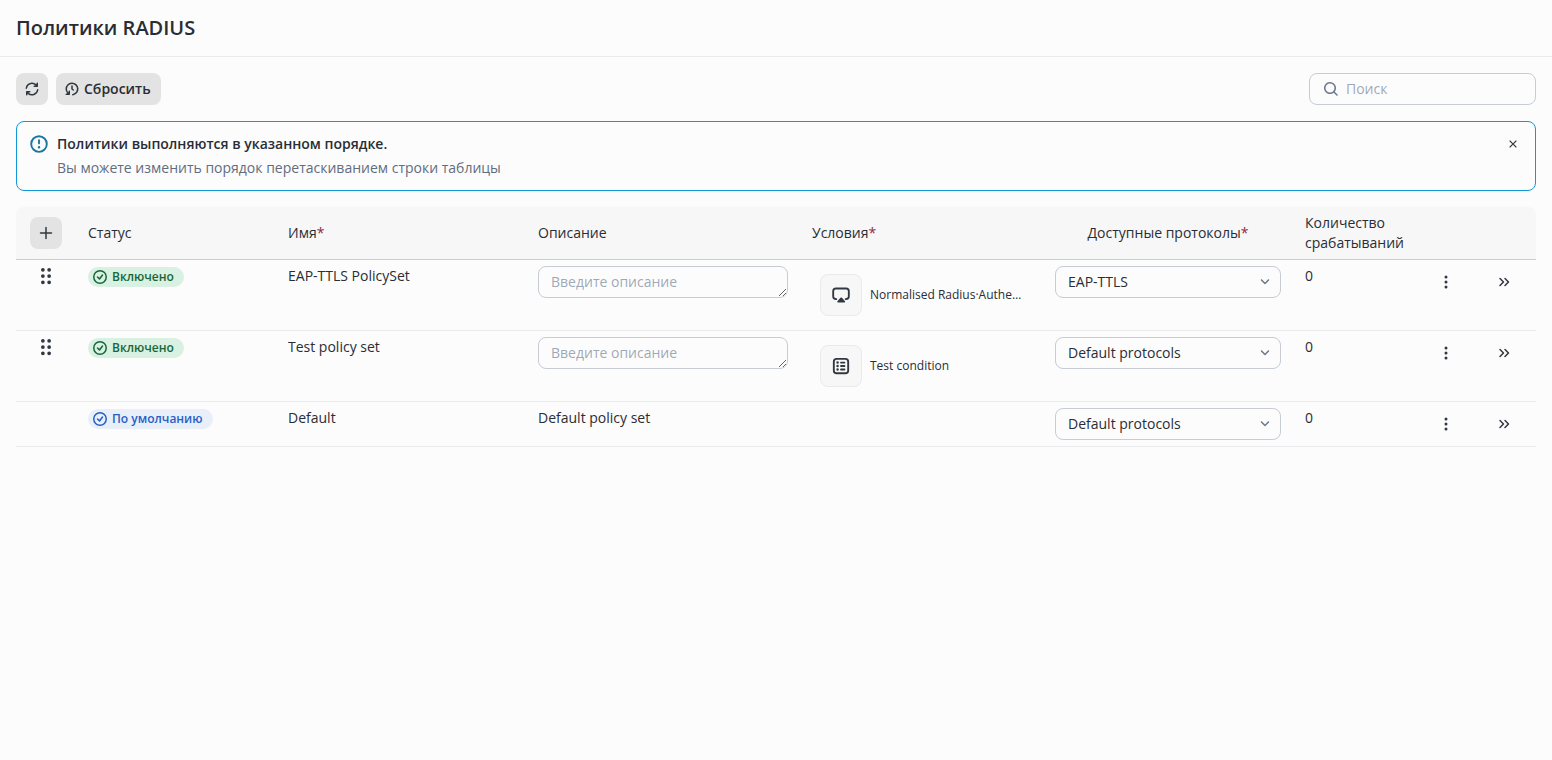
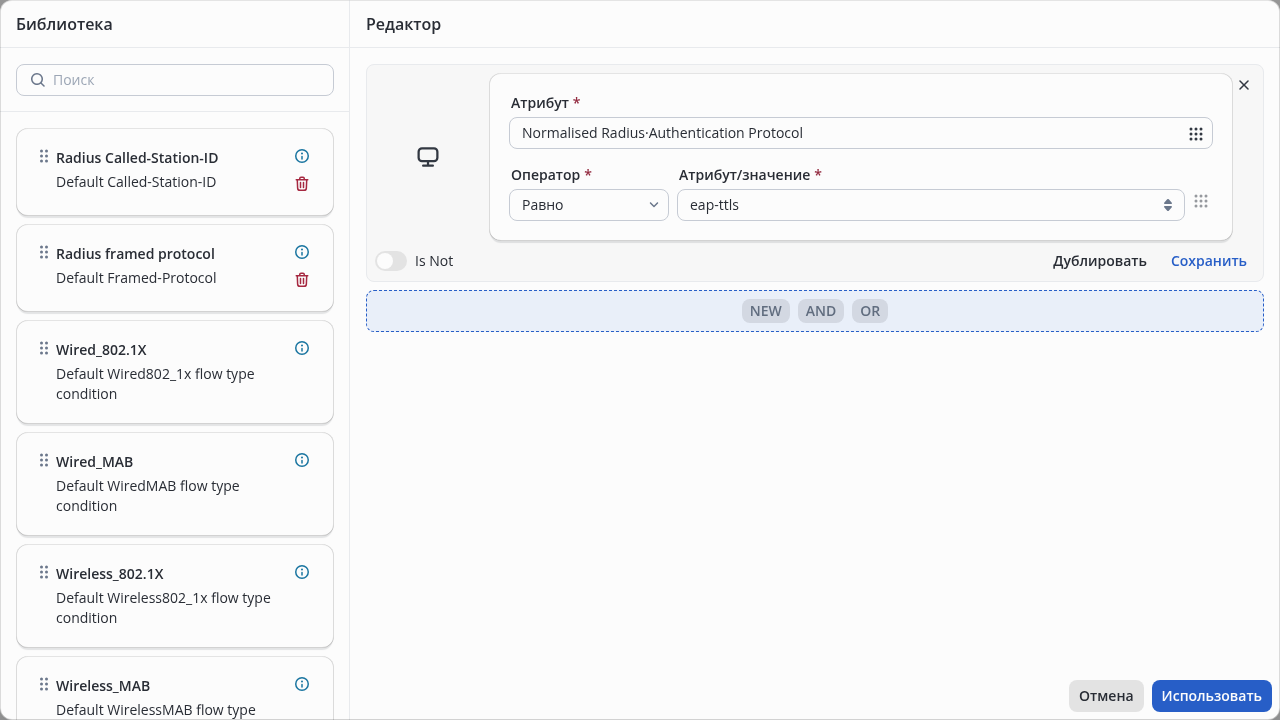
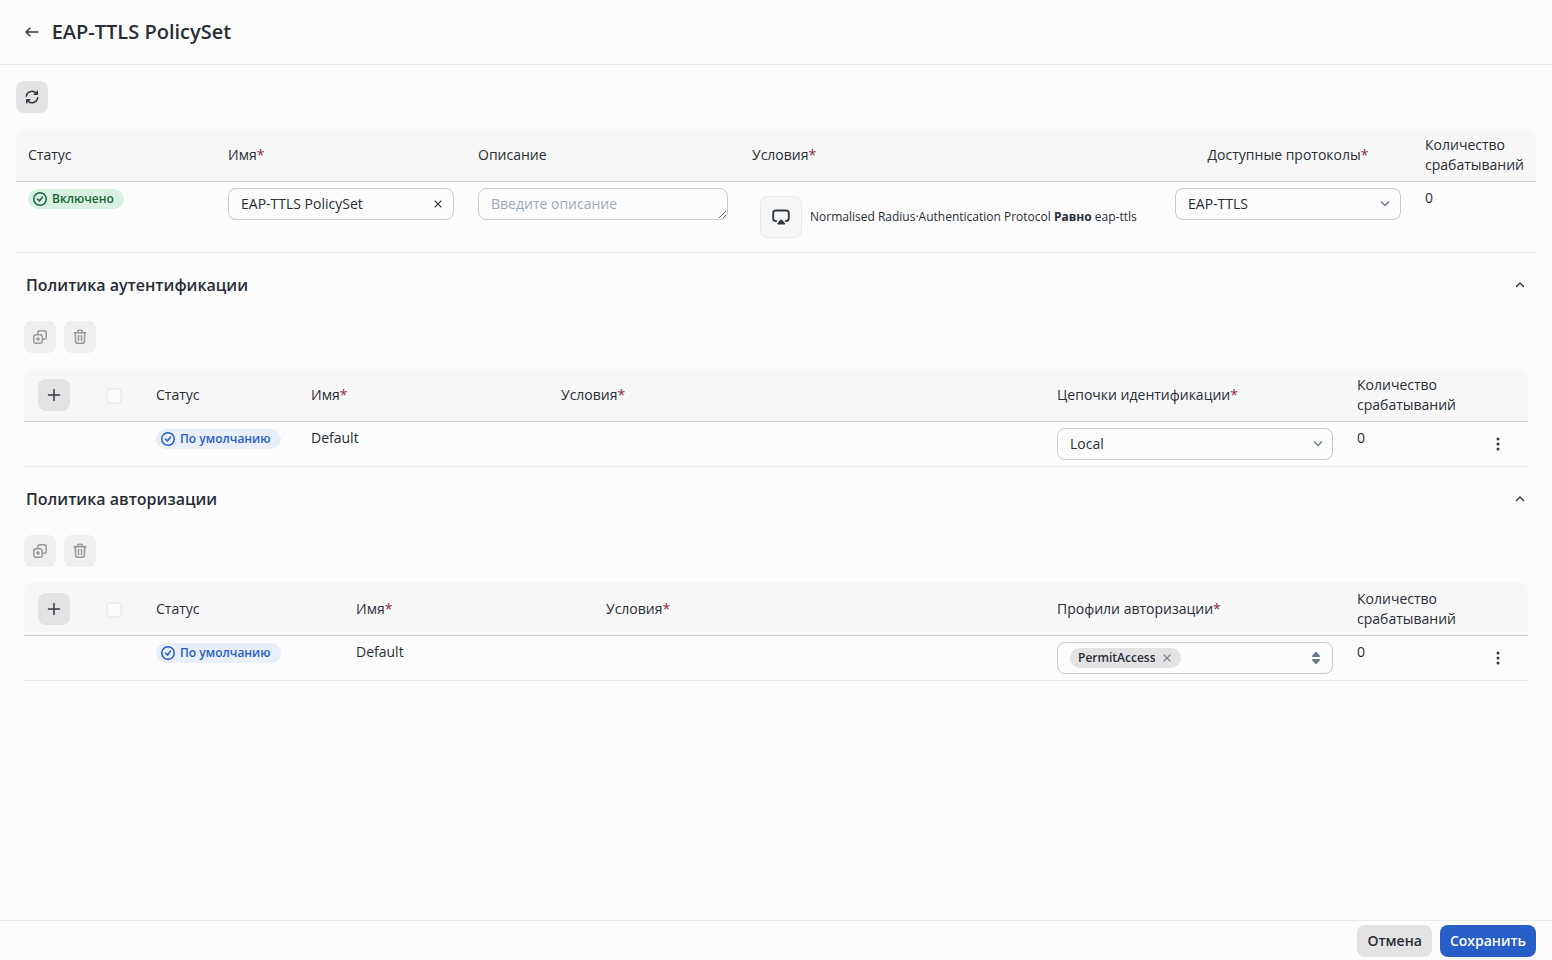
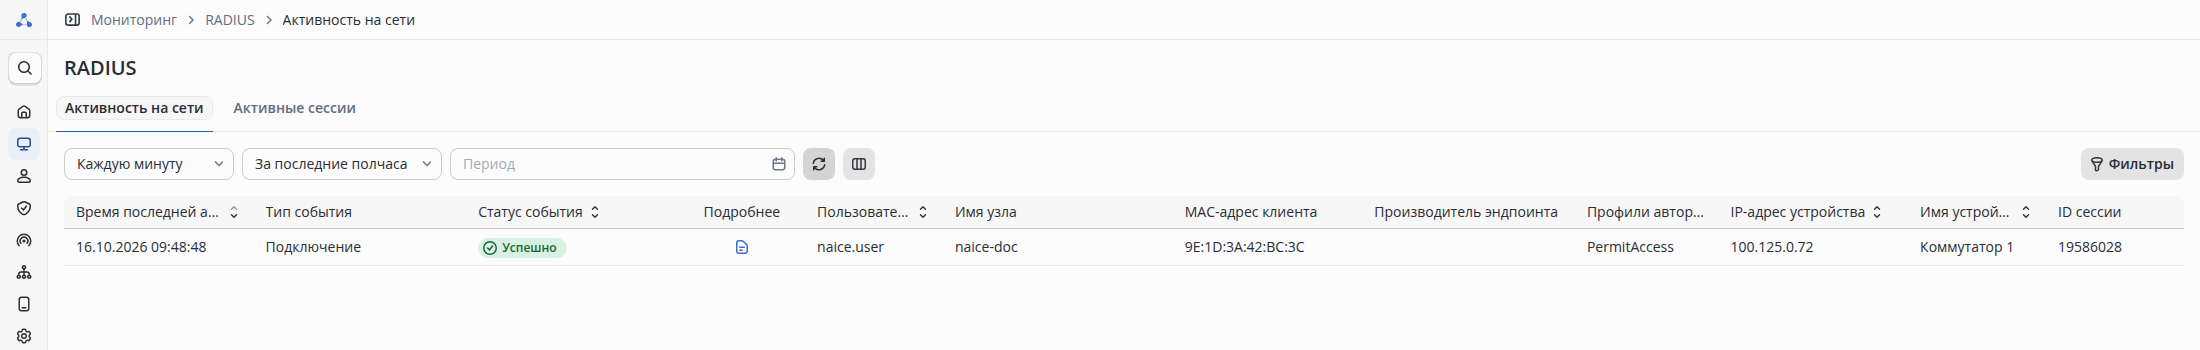
Пример успешной авторизации в разделе Мониторинг → RADIUS → Активность на сети:
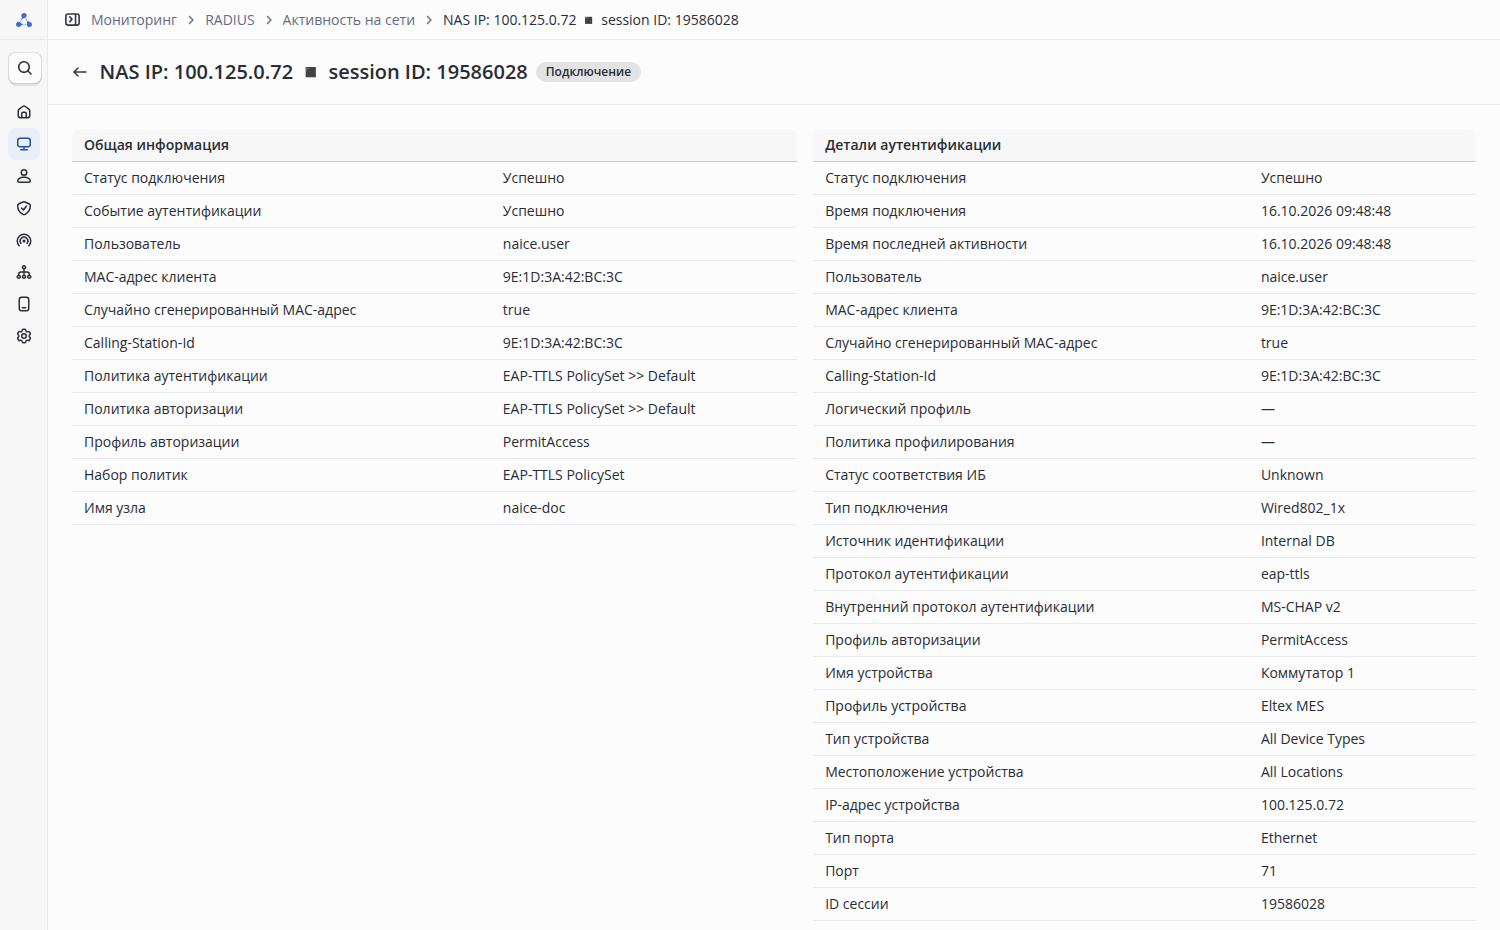
Пример, отображаемый при нажатии иконки в столбце Подробнее для пользователя:
Настройка подключения на клиентском устройстве
Windows 10
Порядок настройки подключения клиента на ОС Windows 10
Windows 11
Порядок настройки подключения клиента на ОС Windows 11