Описание
Контроллер выступает NAS-устройством (аутентификатором) для доступа администраторов к собственному интерфейсу управления - Console, SSH. Проверка учётных данных выполняется сервером NAICE по протоколу RADIUS, при недоступности сервера используется локальная база контроллера.
Обобщенно компоненты схемы авторизации можно представить так:
- NAS-устройство (WLC) - аутентификатор, маршрутизирует проверку на NAICE;
- администратор - клиент, проходит проверку учётных данных при входе в CLI;
- NAICE - хранит учётные записи администраторов и политики, выдаёт результат аутентификации.
Доступ беспроводных клиентов авторизуется отдельно и описанную настройку не затрагивает.
Настройка рассмотрена для WLC-Series на версии ПО 1.39.2.
Настройка NAS-устройства на примере WLC-30
1. Сохранить конфигурацию на внешний ресурс и начать сессию, готовую к откату. Конфигурация применяется командой commit, поэтому до подтверждения работоспособности подтверждения confirm не выполнять; открыты консоль и вторая SSH-сессия:
copy running-config <URL_внешнего_ресурса>
2. Создать локальную учётную запись для аварийного доступа и пароль повышения привилегий, применить:
configure
  username <резервный_логин>
    password <пароль>
    privilege 15
  exit
  enable password <пароль_повышения>
exit
commit
confirm
Проверить вход под созданной учётной записью и повышение командой enable.
3. Описать сервер администраторов. Адрес источника - статический адрес интерфейса, из которого есть маршрут до NAICE:
configure
  radius-server host <IP-адрес NAICE>
    key ascii-text <RADIUS secret>
    source-address <IP-адрес устройства>
    priority 10
  exit
exit
Применение конфигурации проходит проверку check RADIUS server ... source-address: address <IP> is not present on any of the interfaces по candidate-config. Если управляющий интерфейс получает адрес по DHCP (ip address dhcp), адреса в кандидат-конфигурации нет и применение не пройдёт. Варианты решения проблемы:
- перевести интерфейс на статический адрес;
- оставить DHCP и направлять запросы на встроенный RADIUS-сервер, настроенный в режиме проксирования:
configure
  radius-server host 127.0.0.1
    key ascii-text <Radius secret>
  exit
  upstream-server naice
    host <IP-адрес NAICE>
    server-type all
    key ascii-text <Radius secret>
  exit
  radius-server local
    virtual-server default
    mode proxy
    upstream-pool naice
      das-server enable
      nas-ip-address <ip адрес интерфейса устройства>
    enable
  exit
exit
no boot host auto-config
no boot host auto-update
4. Настроить цепочки проверки подлинности: вход - сервер с локальным резервом, повышение привилегий - только локальная проверка:
 configure
   aaa authentication mode chain
   aaa authentication login SSH radius local
   aaa authentication login CONSOLE radius local
   aaa authentication enable default enable
  exit
Метод enable в списке повышения означает проверку по локальному паролю, заданному на шаге 2 (`enable password`).
Значение none в состав цепочки включать нельзя - оно означает гарантированный успех входа.
5. Привязать цепочки к линиям управления:
configure
  line console
    login authentication CONSOLE
  exit
  line ssh
    login authentication SSH
  exit
exit
6. Включить аудит действий администраторов:
configure
  logging userinfo
  logging aaa
  syslog cli-commands
  syslog host <имя_журнала> <IP-адрес_журнал-сервера> info udp 514
exit
7. Отключить незащищённый доступ к управлению:
configure
   no ip http server
exit
8. Применить конфигурацию:
commit
confirm
Уровень доступа для пользователей, аутентифицированных RADIUS
Если в профиле авторизации не указан уровень привилегии, то при авторизации такого пользователя уровень привилегии будет соответствовать уровню привилегии служебного пользователя remote, который используется для RADIUS/TACACS+/LDAP авторизаций.
wlc(config)# aaa authorization remote user privilege ? 1-15 Privilege levelНастройка NAICE
Далее описана последовательность действий, которая позволяет настроить вход администратора из внутренней БД по политике, основанной на IP-адресе NAS-устройства.
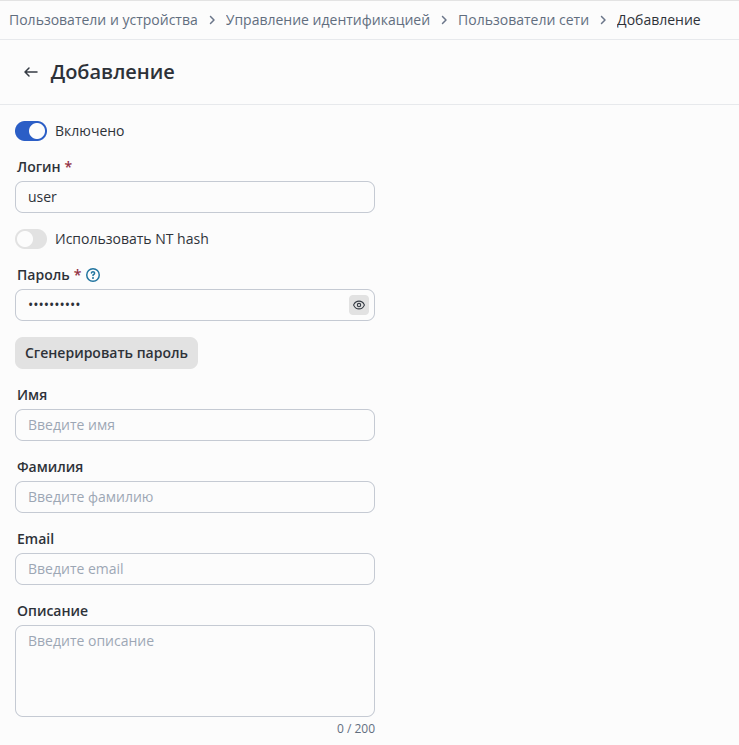
1. Добавление администратора
Учётная запись создаётся до привязки цепочек к линиям на устройстве. Добавление пользователя доступно в разделе Пользователи и устройства → Управление идентификацией → Пользователи сети.
Минимально необходимые для заполнения параметры:
- Статус = Включено;
- Логин - логин для входа в CLI, без домена;
- Пароль - пароль для входа в CLI.
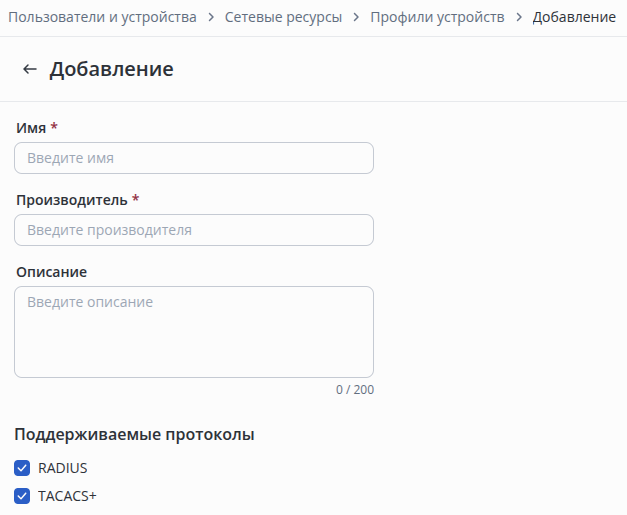
2. Создание профиля сетевого устройства
Доступно в разделе Пользователи и устройства → Сетевые ресурсы → Профили устройств.
Минимально необходимые для заполнения параметры:
- Имя - например Eltex WLC admins;
- Производитель - Eltex (информационное поле);
- Поддерживаемые протоколы - включить поддержку RADIUS.
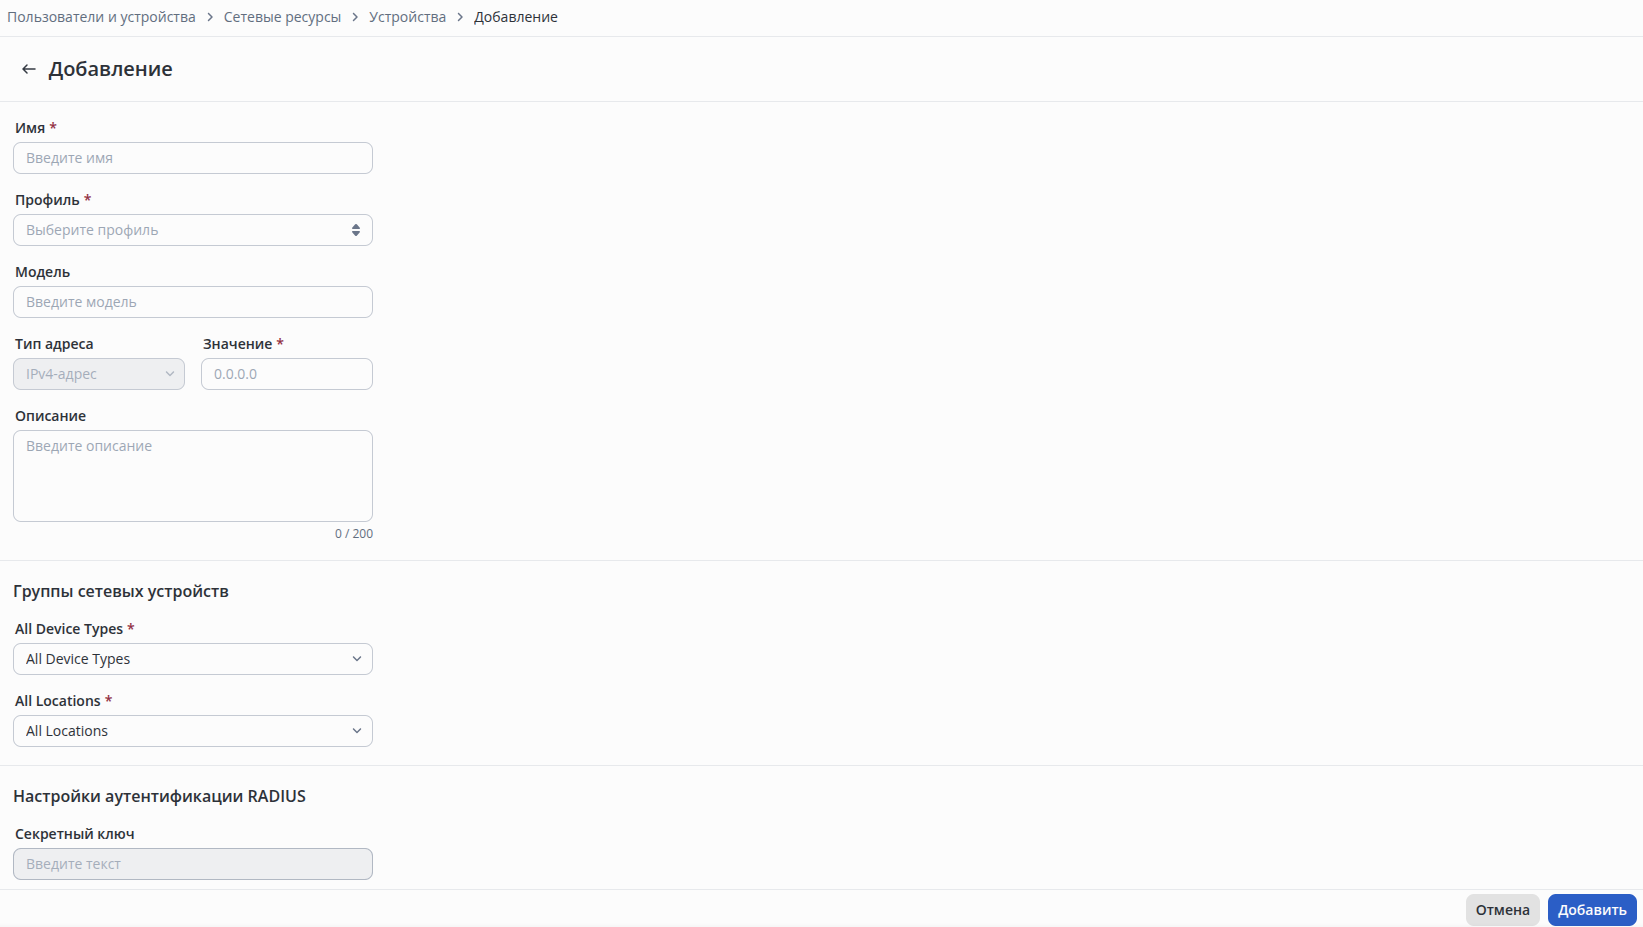
3. Добавление сетевого устройства
Доступно в разделе Пользователи и устройства → Сетевые ресурсы → Устройства.
Минимально необходимые для заполнения параметры:
- Имя - имя устройства;
- Профиль - профиль из шага 2;
- IPv4 - адрес из source-address, настроенный на устройстве;
- Секретный ключ - значение Radius Secret, настроенное на устройстве.
Если на контроллере для администраторов используется проксирование через встроенный RADIUS-сервер, в NAICE указывается следующий Nas-Ip-Address и Radius secret:
upstream-server naice
  host <IP-адрес NAICE>
  server-type all
  key ascii-text <Radius secret>
exit
radius-server local
  virtual-server default
    mode proxy
    upstream-pool naice
    das-server enable
    nas-ip-address <ip адрес интерфейса устройства>
    enable
exit
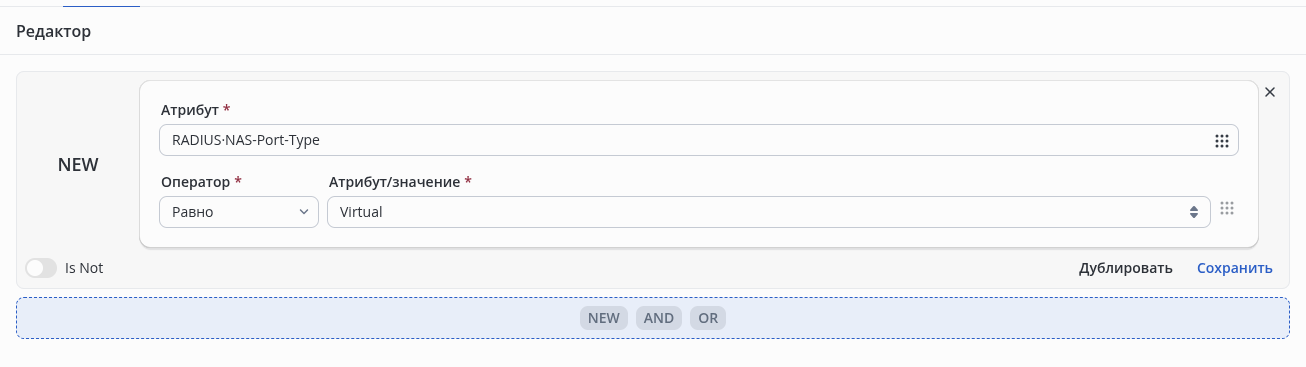
4. Создание логического условия с NAS-Port-Type
Доступно в разделе Доступ к сети → Элементы политик → Условия.
В поле Атрибут выбрать NAS-Port-Type, оператор Равно, значение - Virtual. Сохранить условие в библиотеку.
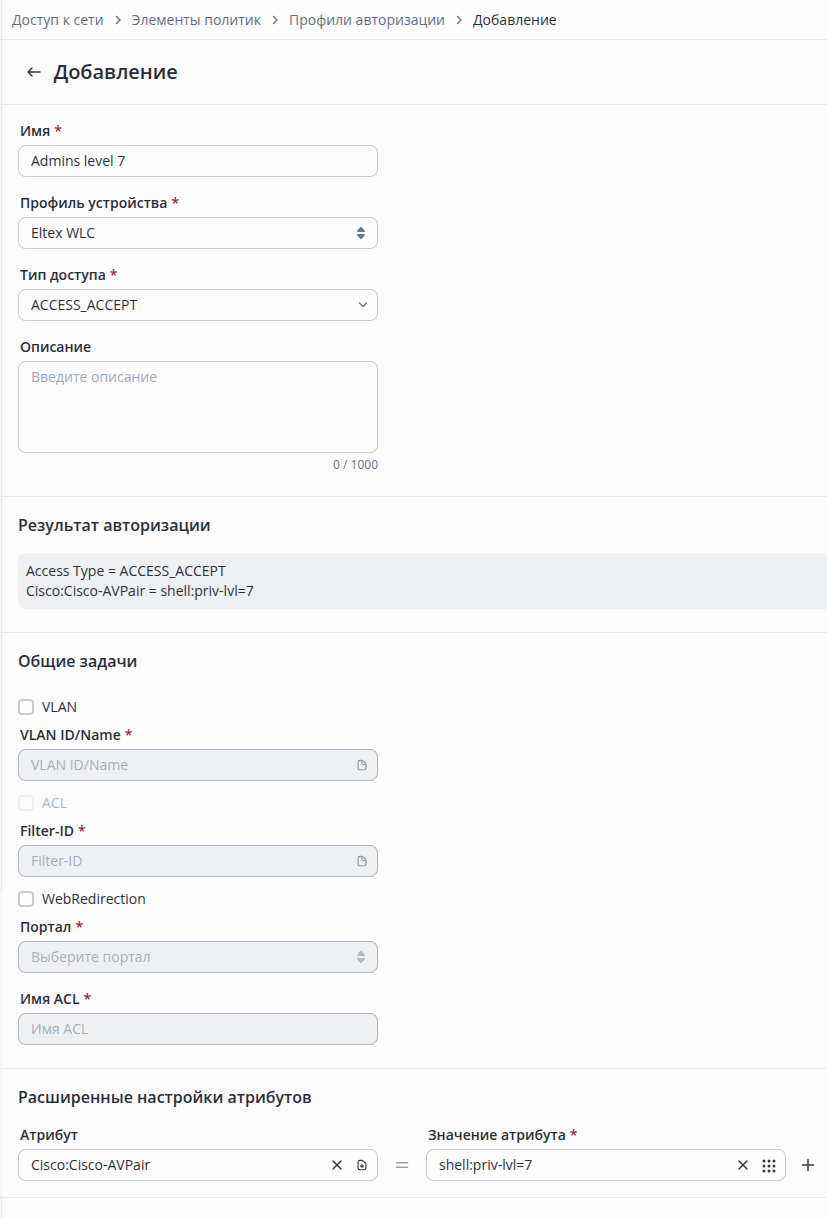
5. Создание профиля авторизации
Доступно в разделе Доступ к сети → Элементы политик → Профили авторизации.
Минимально необходимые для заполнения параметры:
- Имя - например Admins level 7;
- Профиль устройства - профиль, созданный на пункте 2;
- Тип доступа = ACCESS_ACCEPT;
- Расширенные настройки атрибутов - добавить атрибут Cisco-AVPair со значением shell:priv-lvl=<уровень привилегий>;
7. Создание набора политик аутентификации и авторизации
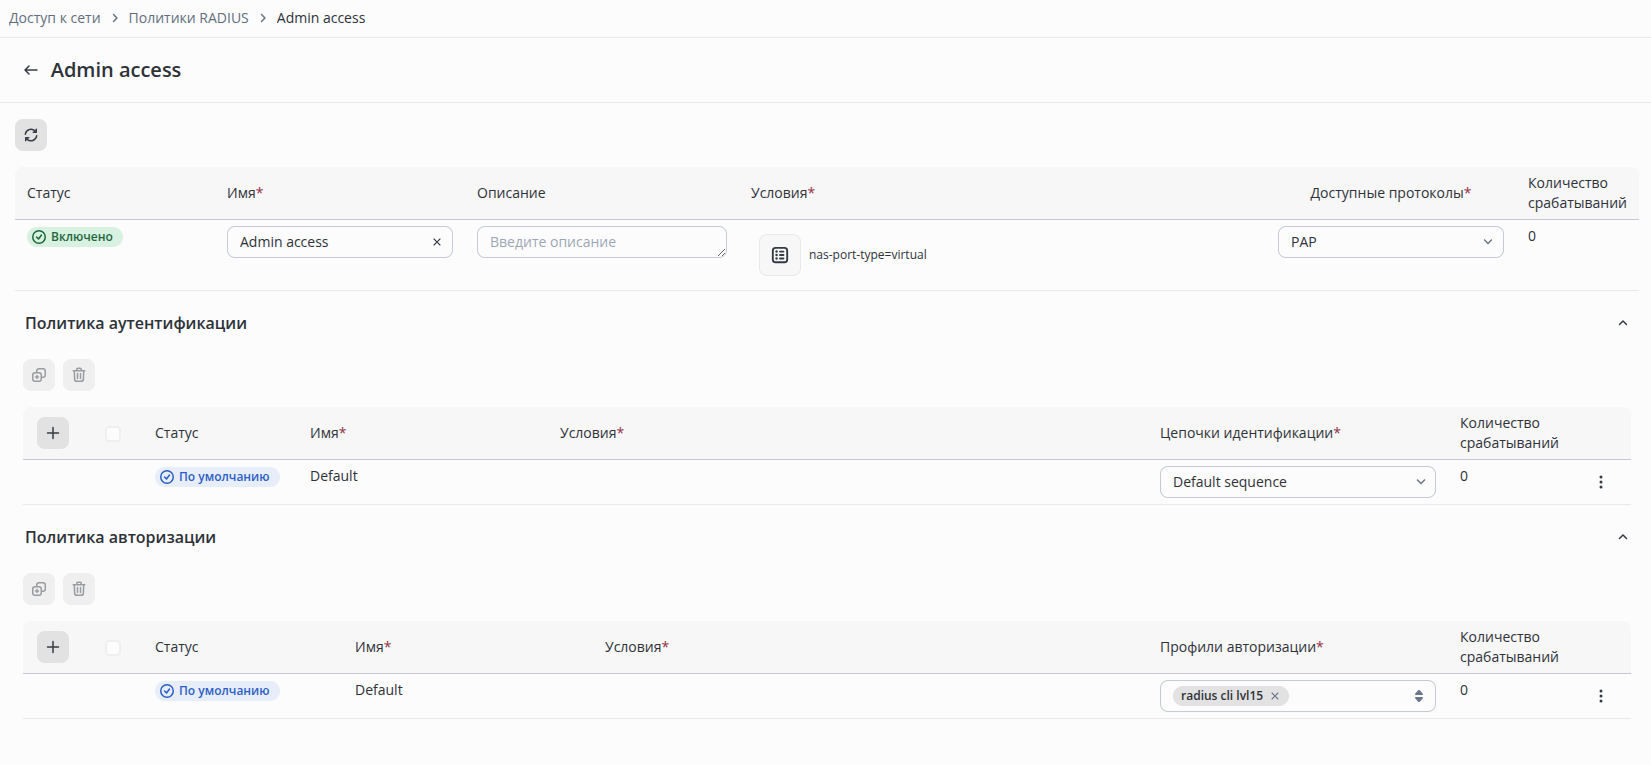
Доступно в разделе Доступ к сети → Политики RADIUS.
Заполнить параметры набора политик:
- Имя - например, Admin access;
- Условия - выбрать условие из шага 4;
- Доступные протоколы - разрешить PAP (WLC использует PAP при входе по SSH/Telnet).
- В правиле аутентификации указать цепочку идентификации с нужным источником учётных данных, в правиле авторизации - профиль из шага 5.
Подключение администратора
ssh <логин>@<IP-адрес устройства>
При пониженном уровне привилегий после входа выполнить enable и ввести пароль, заданный командой enable password.